
容器与云原生 / 系统课时
理解 Headless Service
理解 Headless Service
本课说明 Headless Service 如何通过 clusterIP: None 取消虚拟服务 IP,让客户端经由集群 DNS 发现后端端点。你将用可运行示例和三层证据验证它的行为与边界。
学习目标
- 理解
clusterIP: None如何改变 Service 的转发与 DNS 语义。 - 能创建带 selector 的 Headless Service,并用 EndpointSlice 与 DNS 验证后端地址。
- 区分带 selector 与不带 selector 的 Headless Service,避免把 Pod DNS 名称或客户端负载均衡能力混为一谈。
Headless Service 改变的访问路径
普通 ClusterIP Service 会获得稳定的虚拟 IP,客户端访问该地址时,由 Kubernetes 的 Service 数据面把流量转发到后端。Headless Service 则把 spec.clusterIP 显式设为 None,不分配 ClusterIP,也不由平台基于这个虚拟 IP 提供代理和负载均衡。
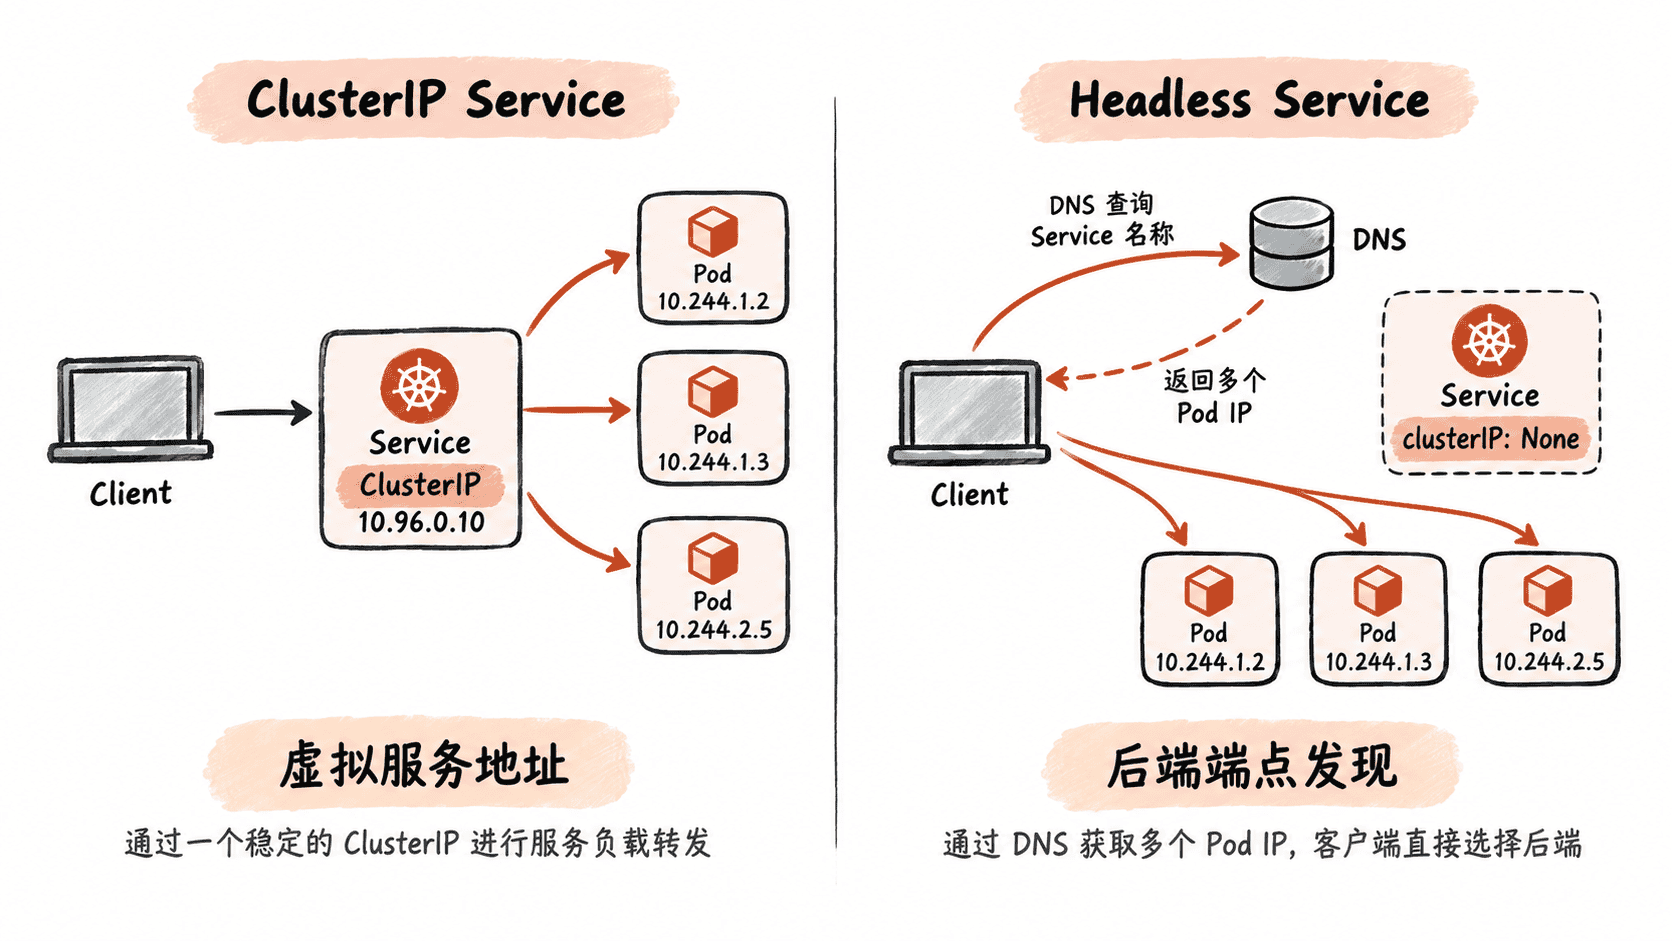
对于带 selector 的 Headless Service,控制面根据 selector 匹配 Pod,并自动创建、维护关联的 EndpointSlice。集群 DNS 为 Service 名称返回这些后端的 A 或 AAAA 记录,因此客户端看到的是一组可用端点 IP,而不是一个 Service ClusterIP。
selector 决定端点由谁维护
Headless Service 不要求一定定义 selector。带 selector 时,EndpointSlice 通常由 Kubernetes 控制器自动维护;不带 selector 时,控制面不会替 Service 自动创建 EndpointSlice,需要用户或其他控制器创建 discovery.k8s.io/v1 EndpointSlice,并用 kubernetes.io/service-name 标签关联目标 Service。
对于不带 selector 的 Headless Service,还要注意 Service 的 port 必须与 targetPort 匹配。无论端点由谁维护,现代脚本都应以 EndpointSlice 作为主要观察对象,因为一个 Service 可以关联一个或多个 EndpointSlice。
创建并验证 Headless Service
下面用两个 Nginx Pod 演示最常见的“Headless Service + selector”模式。命令创建资源、等待 Deployment Ready,然后依次检查 clusterIP、EndpointSlice 地址和 Service DNS。
# 创建两个后端 Pod 和一个带 selector 的 Headless Service。
kubectl apply -f - <<'EOF'
apiVersion: apps/v1
kind: Deployment
metadata:
  name: demo
spec:
  replicas: 2
  selector:
    matchLabels:
      app: demo
  template:
    metadata:
      labels:
        app: demo
    spec:
      containers:
        - name: nginx
          image: nginx:1.27
          ports:
            - containerPort: 80
---
apiVersion: v1
kind: Service
metadata:
  name: demo-headless
spec:
  # None 是特殊值,表示不分配 ClusterIP。
  clusterIP: None
  selector:
    app: demo
  ports:
    - port: 80
      targetPort: 80
EOF

# 等待后端 Ready 后再检查端点与 DNS,避免把启动期状态混入结果。
kubectl rollout status deployment/demo
kubectl get svc demo-headless -o jsonpath='{.spec.clusterIP}{"\n"}'
# 一个 Service 可能关联多个 EndpointSlice,因此遍历全部切片中的端点。
kubectl get endpointslice -l kubernetes.io/service-name=demo-headless -o jsonpath='{range .items[*].endpoints[*]}{.addresses[0]}{"\n"}{end}'
kubectl run dns-test --rm -i --restart=Never --image=busybox:1.36 -- nslookup demo-headless
预期输出如下;实际 Pod IP、DNS IP、命名空间、EndpointSlice 地址顺序及 nslookup 排版可能不同:
deployment.apps/demo created
service/demo-headless created
deployment "demo" successfully rolled out
None
<POD_IP_1>
<POD_IP_2>
Server: <DNS_IP>
Address: <DNS_IP>:53

Name: demo-headless.<NAMESPACE>.svc.cluster.local
Address: <POD_IP_1>
Name: demo-headless.<NAMESPACE>.svc.cluster.local
Address: <POD_IP_2>
pod "dns-test" deleted
稳定的验收点只有三项:Service 的 clusterIP 为 None;EndpointSlice 汇总后包含两个后端 Pod IP;查询 Service DNS 得到这些后端 IP 的集合。DNS 返回顺序不保证固定,因此不要用地址顺序判断实例身份。
不要把 Service DNS 与 Pod DNS 混在一起
这个 Deployment 示例验证的是 demo-headless.<NAMESPACE>.svc.cluster.local 解析到后端 Pod IP。某个 Pod 是否拥有形如 hostname.service.namespace.svc.cluster.local 的稳定名称,还取决于 Pod 的 hostname、subdomain 或 StatefulSet 等机制,不能从“使用了 Headless Service”单独推出。
因此,本实验不依赖某种 <pod>.<namespace>.pod 名称出现在 nslookup 输出中。Headless Service 的标准核心语义是让 Service DNS 返回后端地址集合,而不是自动为任意无状态 Pod 提供稳定、可预测的独立主机名。
什么时候应该使用 Headless Service
当应用必须发现并直接连接具体实例时,Headless Service 很有价值,例如 StatefulSet 的稳定网络身份、客户端需要自行选择副本的有状态系统,或应用协议本身负责节点发现。此时 Service 提供的是服务发现入口,而不是一个统一代理地址。
它不会替客户端实现负载均衡、故障转移、重试或 DNS 缓存刷新。DNS 返回多个地址,也不保证客户端会均匀使用它们;实际连接策略仍由客户端实现决定。
kubectl get endpoints demo-headless 在部分集群中仍可用于兼容性观察,但 v1 Endpoints 已是旧 API,并从 Kubernetes v1.33 起弃用。新的验证与排障流程应优先读取 discovery.k8s.io/v1 EndpointSlice,而不是把 Endpoints 当作主要数据源。