
容器与云原生 / 系统课时
建立一次请求的路径模型
建立一次请求的路径模型
本课把一次 ClusterIP Service 请求还原为可验证的对象链:客户端访问稳定的 Service 入口,节点上的 Service 数据面再把流量导向可用 Pod。掌握这条逻辑路径后,访问失败时可以沿链路逐段定位,而不是笼统归因于“Service 网络”。
学习目标
- 能描述客户端、Service、Service 数据面与 Pod 之间的请求关系
- 能区分 Service 虚拟入口、EndpointSlice 后端信息和真实 Pod 身份
- 能用一次实验验证 Service、EndpointSlice、Pod 与实际访问是否连通
先区分逻辑入口与真实后端
对典型的 ClusterIP Service,客户端访问的是稳定的虚拟 IP 和端口,而真正处理 HTTP 请求的是后端 Pod。若客户端使用服务名,例如 http://web,DNS 先把名称解析为 Service 的 ClusterIP,之后请求才进入 Service 数据面。
Service 本身通常不是一台服务器,也不是一个接收请求的应用进程。它通过选择器关联后端,EndpointSlice 记录当前可作为端点的 Pod 地址,节点上的数据面再依据这些信息建立转发规则。因此 Pod 重建、IP 改变或副本扩缩容后,调用方仍可以使用同一个 Service 地址。
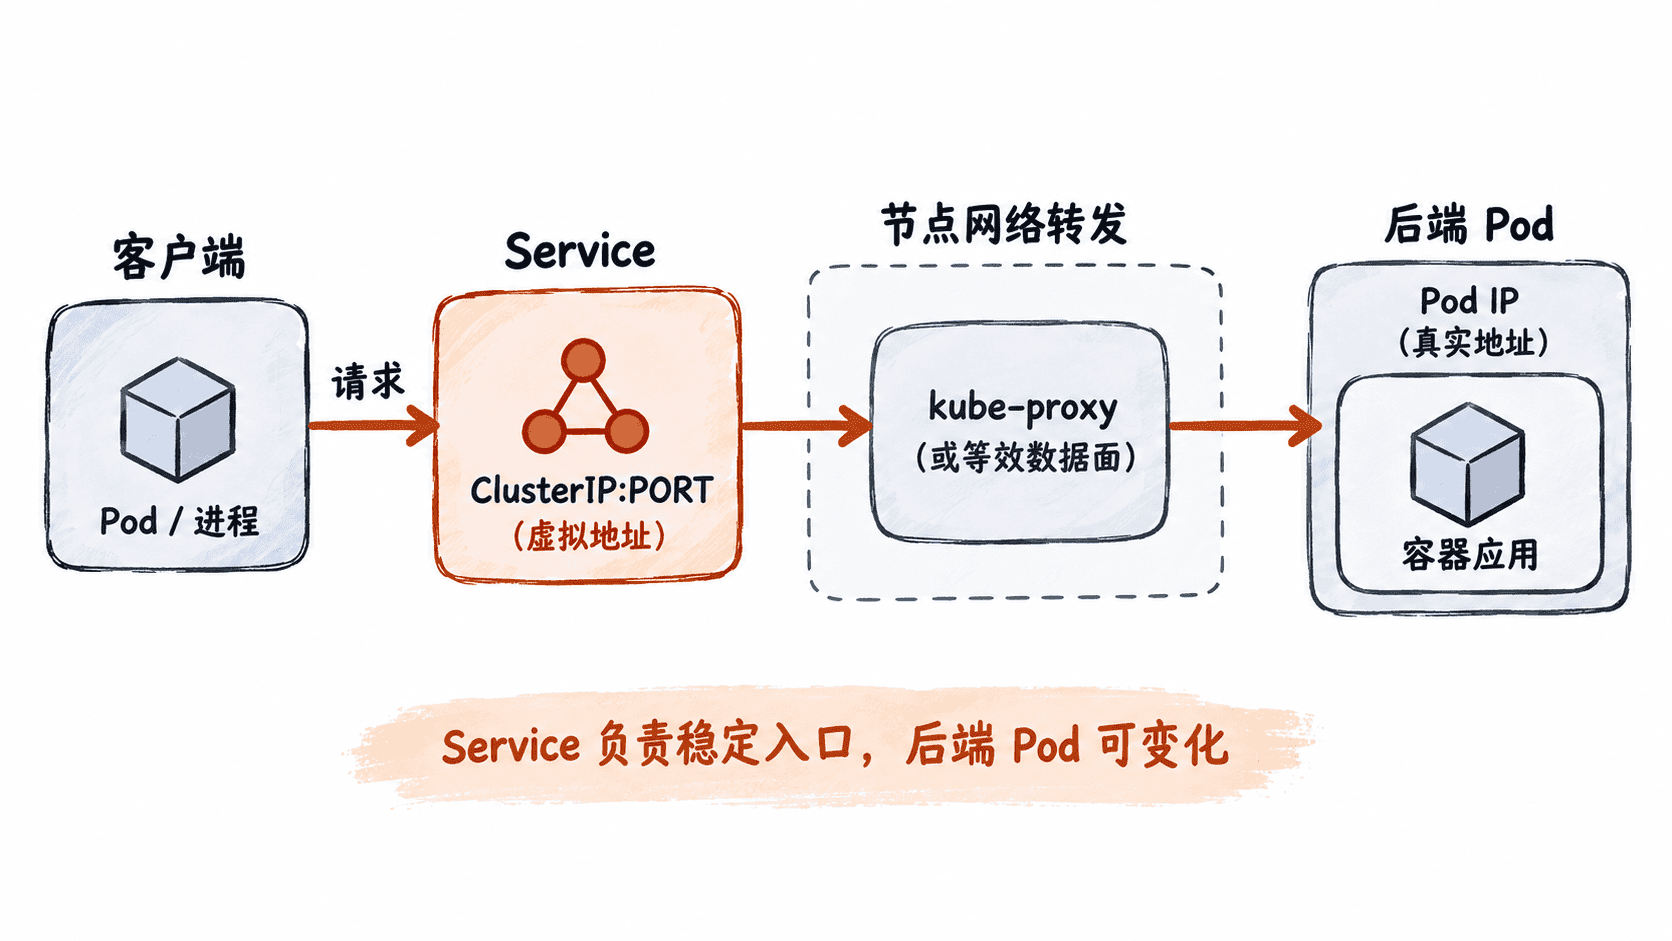
实际数据面可能由 kube-proxy 的 iptables、IPVS 等模式或其他实现完成,也可能使用 eBPF 等机制。物理报文路径会随集群网络实现变化,因此不要把模型理解成“报文一定先到某台 Service 服务器,再转到 Pod”。需要稳定掌握的是对象之间的逻辑关系。
按请求顺序理解对象关系
一次通过服务名发起的请求可以按下面的顺序理解:
- 客户端把服务名解析为 Service 的 ClusterIP。
- 客户端向 ClusterIP 和 Service 端口发送请求。
- Service 数据面根据已编程的后端信息选择一个可用端点。
- 流量被送到对应 Pod IP 和目标端口,最终由容器中的应用处理。
EndpointSlice 在这里提供后端地址信息,但它不是报文实际经过的网络节点。请求不会“先访问 EndpointSlice”,而是由控制器和数据面利用 EndpointSlice 中的端点信息维护转发状态。
用一次实验验证完整链路
下面在当前命名空间创建一个 nginx Deployment 和 Service,再查看 Service、EndpointSlice、Pod 的关键字段,最后从独立客户端 Pod 通过服务名发起 HTTP 请求。这个主示例可以同时验证稳定入口、后端映射和实际访问结果。
kubectl create deployment web --image=nginx:1.27 --port=80 >/dev/null
kubectl expose deployment web --name=web --port=80 --target-port=80 >/dev/null
kubectl rollout status deployment/web --timeout=120s >/dev/null

kubectl get service web -o custom-columns='SERVICE_IP:.spec.clusterIP,SELECTOR:.spec.selector.app,PORT:.spec.ports[0].port,TARGET_PORT:.spec.ports[0].targetPort' --no-headers
kubectl get endpointslice -l kubernetes.io/service-name=web -o custom-columns='ENDPOINT_IP:.endpoints[0].addresses[0],READY:.endpoints[0].conditions.ready,PORT:.ports[0].port' --no-headers
kubectl get pod -l app=web -o custom-columns='POD_IP:.status.podIP,PHASE:.status.phase,NODE:.spec.nodeName' --no-headers

kubectl run client --image=curlimages/curl:8.10.1 --restart=Never --command -- sleep 3600 >/dev/null
kubectl wait --for=condition=Ready pod/client --timeout=120s >/dev/null
kubectl exec client -- curl -s http://web | grep -o '<title>[^<]*</title>'
预期输出:
<CLUSTER-IP>   web    80   80
<POD-IP>       true   80
<POD-IP>       Running   <NODE>
<title>Welcome to nginx!</title>
实际 ClusterIP、Pod IP 和节点名会变化。验证时关注三组关系:Service 有独立且稳定的 ClusterIP;EndpointSlice 中的端点地址能够对应到运行中的 Pod IP;客户端通过 http://web 得到 nginx 响应,说明 DNS、Service 数据面、后端 Pod 和应用监听端口这条基础路径已经贯通。
沿请求路径定位访问失败
如果 Service 存在但 EndpointSlice 没有可用端点,应先检查 Service 的 selector 是否匹配 Pod 标签,以及 Pod 是否已经 Ready。此时问题还没有进入实际转发阶段,优先修改对象选择关系或处理 Pod 就绪失败。
如果 EndpointSlice 已经存在 Ready 后端,但通过 Service 仍无法访问,再检查 Service port 与 targetPort、应用实际监听端口、NetworkPolicy,以及节点上的 Service 数据面和 CNI 网络。若直接访问 ClusterIP 正常、只有服务名失败,则应把排查重点转向集群 DNS。
建立这条路径模型后,Service 故障就能被拆成一组可验证关系:客户端找到稳定入口,Service 关联可用后端,数据面完成转发,最终由具体 Pod 处理请求。沿这条链逐段确认,通常比直接从底层网络实现开始排查更快。