
单片机与物联网 / 系统课时
加强设备安全
加强设备安全
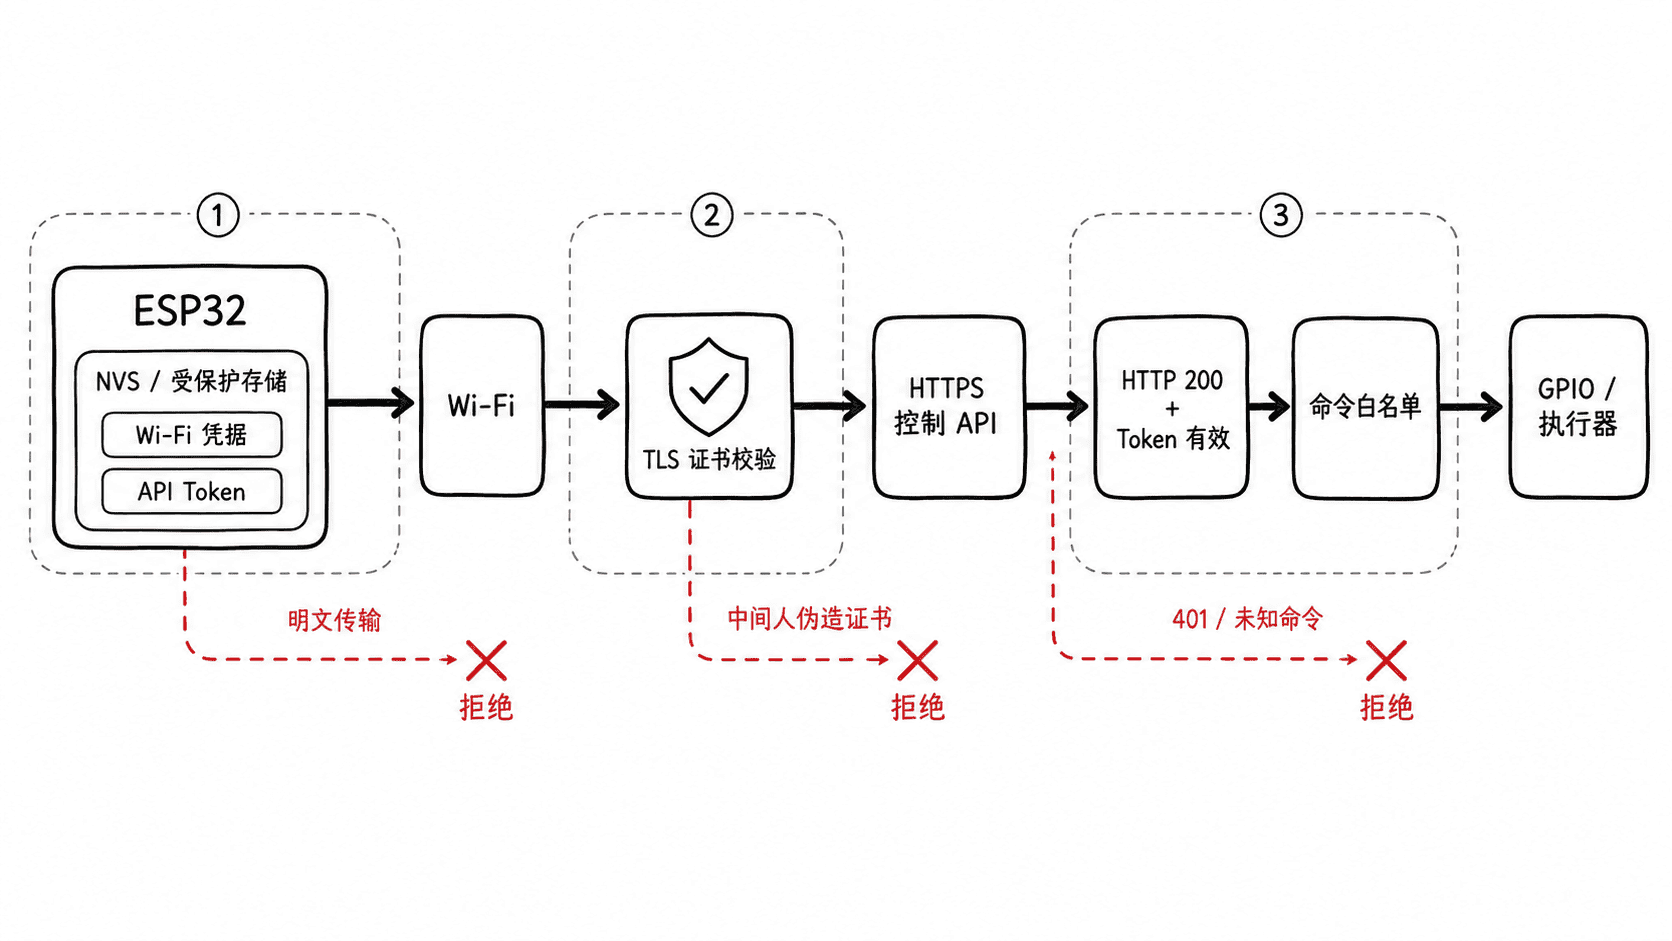
这一节把设备安全收敛到三个可落地动作:敏感凭据不写死在源码,设备只通过校验证书的 TLS 通道获取控制指令,并且只执行通过身份校验和命令白名单的请求。
学习目标
- 区分“把凭据移出源码”和“真正加密存储”这两层保护。
- 使用
WiFiClientSecure校验服务器证书,通过 HTTPS 获取控制指令。 - 用访问令牌、HTTP 状态码和命令白名单拒绝非法控制请求。
先划清三层安全边界
设备安全至少同时考虑静态秘密、传输链路和控制授权。只做其中一层仍会留下明显缺口:例如 HTTPS 能防窃听,却不能阻止拿到合法令牌的人下发任意指令;把密码放进 NVS,也不能替代传输加密。
保护网络凭据
Arduino ESP32 的 Preferences 使用 NVS 保存键值,适合避免把 SSID、密码和令牌直接写进业务源码。但 NVS 存储本身不等于加密。开发阶段可以由首次配网流程写入 NVS;量产设备还应结合 Flash Encryption 或 NVS Encryption,并限制调试口和固件读取能力。
程序也不应把密码、Token、完整证书私钥打印到串口。日志只输出“是否加载成功”和必要的错误码,避免调试日志变成新的泄密通道。
用 TLS 和授权控制执行指令
下面示例假设 net 命名空间已经由配网或生产烧录流程写入 ssid、password、token。将 <HOST>、<PATH> 和 <PEM> 替换为自己的控制服务地址、接口路径和根 CA 证书;GPIO 2 仅作演示,应按实际硬件调整。
#include <Arduino.h>
#include <HTTPClient.h>
#include <Preferences.h>
#include <WiFi.h>
#include <WiFiClientSecure.h>

constexpr int CONTROL_PIN = 2;
const char *API_URL = "https://<HOST>/<PATH>";
const char ROOT_CA[] = R"EOF(
-----BEGIN CERTIFICATE-----
<PEM>
-----END CERTIFICATE-----
)EOF";

Preferences prefs;

bool connectWiFi(const String &ssid, const String &password) {
  WiFi.mode(WIFI_STA);
  WiFi.begin(ssid.c_str(), password.c_str());

  const unsigned long start = millis();
  while (WiFi.status() != WL_CONNECTED && millis() - start < 15000) {
    delay(250);
  }
  return WiFi.status() == WL_CONNECTED;
}

void setup() {
  Serial.begin(115200);
  pinMode(CONTROL_PIN, OUTPUT);

  prefs.begin("net", true);
  String ssid = prefs.getString("ssid", "");
  String password = prefs.getString("password", "");
  String token = prefs.getString("token", "");
  prefs.end();

  if (ssid.isEmpty() || password.isEmpty() || token.isEmpty()) {
    Serial.println("security config missing");
    return;
  }

  if (!connectWiFi(ssid, password)) {
    Serial.println("Wi-Fi connect failed");
    return;
  }
  Serial.printf("Wi-Fi connected: %s\n", WiFi.localIP().toString().c_str());

  WiFiClientSecure client;
  client.setCACert(ROOT_CA);  // 校验服务端证书,不使用 setInsecure()

  HTTPClient https;
  if (!https.begin(client, API_URL)) {
    Serial.println("HTTPS begin failed");
    return;
  }

  String auth = "Bearer ";
  auth += token;
  https.addHeader("Authorization", auth);

  int status = https.GET();
  Serial.printf("HTTPS status: %d\n", status);

  if (status == HTTP_CODE_OK) {
    String command = https.getString();
    command.trim();

    if (command == "LED_ON") {
      digitalWrite(CONTROL_PIN, HIGH);
      Serial.println("command accepted: LED_ON");
    } else if (command == "LED_OFF") {
      digitalWrite(CONTROL_PIN, LOW);
      Serial.println("command accepted: LED_OFF");
    } else {
      Serial.println("command rejected: not in allowlist");
    }
  } else {
    Serial.println("command rejected: http status");
  }

  https.end();
}

void loop() {}
预期输出
Wi-Fi connected: <IP>
HTTPS status: 200
command accepted: LED_ON
当 Token 无效时,控制服务应返回 401 或 403,程序不会执行 GPIO 操作;当响应体不是 LED_ON 或 LED_OFF 时,也会被本地白名单拒绝。实际 IP、状态码和服务返回内容以环境为准。
验收安全行为
验证时不要只看“正常请求能工作”,还要主动验证失败路径。至少检查:源码仓库和构建日志中没有真实密码或 Token;错误 CA 证书时 TLS 建连失败;错误 Token 时服务返回拒绝状态;未知命令不会触发任何执行器。
设备侧再加一条最小权限原则:控制接口只暴露确实需要的动作,令牌按设备或设备组隔离,并具备轮换能力。这样即使单个设备凭据泄露,也不会自然扩大成整批设备的控制权限。