
可观测性与稳定性 / 系统课时
校验备份文件是否真的可读
校验备份文件是否真的可读
备份任务显示成功,只能证明复制程序没有报告失败,不能证明副本内容完整,更不能证明故障发生后能够恢复。本课用文件清单、哈希校验和抽样恢复建立三层验证,让“有备份”进一步变成“备份中的文件可以被实际取回并读取”。
学习目标
- 区分任务成功、文件完整与可恢复三个不同验证层次
- 使用文件清单和 SHA-256 哈希发现缺失或内容变化
- 通过独立目录抽样恢复,验证备份文件能够真正读取和使用
不要把退出码当成恢复证明
复制命令返回 0 很重要,但它回答的只是“这次命令是否报告错误”。备份之后还可能出现文件缺失、存储介质损坏、错误覆盖、权限变化,或者归档文件存在却无法正常解包。
因此验证应逐层推进:先确认应该存在的文件确实存在,再验证内容是否与记录一致,最后把部分数据恢复到独立位置并实际读取。最后一步尤其重要,因为恢复路径本身也可能存在权限、工具版本或归档损坏问题。
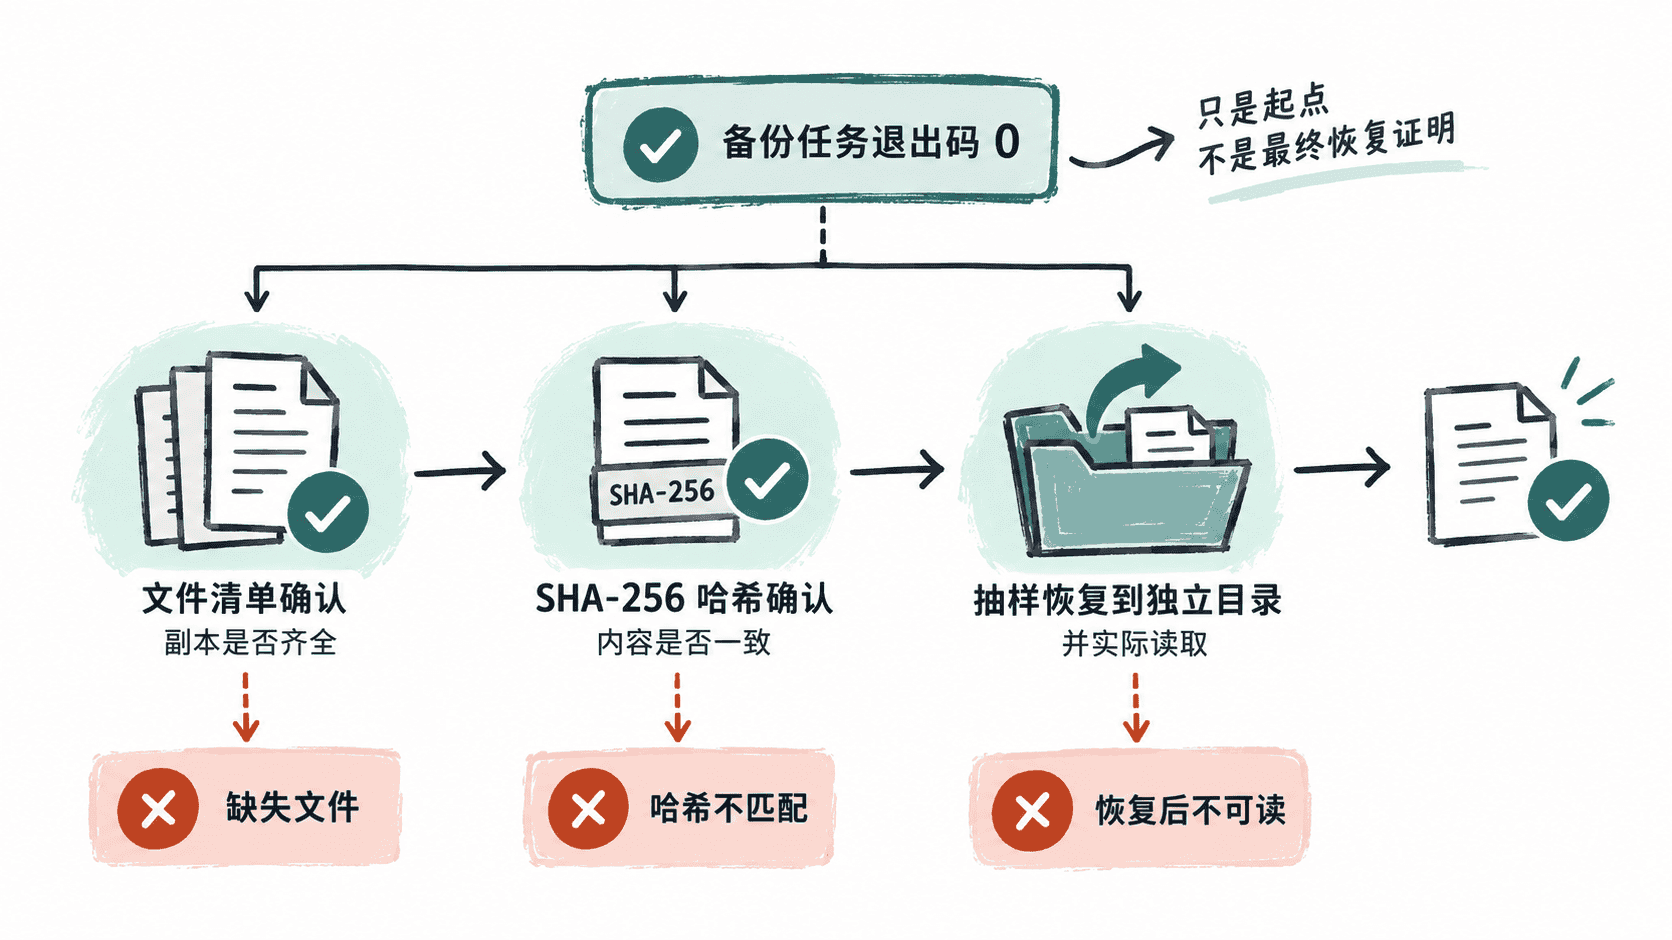
用清单确认备份对象没有缺失
对普通文件目录,可以先生成相对路径清单。下面假设备份已经写入 /backup/app/current,并把清单放在备份目录之外,避免它被误算为业务文件。
cd /backup/app/current
find . -type f -print | LC_ALL=C sort > /backup/app-file-list.txt
wc -l /backup/app-file-list.txt
预期输出中的数量取决于实际备份内容:
<COUNT> /backup/app-file-list.txt清单适合回答“有哪些文件”,但不能证明文件内容正确。一个大小相同、名称相同却已经损坏的文件仍会通过这种检查,因此还需要内容级校验。
用哈希检查内容是否发生变化
SHA-256 可以为文件内容生成摘要。首次确认备份有效后保存校验文件,后续可以用 sha256sum -c 重新读取每个文件并比较摘要。
cd /backup/app/current
find . -type f -print0 \
  | LC_ALL=C sort -z \
  | xargs -0 sha256sum > /backup/app-sha256.txt

sha256sum -c /backup/app-sha256.txt
如果清单中的文件均可读取且内容没有变化,预期输出会逐项显示成功;文件名以实际备份内容为准:
./config/app.conf: OK
./data/example.dat: OK哈希校验会读取全部被检查文件,因此大型备份需要考虑存储吞吐和验证窗口。可以在备份完成后执行全量校验,也可以按批次轮转,但不能永远只验证文件名和大小。
抽样恢复验证真正的读取路径
最终验证应从备份位置复制文件到一个与业务目录不同的临时恢复目录,再读取恢复后的内容。不要直接覆盖正在运行的业务数据。
下面以一个已知文本配置文件为例。实际执行时应选择具有代表性的文件,包括小文件、大文件以及关键配置或业务数据。
set -e
RESTORE_DIR=$(mktemp -d)
cp /backup/app/current/config/app.conf "$RESTORE_DIR/app.conf"
test -s "$RESTORE_DIR/app.conf"
head -n 3 "$RESTORE_DIR/app.conf"
rm -rf "$RESTORE_DIR"
如果文件存在且非空,命令会输出恢复文件的前三行;具体内容由实际文件决定:
<LINE_1>
<LINE_2>
<LINE_3>
对于压缩归档、数据库转储或专用备份格式,仅仅 cp 出来还不够,应使用对应恢复工具完成解包、导入或一致性检查。验证动作必须尽量接近灾难发生时真正采用的恢复路径。
把验证结果变成可追踪证据
一次人工抽查只能证明当时的副本可读。稳定的备份链路还应记录验证时间、备份版本或批次、文件数量、哈希检查结果以及抽样恢复结果。动态时间和批次 ID 可以在日志中记录为 <TIME> 与 <ID> 对应的实际值。
当文件清单完整、内容哈希可验证,并且代表性文件能够从备份介质恢复到独立目录后,才有比“备份任务成功”更强的证据。真正可靠的判断标准不是备份文件是否躺在存储里,而是它是否能沿着实际恢复路径被重新读取和使用。