
可观测性与稳定性 / 系统课时
设计3-2-1备份副本
设计3-2-1备份副本
只有一份备份并不能真正抵御磁盘损坏、误删除、勒索软件或机房级故障。本节用 3-2-1 原则把副本数量、存储介质和故障域拆开设计,并给出可执行的检查方法,让备份从“有文件”变成“故障发生后仍有可用副本”。
学习目标
- 理解 3-2-1 中三个数字分别约束什么
- 根据数据重要性把副本放到不同介质和故障域
- 用检查命令确认副本不是表面存在而是真正相互独立
3-2-1解决的不是副本数量问题
经典 3-2-1 原则要求保留至少 3 份数据副本,使用 2 类不同存储介质或独立存储体系,并让至少 1 份位于主要故障域之外。其中通常把生产数据本身计入三份,因此可以设计为“生产数据 + 本地备份 + 异地备份”。
真正重要的是故障独立性。如果生产数据库和所谓的备份都位于同一台服务器的两个目录,即使文件有三份,服务器磁盘、管理员误操作或勒索软件仍可能一次摧毁全部副本。
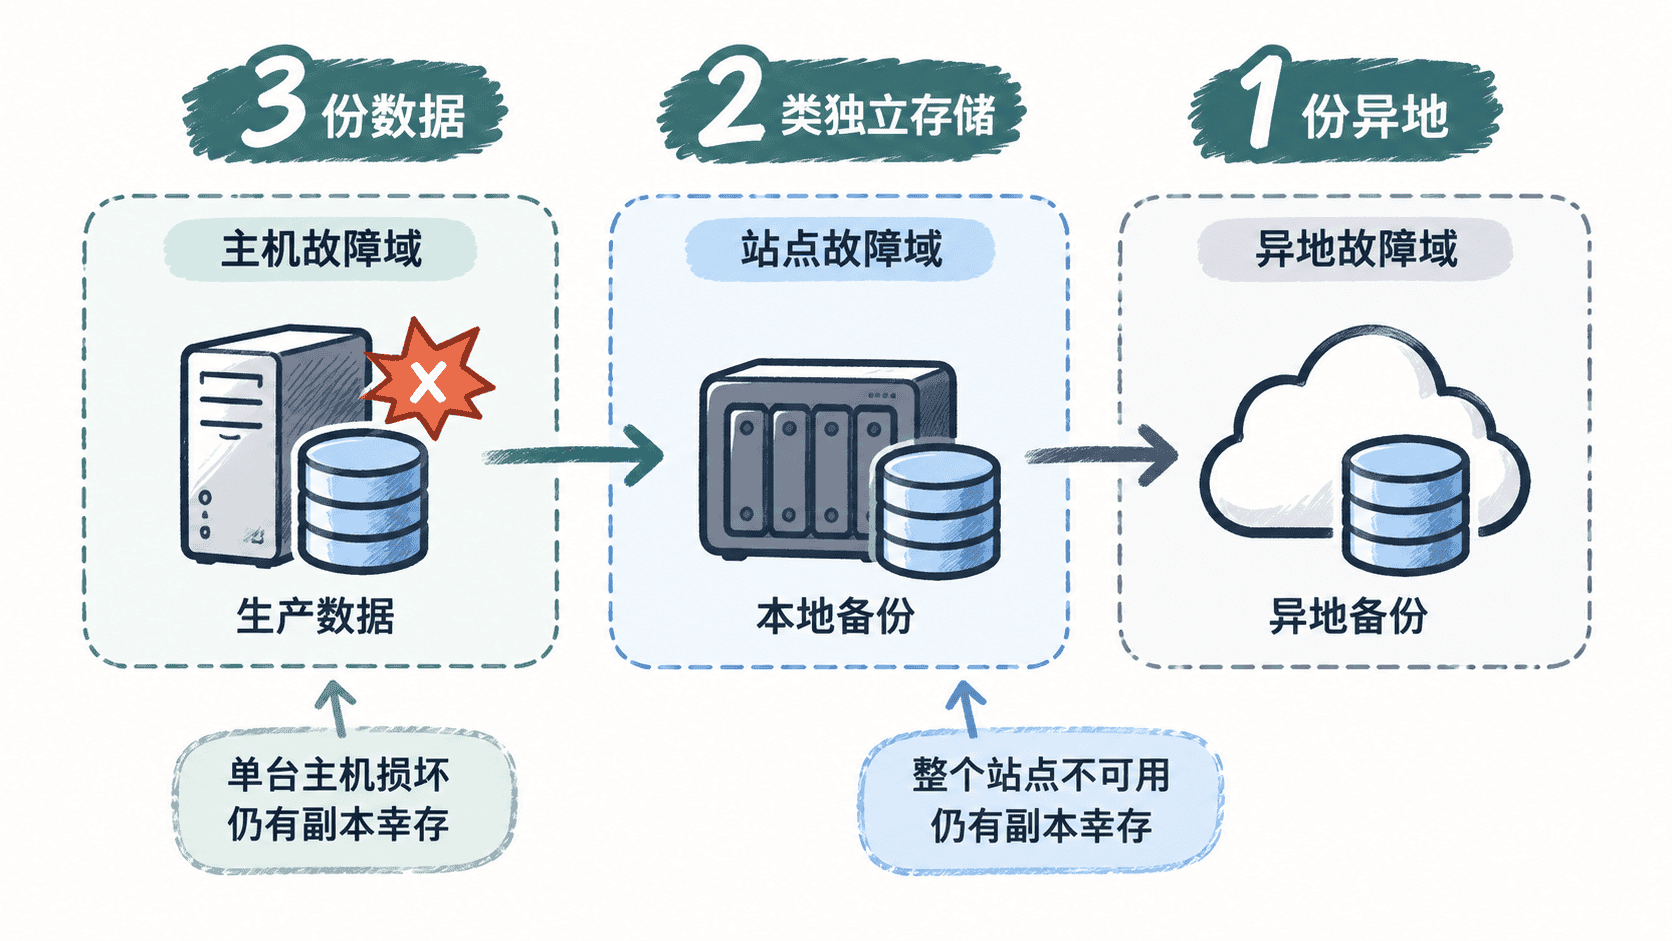
按故障范围安排副本
可以先列出真正需要抵御的故障,再决定副本放在哪里。例如业务数据库位于服务器 A,本地恢复追求速度,可以把每日备份写入独立备份服务器 B;为了应对机房断电、火灾或站点网络故障,再复制一份到异地对象存储。
| 副本 | 示例位置 | 主要用途 |
|---|---|---|
| 生产数据 | 服务器 A 的数据库磁盘 | 正常业务读写 |
| 本地备份 | 独立备份服务器 B | 快速恢复单机故障 |
| 异地备份 | 另一故障域的对象存储 | 应对站点级灾难 |
“不同磁盘”不一定等于不同故障域。同一 RAID 阵列、同一虚拟化宿主机甚至同一存储集群上的多个卷,可能共享电源、控制器、权限或管理平面,设计时应沿着真实故障边界检查。
检查副本是否真正独立
以 Linux 主机为例,可以先检查生产目录和本地备份目录实际落在哪个块设备和挂载点,避免把两个目录误认为两个独立副本。
df -hT /srv/app-data /backup/app-data
findmnt -T /srv/app-data
findmnt -T /backup/app-data
预期输出
Filesystem     Type  Size  Used Avail Use% Mounted on
/dev/<ID>      ext4  <...> <...> <...> <...> /srv/app-data
/dev/<ID>      xfs   <...> <...> <...> <...> /backup
TARGET         SOURCE     FSTYPE OPTIONS
/srv/app-data  /dev/<ID>  ext4   <...>
TARGET         SOURCE     FSTYPE OPTIONS
/backup /dev/<ID> xfs <...><ID>、容量和挂载参数会随环境变化。这里要确认两个目录的 SOURCE 确实来自预期的独立存储;如果都映射到同一块设备,仅仅目录名称不同并不能形成有效的第二存储副本。
根据恢复价值提高保护等级
3-2-1 是基线而不是上限。核心数据库可以进一步要求异地副本具备版本保留、不可变或离线能力,以降低攻击者获得生产权限后同步删除备份的风险;低价值、可重新生成的数据则不必机械采用同样昂贵的策略。
最终检查时不要只数“有几份文件”,而要逐份追问它位于什么设备、由什么账号控制、共享哪些基础设施,以及生产环境完全失效后是否仍能取得。只有副本跨越了计划防范的故障边界,3-2-1 才真正发挥作用。