
可观测性与稳定性 / 系统课时
把备份送到异机或对象存储
把备份送到异机或对象存储
异地副本只有稳定离开生产主机,才能在主机或站点故障时发挥作用。本节设计一条可重试的备份传输链路:先生成完整备份,再上传到异机或对象存储,并通过临时名称、校验和与分层目录处理网络中断、重复执行和半成品文件。
学习目标
- 设计生产主机到异机或对象存储的备份传输链路
- 处理网络中断、重复上传和未完成文件暴露问题
- 用校验和与目录规则验证远端副本完整性
先把生成和传输分成两个阶段
不要让备份程序一边生成文件,一边直接把最终文件名暴露给远端恢复流程。更稳妥的方式是先在本地生成完整备份并计算校验和,再上传为临时名称;传输和校验完成后,才把它发布为最终备份。
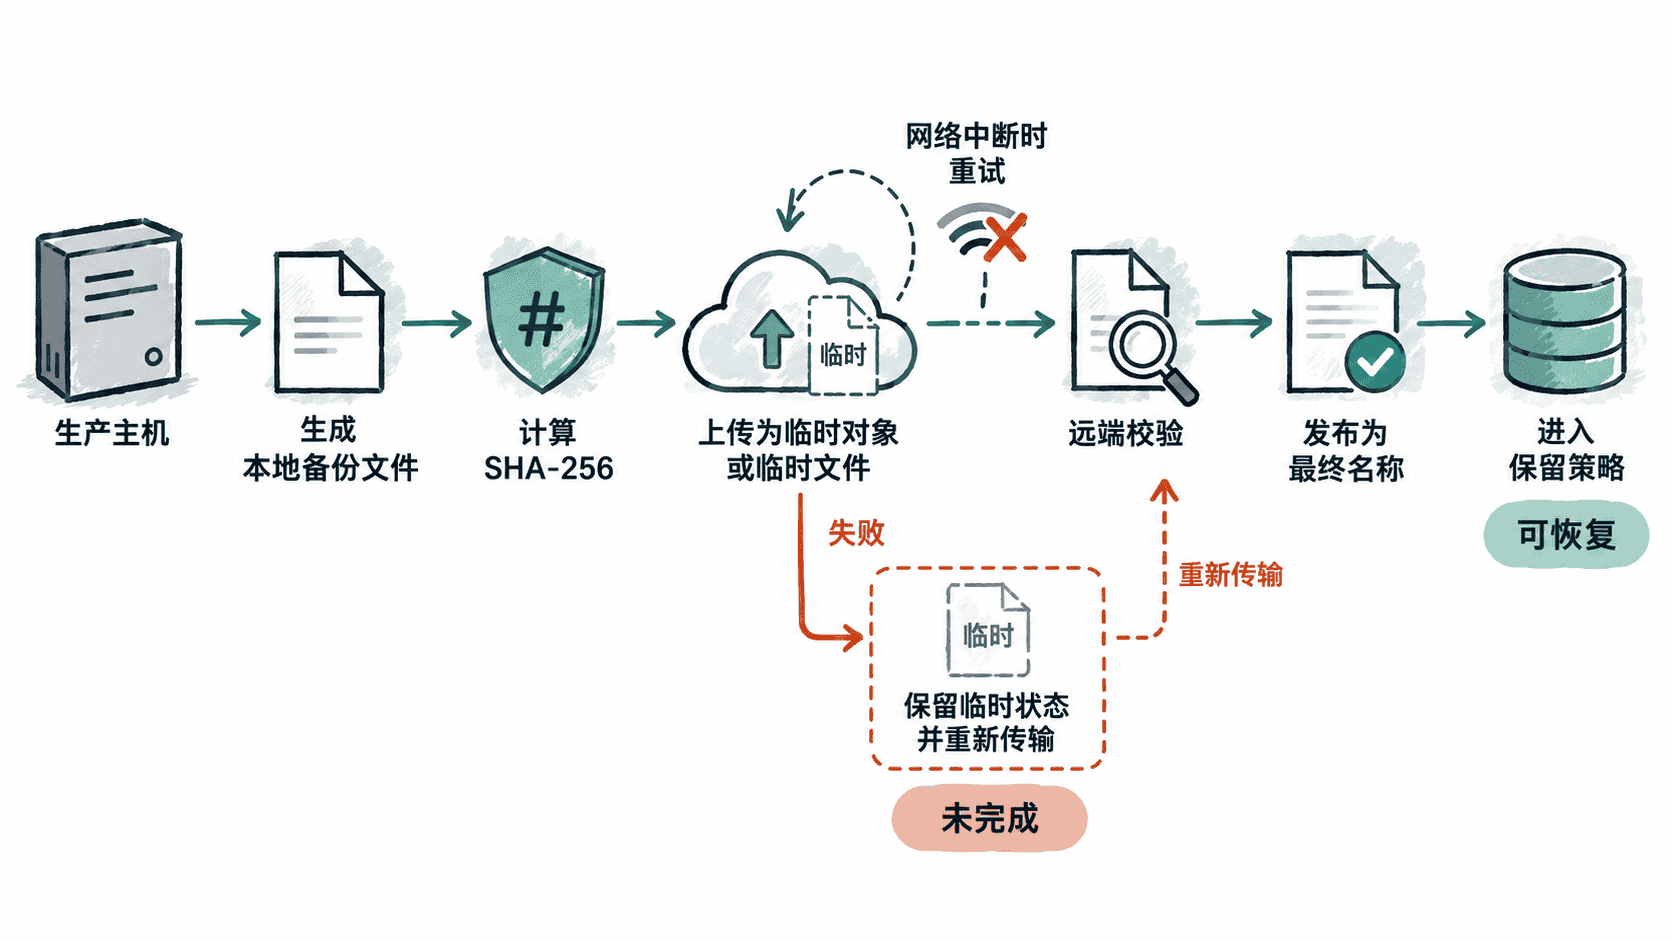
这样即使网络在传输中断开,恢复程序也不会把半个压缩包误认为有效备份。对于支持分段上传的对象存储,还可以利用服务端的 multipart 或 resumable upload 能力减少大文件重传,但具体命令应以所选存储服务的官方工具为准。
用异机同步建立最小链路
在两台 Linux 主机之间,可以使用 rsync 作为简单可靠的传输方式。下面假设 /backup/outgoing 已经生成完整备份,远端主机已配置 SSH 密钥认证。
rsync -av --partial --checksum /backup/outgoing/ backup@backup-host:/srv/backup/incoming/预期输出
sending incremental file list
<BACKUP_FILE>
sent <...> bytes  received <...> bytes  <...> bytes/sec
total size is <...> speedup is <...>文件名和统计数字取决于实际备份。--partial 会保留部分传输结果,网络恢复后再次执行命令时可以继续处理;--checksum 让文件内容校验参与变更判断,但会增加两端读取和计算开销,大规模备份应结合性能要求决定是否启用。
用稳定目录组织恢复点
远端目录应让人和自动化程序都能直接判断业务、日期和恢复点,而不是把所有文件堆在同一目录。例如可以采用 /srv/backup/<SYSTEM>/<DATE>/<BACKUP_FILE>,并让临时上传进入单独的 incoming 区域。
/srv/backup/
  app-db/
    2026-09-20/
      <BACKUP_FILE>
      <BACKUP_FILE>.sha256
  incoming/
这是目录结构示例,不是可执行命令。实际日期和文件名应由备份任务生成。目录层级还应与保留策略一致,例如按天清理恢复点时,应能够删除完整日期目录,而不是依赖模糊的文件名匹配。
用校验和确认远端副本
传输前可以生成 SHA-256 校验文件,并把备份和校验文件一起发送。远端随后使用 sha256sum -c 验证传输结果。
cd /srv/backup/app-db/2026-09-20
sha256sum -c <BACKUP_FILE>.sha256
预期输出
<BACKUP_FILE>: OK如果出现 FAILED,不要把该文件加入可恢复备份集合,应重新传输并调查源文件是否在上传期间发生变化。更稳妥的流程是在传输开始前冻结备份文件内容,避免校验和针对的是一个版本,而实际发送的是另一个版本。
让重复执行保持安全
备份传输任务必须假设自己会被重复执行。网络超时后,调度系统通常无法确定远端究竟收到了多少数据,因此“失败后从头创建另一个同名恢复点”容易产生冲突。应让同一个恢复点拥有稳定标识,并允许传输阶段安全重试。
完成上传后至少验证三件事:远端文件存在、校验和通过、恢复程序只选择已经发布完成的恢复点。对于对象存储,还应额外验证生命周期、版本控制或不可变策略是否符合保留要求。这样网络中断最多造成一次待重试传输,而不会把不完整数据伪装成可用备份。