
可观测性与稳定性 / 系统课时
给备份链路做定期自检
给备份链路做定期自检
备份任务每天显示成功,并不能证明真正发生故障时一定能恢复。本课把校验从“看任务有没有跑完”推进到“证明备份可以读取和恢复”,通过自动抽样、完整性检查与周期性恢复测试持续发现静默损坏和配置漂移。
学习目标
- 区分任务成功、备份完整与可恢复三个验证层次
- 设计可自动执行的备份抽样校验
- 用定期恢复演练验证完整恢复链路并留下证据
自检必须覆盖三个层次
第一层检查备份任务是否按时完成以及退出状态是否成功;第二层检查产物是否存在、大小是否异常、校验和是否匹配;第三层则真正把备份恢复到隔离环境,再验证数据能否被应用或数据库正确读取。
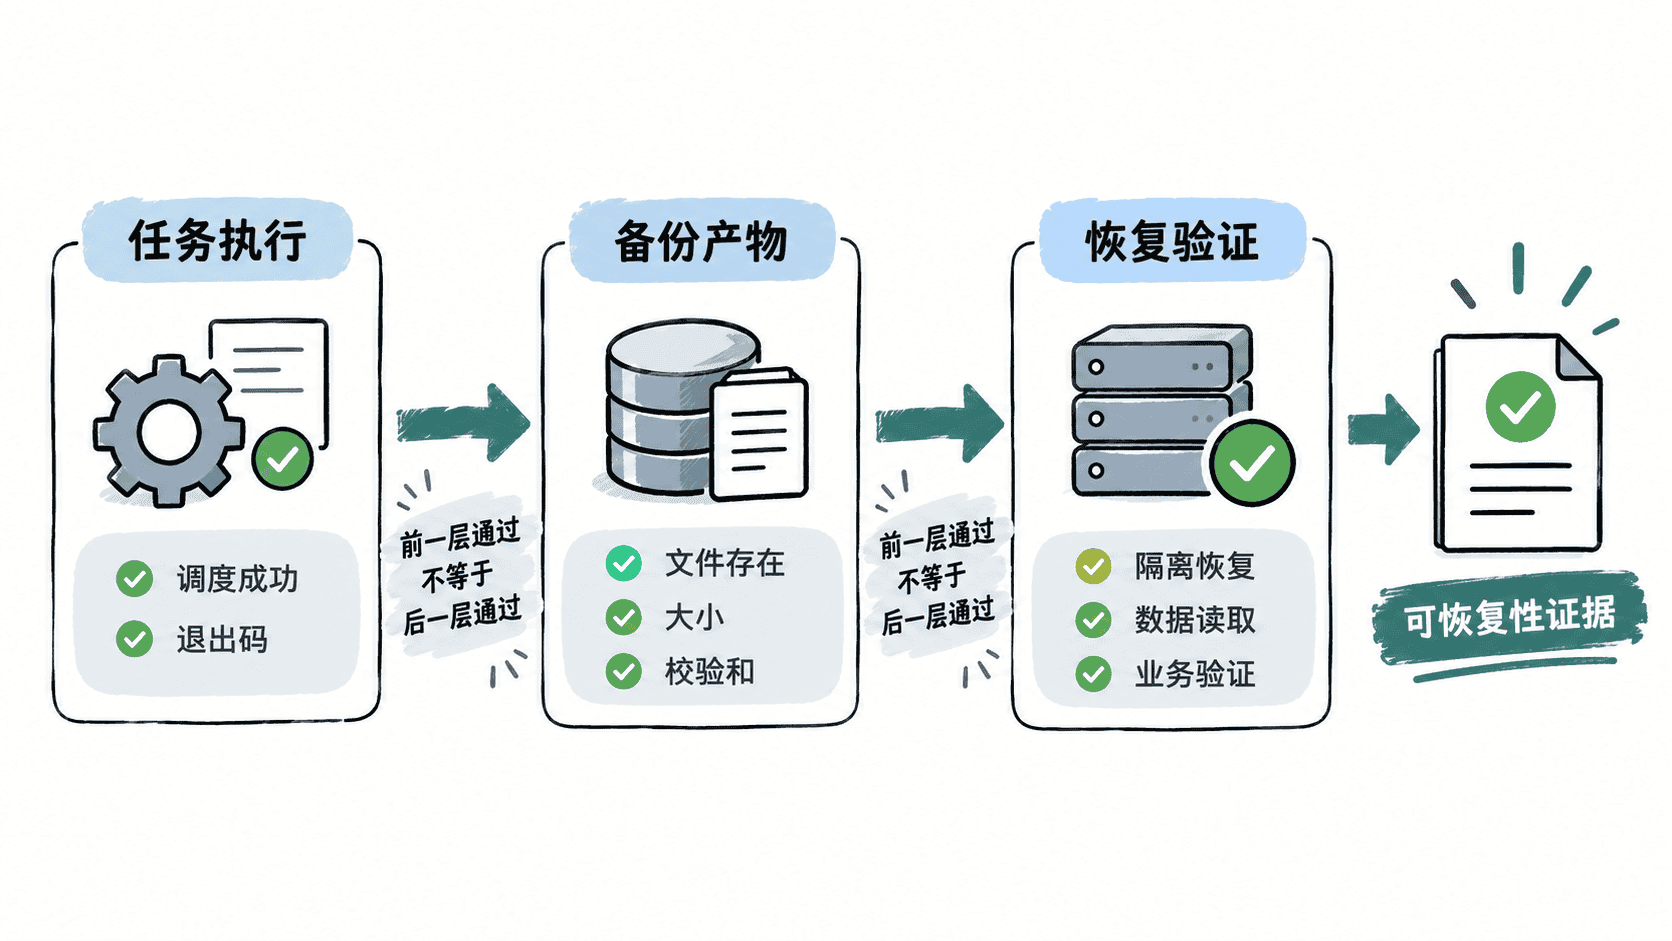
只做第一层会漏掉“任务成功但生成空文件”等问题;只校验文件哈希又无法发现备份格式本身不可恢复、加密密钥丢失或恢复脚本已经失效。因此,日常自动检查和周期恢复测试应组合使用。
自动抽样检查备份产物
文件型备份可以在生成时保存 SHA-256 校验值,之后定期随机抽取一部分重新计算。下面展示一个最小可运行示例:目录中同时保存备份文件和对应的 .sha256 文件。
set -euo pipefail

BACKUP_DIR="${1:-./backups}"
SAMPLE="$(find "$BACKUP_DIR" -maxdepth 1 -type f -name '*.sha256' | shuf -n 1)"

if [ -z "$SAMPLE" ]; then
  echo "no checksum files found" >&2
  exit 1
fi

cd "$BACKUP_DIR"
sha256sum -c "$(basename "$SAMPLE")"
预期输出
<BACKUP_FILE>: OK<BACKUP_FILE> 会随被抽中的备份变化。如果校验失败,sha256sum 会返回非零状态,调度系统应把本次自检标记为失败并告警,而不是仅保存一行日志。
校验和应在备份完成后生成并保存在受保护的位置。如果攻击者或错误任务能够同时修改备份和校验文件,哈希匹配只能证明二者一致,不能证明备份没有被恶意替换。
定期执行真实恢复
恢复测试应在隔离环境进行,避免把测试数据写回生产系统。一次有效演练至少需要选定恢复点、取得备份与解密材料、执行恢复、启动必要服务或读取数据库,再检查关键记录和业务约束。
恢复测试还要覆盖依赖项。备份文件可读但密钥已经轮换丢失、恢复工具版本不兼容、脚本引用旧路径,都可能让真正的灾难恢复失败。因此应尽量使用与灾难场景相同的恢复文档和自动化脚本,而不是临时手工绕过问题。
验证结果不能只记录“恢复成功”。至少保留备份恢复点、测试时间、恢复耗时、恢复后的校验结果以及失败原因。这样才能观察恢复时间是否逐渐超过目标,并确认问题已经闭环。
给自检安排不同频率
高频检查适合低成本项目,例如备份任务状态、最近成功时间、产物数量、大小异常和少量哈希抽样。恢复测试成本更高,可以按系统重要程度安排为每周、每月或每季度执行,但必须形成固定计划而不是依赖人工想起。
还应主动制造少量可控失败,例如使用损坏副本执行校验,确认自检任务确实返回失败并触发告警。否则可能出现检测脚本已经失效,却因为它始终返回零而长期显示正常的情况。
用恢复证据判断备份是否可信
自检最终关注的不是备份文件数量,而是最近一次被证明可恢复的时间点。监控中可以同时维护“最近备份成功时间”和“最近恢复验证成功时间”,两者长期拉开时,即使每天备份都成功,也应视为验证债务正在增加。
当一次自检失败时,应保留失败样本并追踪到重新验证成功;当恢复演练发现脚本、密钥、权限或版本问题时,应修改实际恢复流程后再次演练。只有备份产物、恢复工具和验证过程一起持续工作,备份链路才真正具备可验证的恢复能力。