
可观测性与稳定性 / 系统课时
防止备份被勒索一并删除
防止备份被勒索一并删除
备份存在并不等于能够恢复。如果生产主机被攻陷后,攻击者还能使用同一凭据删除备份,勒索事件就会同时摧毁生产数据和恢复路径。本篇从权限隔离、独立凭据和不可变存储入手,把“拿下生产环境”与“删除备份”拆成两个不同的安全边界。
学习目标
- 识别生产环境与备份系统共享权限、账号和凭据带来的风险
- 用最小权限、独立账号和不可变策略降低备份被删除的概率
- 通过受控删除测试验证保护措施,而不是只确认备份文件存在
为什么普通备份仍可能一起消失
常见危险结构是生产服务器直接持有备份存储的长期高权限凭据。备份程序既能上传对象,也能覆盖和删除历史对象;一旦服务器或凭据被攻陷,攻击者获得的就不只是生产数据权限,还包括清理恢复点的能力。
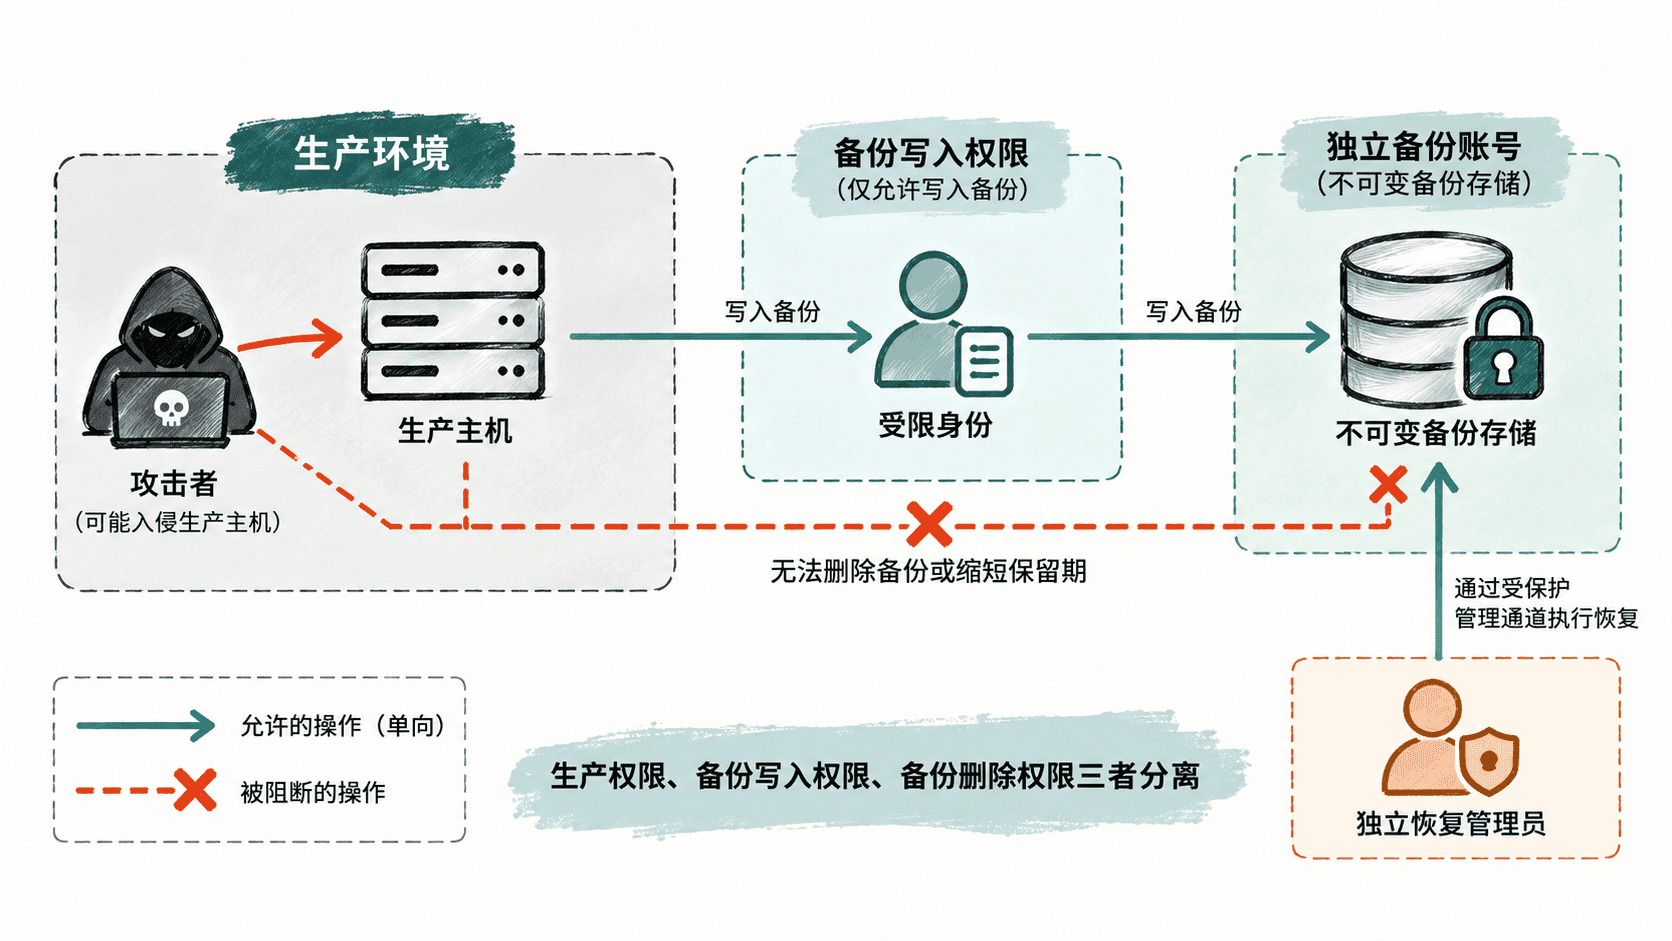
因此,防勒索备份的关键不是再复制一份文件,而是让生产环境中的权限无法轻易跨越到所有备份副本。至少要避免生产管理员、应用账号和备份任务天然拥有永久删除所有恢复点的能力。
把备份权限从生产权限中拆开
可以先建立三个身份边界:生产应用只访问业务数据;备份任务只拥有完成备份所需的读取和写入权限;删除备份、修改保留策略等高风险操作交给独立管理身份。备份存储最好位于独立账号、项目或安全域,使生产环境的管理员权限不会自动继承过去。
凭据也必须随边界拆分。不要把备份系统的管理员密钥长期保存在生产服务器、部署脚本或普通环境变量文件中。能使用短期凭据、工作负载身份或受控代理时,应避免可长期复用的静态密钥,并对高权限身份启用强认证和独立审计。
用不可变存储保护恢复点
不可变备份的目标是在规定保留期内,即使持有普通管理权限,也不能覆盖或删除已有恢复点。对象存储的对象锁定、WORM 类存储以及具备强制保留期的备份产品都可以承担这一职责,但具体能力和绕过条件取决于所选平台。
保留期要覆盖实际恢复需求。例如业务要求至少保留 30 天恢复窗口,就不能让生产侧凭据具有把保留期立即改成 0 天的能力。还应确认账号关闭、存储桶删除、加密密钥销毁等管理动作是否可能绕过对象本身的不可变策略。
不可变也不是无限保留。它解决的是攻击者立即清空恢复点的问题,而生命周期策略仍应在保护期结束后按规则清理旧备份,否则容量和费用会持续增长。
验证攻击者能否删除备份
不要用真正的生产备份做破坏测试。可以创建一个专用测试对象,再以备份任务实际使用的操作系统账号或服务身份尝试删除。下面以本地受限账号演示验证思路;真实对象存储应使用对应平台的身份模拟或测试环境完成同类检查。
sudo -u backup-agent rm /srv/immutable-test/protected-backup.tar预期输出:如果目录权限按预期阻止该身份删除文件,会得到类似下面的拒绝信息;实际路径和系统提示可能不同。
rm: cannot remove '/srv/immutable-test/protected-backup.tar': Permission denied本地文件权限只能验证操作系统这一层,不能代替真正的不可变存储。最终验收还要使用与生产一致的备份身份测试删除、覆盖和缩短保留期,并确认这些操作均被拒绝且产生审计记录。
保留真正独立的恢复路径
成熟的保护方案通常同时具备异地副本、权限隔离和不可变恢复点。恢复管理员还需要一套不依赖已被攻陷生产环境的访问方式,否则即使数据仍在,也可能在事故发生后拿不到凭据或无法启动恢复。
最后要把“备份成功”和“备份安全”分开验收:前者检查数据是否按计划写入,后者检查生产侧身份能否删除恢复点、修改保护策略或控制全部副本。只有恢复数据和控制权限都跨出了生产故障域,备份才更有机会在勒索事件中真正留下来。