
可观测性与稳定性 / 系统课时
画出关键数据依赖关系
画出关键数据依赖关系
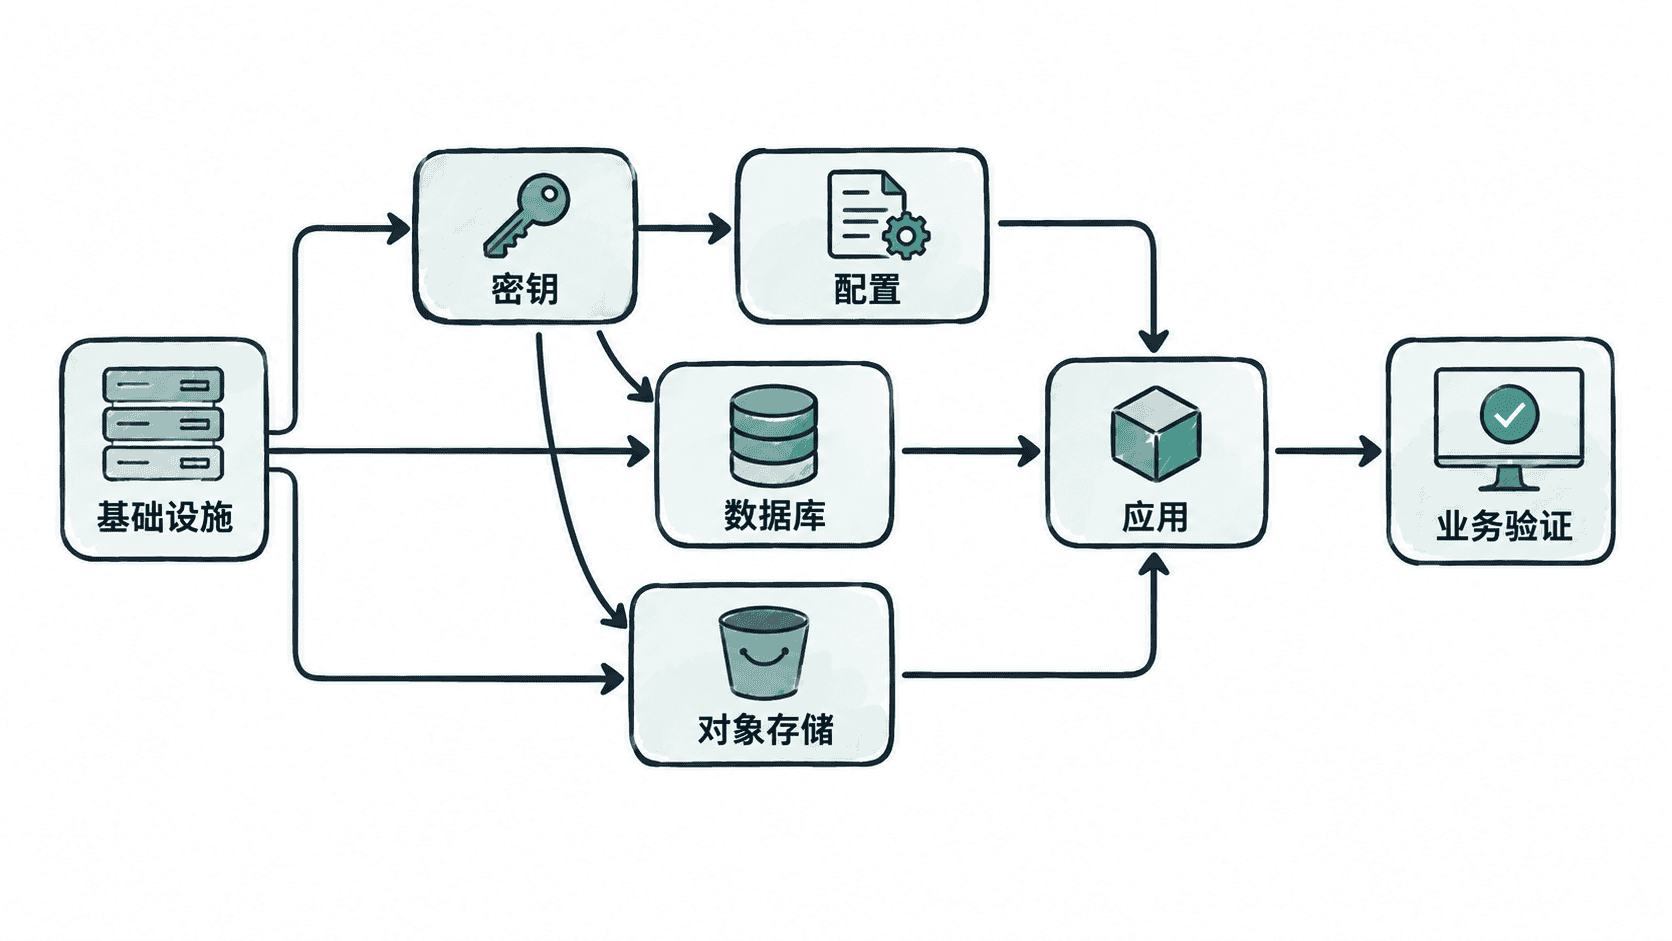
灾难恢复不是把所有备份同时还原,而是按依赖关系逐步恢复可运行系统。本节用一张依赖图梳理基础设施、密钥、配置、数据库、对象存储与应用之间的先后关系,并把它转换成可执行的恢复顺序。
学习目标
- 识别应用恢复涉及的数据、配置和基础设施依赖
- 区分强依赖、运行期依赖与可以延后恢复的对象
- 根据依赖关系生成可验证的恢复顺序
从应用入口反向追踪依赖
不要从“有哪些备份”开始画图,而要从“业务怎样才能启动并对外服务”反推。以一个使用 PostgreSQL 和对象存储的 Web 应用为例,应用启动前可能需要运行环境、网络、数据库连接配置和密钥;业务请求到来后,又可能依赖数据库中的元数据与对象存储中的文件。
可以先把关系记录成一份简单清单。下面的 YAML 是片段示例,用于描述恢复依赖,不是某个备份产品的配置文件;实际使用时可以放入团队自己的恢复清单仓库。
components:
  infrastructure:
    depends_on: []
  secrets:
    depends_on: [infrastructure]
  configuration:
    depends_on: [infrastructure, secrets]
  database:
    depends_on: [infrastructure, secrets]
  object_storage:
    depends_on: [infrastructure, secrets]
  application:
    depends_on: [configuration, database, object_storage]
这份清单的生效行为不是自动执行恢复,而是明确表达“谁必须先存在”。验证时逐项检查 depends_on 指向的组件是否已经具备恢复条件,再安排当前组件的恢复任务。
判断依赖的强弱
并不是应用使用过的每个组件都必须阻塞启动。判断时要问:缺少这个对象,当前恢复目标还能否完成?
强依赖必须先恢复。例如数据库凭据不存在时,应用即使已经部署也无法连接数据库。运行期依赖可能允许应用进程启动,但相关业务不可用,例如对象存储尚未恢复时,纯文本页面可能正常,而附件下载失败。历史日志、旧报表等非关键数据如果不影响当前恢复目标,则可以延后。
把依赖图转换成恢复顺序
依赖图的箭头决定先后顺序,但不意味着所有节点只能串行执行。没有相互依赖的数据库和对象存储,在基础设施与密钥准备完成后可以并行恢复,从而缩短整体恢复时间。
一个典型顺序是:先重建网络、计算和存储等基础设施,再恢复密钥与访问凭据;随后恢复配置,并行恢复数据库和对象存储;依赖项通过验证后部署应用,最后执行端到端业务检查。
可以用检查命令确认应用最终依赖是否可访问。以下示例假设服务已经暴露健康检查端点,实际主机和端口按恢复环境替换。
curl -fsS http://<HOST>:<PORT>/health预期输出
ok<HOST> 和 <PORT> 的实际值可能不同。只有健康检查确实覆盖数据库、对象存储等关键依赖时,这个结果才能作为依赖恢复完成的证据;否则还应执行对应的业务读写验证。
找出容易遗漏的隐性依赖
数据库往往最容易被想到,真正导致恢复失败的却常是外围依赖。检查应用启动参数、环境变量、部署清单和密钥引用,确认 DNS、证书、加密密钥、数据库账号、对象存储凭据以及基础设施状态是否也在恢复范围内。
特别要关注无法从其他数据重新推导的内容。数据库备份即使完整,如果加密数据所需的密钥永久丢失,数据仍可能无法使用;对象存储只恢复文件而没有恢复数据库中的对象索引,也可能出现文件存在但业务无法定位的情况。
最终的依赖图应该能够回答两个问题:恢复某个组件之前必须先具备什么,以及恢复完成后用什么证据确认它真的可供下游使用。做到这一点,恢复计划才从“备份资产列表”变成了可以按依赖执行的重建路径。