
可观测性与稳定性 / 系统课时
加密备份并隔离密钥
加密备份并隔离密钥
备份通常包含数据库、配置和业务文件的完整历史,一旦副本泄露,攻击者可能绕过生产系统权限直接读取数据。本课建立一条可落地的保护链:传输过程使用安全通道,落盘副本加密,同时让解密密钥与备份文件处于不同的安全边界。
学习目标
- 区分传输加密、静态加密和密钥隔离解决的问题
- 使用独立密钥加密并验证一个备份文件
- 避免把密钥、密文和自动化凭据放在同一故障域
三层保护不能互相替代
传输加密保护备份从源端移动到目标端时的数据,例如通过 TLS 或 SSH 传输;静态加密保护已经写入磁盘、对象存储或离线介质的备份。两者都依赖密钥管理,而密钥管理决定“拿到备份副本的人能不能同时拿到解密能力”。
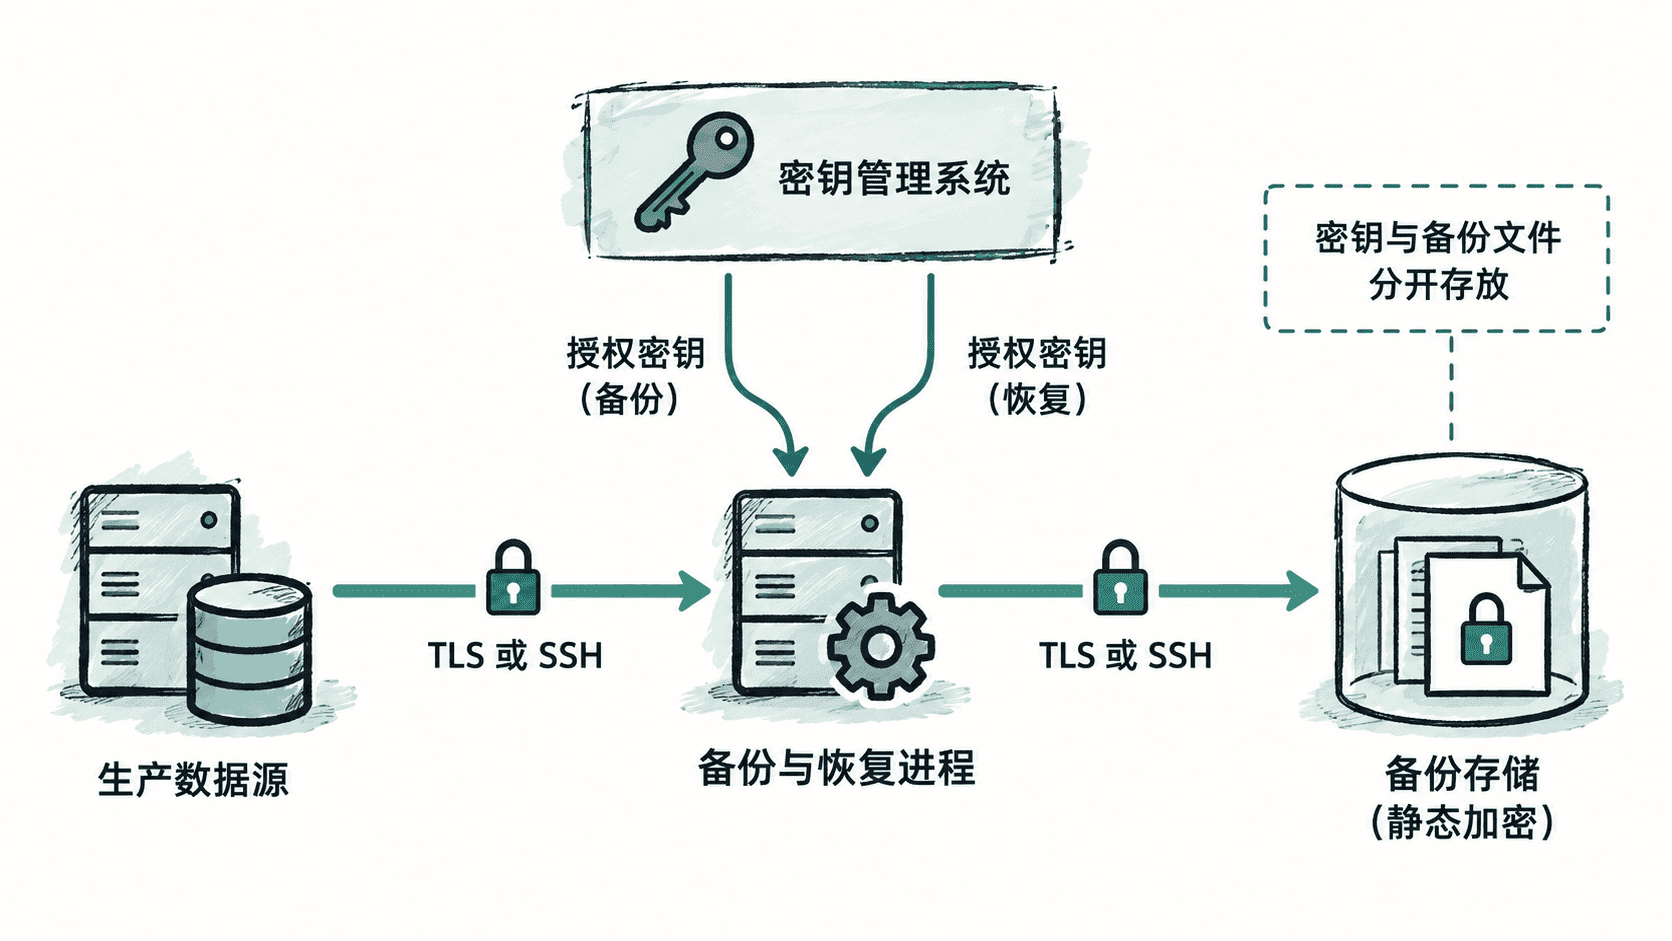
如果备份文件和解密密钥一起复制到同一个目录、同一个对象存储桶,甚至打进同一个归档包,那么“已加密”只能提供很有限的保护。攻击者获得这一故障域后,通常也同时获得了解密材料。
用独立密钥加密备份
下面以 OpenSSL 为例演示最小流程。先生成随机密钥文件,再用 AES-256-GCM 加密并验证解密结果。实际生产环境更适合由 KMS、HSM 或专门的密钥管理系统托管主密钥,而不是长期保存裸密钥文件。
set -euo pipefail

BACKUP="<PATH>/backup.tar"
KEY="<PATH>/backup.key"
ENC="<PATH>/backup.tar.enc"
RESTORED="<PATH>/backup.restored.tar"

openssl rand -hex 32 > "$KEY"
openssl enc -aes-256-cbc -pbkdf2 -salt -in "$BACKUP" -out "$ENC" -pass file:"$KEY"
openssl enc -d -aes-256-cbc -pbkdf2 -in "$ENC" -out "$RESTORED" -pass file:"$KEY"
cmp "$BACKUP" "$RESTORED" && printf 'restore verification: OK\n'
预期输出
restore verification: OK这里使用文件密钥是为了展示完整加解密链路;实际 <PATH> 会随环境变化。cmp 无输出且退出状态为 0 表示两个文件一致,随后 printf 才会打印验证结果。
把密钥放到另一个安全边界
更可靠的设计通常采用信封加密:每份备份使用数据密钥加密,数据密钥再由 KMS 或 HSM 中的主密钥保护。备份存储保存密文和被加密的数据密钥,但不能直接导出主密钥;恢复程序获得授权后才请求解密数据密钥。
这种分离不仅针对攻击,也针对故障。如果备份存储和密钥系统完全绑定在同一个账户、同一个管理员权限或同一个不可恢复区域中,灾难发生时可能出现“备份还在,但密钥拿不到”的情况。因此密钥本身也需要受控的灾难恢复方案。
权限设计应让备份写入身份只拥有完成备份所需的最小权限,而恢复解密权限单独授予受控身份。这样日常备份进程遭到入侵时,不必天然获得批量读取和解密全部历史备份的能力。
验证的不只是密文存在
加密备份的验收至少要覆盖两条路径:没有密钥的普通存储访问者不能读取原始数据;具备恢复授权的流程能够取得正确密钥并完成解密。只检查文件扩展名或确认对象存储启用了“加密”选项,并不能证明恢复链真正可用。
还应定期轮换密钥并记录密钥版本与备份之间的关系。旧备份仍在保留期内时,不能提前销毁它依赖的解密能力;当某个备份最终过期后,再按密钥管理策略决定是否撤销相应密钥版本。加密的目标不是让备份更难使用,而是让数据副本与解密权限必须同时经过授权才能组合成可读业务数据。