
可观测性与稳定性 / 系统课时
用pg_dump导出业务数据
用pg_dump导出业务数据
pg_dump 用于把 PostgreSQL 单个数据库中的表结构、数据和多数数据库对象导出为逻辑备份。本篇完成一次可恢复的自定义格式备份,并说明角色、权限、扩展及对象依赖为什么会影响之后的恢复结果。
学习目标
- 使用
pg_dump生成可由pg_restore选择性恢复的逻辑备份 - 判断数据库对象、角色与全局对象哪些会进入备份
- 在备份完成后验证文件是否可读,而不是只检查文件是否存在
先确认备份边界
pg_dump 面向单个数据库,备份时会读取数据库中的一致性快照,因此正常运行期间可以导出,不需要为了获得逻辑一致性而停止数据库。它不会把整个 PostgreSQL 实例原样复制下来,也不会备份数据库角色等集群级全局对象。
例如业务库 appdb 中存在表、索引、视图、函数等对象,pg_dump 可以记录它们的定义及相关数据;但恢复到新实例时,如果对象所有者引用角色 app_owner,目标实例还必须能够解析这个角色。
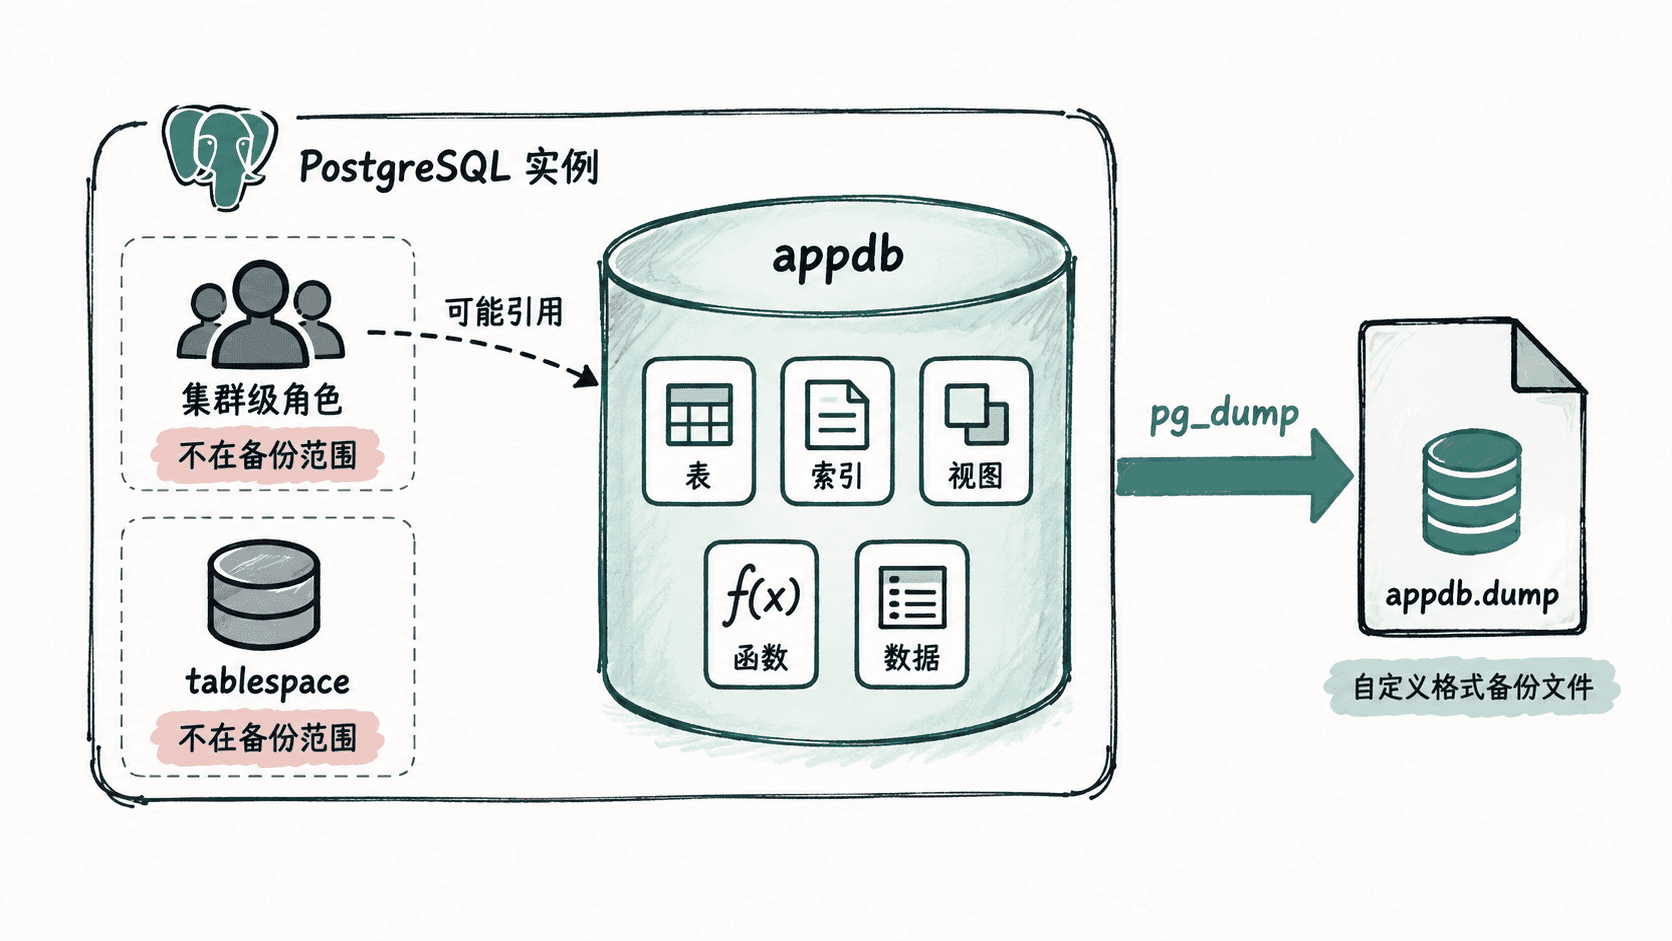
如果灾难恢复目标是重建完整实例,还应单独保存全局对象。常见做法是使用 pg_dumpall --globals-only 导出角色和 tablespace 定义,并把它与各数据库备份作为同一恢复集管理。
执行自定义格式备份
下面假设 PostgreSQL 可通过本机 5432 端口访问,备份账号 backup_user 已拥有读取业务对象所需权限。实际主机、端口和路径应替换为环境中的值,密码不要直接写进命令行。
pg_dump -h localhost -p 5432 -U backup_user -d appdb -F c -f <PATH>/appdb.dump命令成功时通常不会输出正文,并以退出码 0 结束。<PATH> 是动态路径,实际值可能不同。
预期输出
<无标准输出,退出码为 0>这里的 -F c 选择 custom 格式。与纯 SQL 文本相比,它适合灾难恢复演练,因为后续可以通过 pg_restore 查看目录、选择对象,并控制恢复阶段。备份文件不是普通 SQL 文本,不应使用文本编辑器判断其完整性。
检查备份是否真的可读
备份结束后先检查命令退出状态,再让 pg_restore 解析归档目录。文件大小非零只能证明写出了字节,不能证明归档结构可被恢复工具读取。
pg_restore -l <PATH>/appdb.dump | head预期输出会出现归档目录记录;对象编号、时间和具体对象名称取决于数据库,因此属于动态值。
;
; Archive created at <TIME>
;     dbname: appdb
...
生产脚本还应保存 pg_dump 的退出码并监控备份文件生成失败。若使用管道压缩或上传到对象存储,要确保脚本不会因为只观察管道最后一个命令而漏掉 pg_dump 自身的失败。
处理角色和对象依赖
逻辑备份中的对象并非彼此孤立。表可能依赖类型或序列,视图依赖表,函数可能依赖扩展提供的能力,对象还可能带有 owner 和 ACL。pg_restore 会依据归档中的依赖关系安排恢复,但目标环境仍需满足归档之外的条件。
若目标是迁移到角色体系不同的环境,可以在恢复时根据方案使用 --no-owner,避免强制恢复原所有者;这并不意味着权限设计可以忽略,恢复后仍应显式验证应用账号获得了需要的连接、schema 和对象权限。
角色属于集群级对象。需要保存它们时,可另外执行:
pg_dumpall -h localhost -p 5432 -U postgres --globals-only > <PATH>/globals.sql预期输出
<无标准输出,退出码为 0;全局对象 SQL 写入 <PATH>/globals.sql>globals.sql 可能包含角色定义及敏感的权限信息,应按备份数据的安全等级保护。恢复前还要核对目标 PostgreSQL 版本和所需扩展,避免直到真正恢复时才发现环境条件缺失。
一次可信的 pg_dump 备份至少应同时留下可解析的归档、成功状态以及恢复所需外部依赖的信息。真正证明它可用的最终方法不是反复查看文件,而是在隔离环境执行恢复并验证业务对象。