
AI Agent / 系统课时
接入终端与自动验证
接入终端与自动验证
本课为代码智能体接入真实执行环境,让 Agent 不仅生成代码,还能运行命令、检查结果,并根据格式化、构建和测试反馈持续调整实现。
学习目标
- 理解终端工具在智能体执行链路中的作用
- 掌握安全执行命令并收集结果的方法
- 实现修改后的自动验证闭环
设计终端执行能力
代码智能体完成文件修改后,需要验证修改是否有效。单纯依靠模型判断代码正确性是不可靠的,因此需要调用真实开发工具链,例如格式化工具、编译器和测试框架。
终端能力通常作为 Tool 提供给 Agent,由工具层负责执行命令、限制权限并返回结构化结果。
执行结果至少应包含命令内容、退出码、标准输出和错误输出,方便模型判断下一步动作。
ts
interface CommandResult {
  command: string;
  exitCode: number;
  stdout: string;
  stderr: string;
}

async function runCommand(command: string): Promise<CommandResult> {
  return {
    command,
    exitCode: 0,
    stdout: "success",
    stderr: ""
  };
}

const result = await runCommand("npm test");
console.log(result.exitCode);
预期输出
text
0实际执行环境中需要替换示例函数,将命令交给受控进程执行,并限制工作目录和可访问资源。
建立自动验证链路
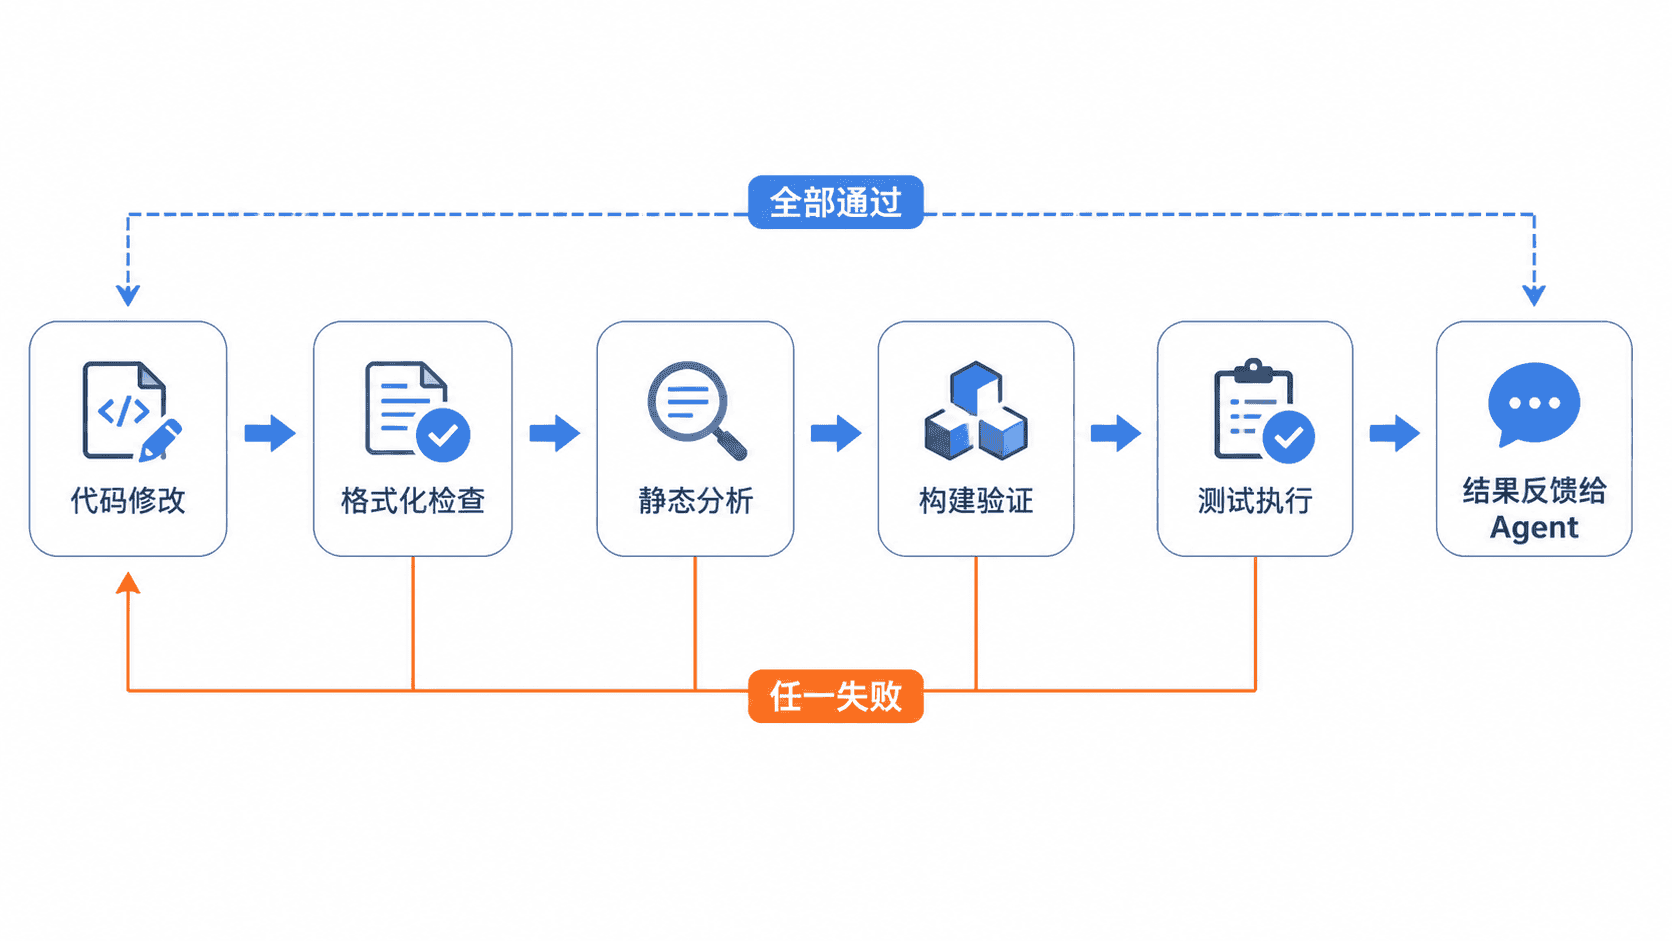
自动验证不是简单执行一次测试,而是根据修改类型选择合适检查。例如修改格式文件优先运行格式化检查,修改业务逻辑需要运行相关测试,修改依赖配置需要执行构建验证。
一个典型验证顺序如下:代码格式检查、静态检查、项目构建、关联测试、结果反馈。
将执行结果反馈给 Agent
Agent 需要理解验证失败原因,因此终端输出不能直接作为普通文本传入模型。应该先解析错误信息,提取文件位置、错误类型和修复建议。
例如编译失败时,需要告诉模型哪个文件哪一行出现问题,而不是只提供完整日志。这样可以减少上下文占用,提高修复效率。
json
{
  "type": "build_error",
  "file": "src/user.ts",
  "line": 18,
  "message": "Type mismatch"
}
该结构化结果可以重新进入上下文构建流程,让 Agent 根据真实反馈生成下一轮修改。
控制执行风险
终端工具具有较高权限,不能直接暴露所有命令。智能体应限制工作目录,禁止危险操作,并对安装依赖、删除文件等行为要求人工确认。
验证阶段推荐采用白名单策略,只允许项目明确声明的命令执行。例如测试、构建和格式化命令可以自动运行,而系统级操作需要额外审批。
通过终端执行和自动验证,代码智能体从“生成代码”升级为“执行、观察、修正”的工程闭环。
按自己的节奏,确认真正理解。