
AI Agent / 系统课时
控制工具权限
控制工具权限
本课解决智能体执行工具时如何避免越权操作的问题,最终建立允许、询问确认、禁止三类权限边界,让工具调用具备可控性和安全性。
学习目标
- 理解工具权限控制在 Agent Runtime 中的作用
- 掌握 allow、ask、deny 三类权限策略的设计方式
- 能够实现基础的工具调用权限校验流程
为什么工具需要权限控制
智能体调用工具后,实际影响的不只是模型输出,还可能修改文件、执行命令、访问外部资源。如果所有工具都默认开放,模型一次错误判断就可能造成不可逆影响。
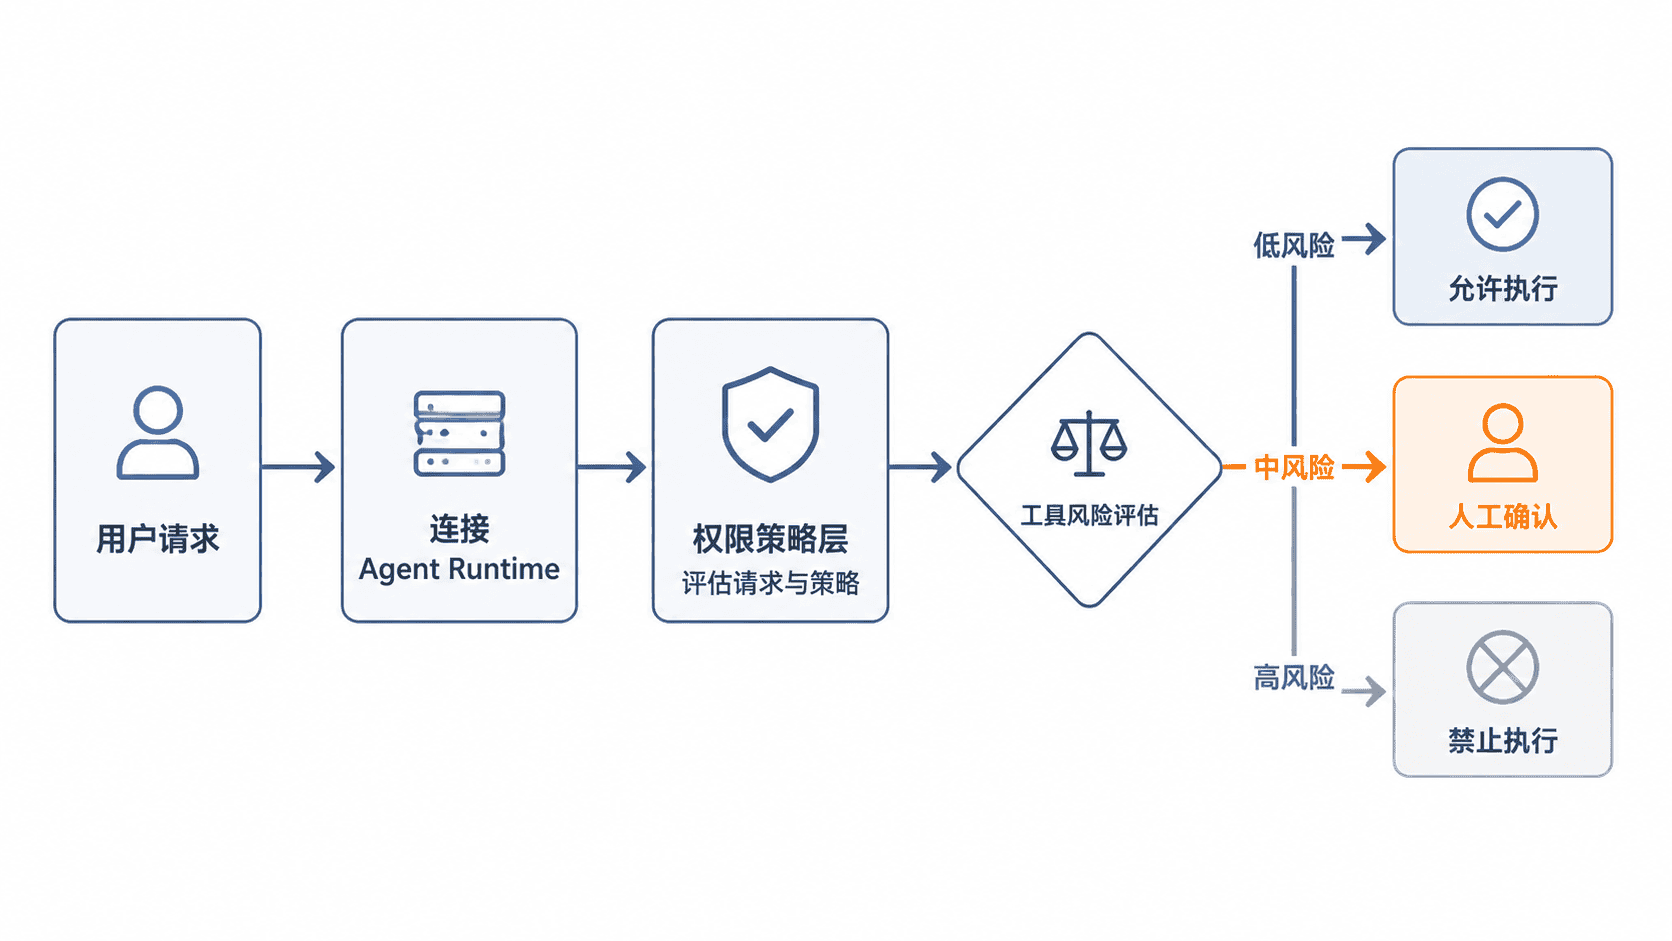
权限控制的核心目标不是限制智能体能力,而是在能力开放和风险可控之间建立边界。常见设计会把工具执行请求先经过权限策略层,再决定是否继续执行。
设计三类权限状态
最基础的权限模型可以划分为三个状态。
| 状态 | 含义 | 典型场景 |
|---|---|---|
| allow | 自动允许执行 | 读取项目文件、查询状态 |
| ask | 执行前需要确认 | 删除文件、修改配置 |
| deny | 永久禁止执行 | 危险命令、敏感数据访问 |
权限判断通常结合工具名称、参数内容和当前任务上下文。例如读取代码文件风险较低,而执行删除命令则需要额外确认。
实现权限校验入口
权限系统不应该散落在每个工具内部,而应该集中在工具调用层。这样新增工具时,只需要声明风险等级即可复用规则。
下面是一个 TypeScript 片段示例,展示权限策略判断过程。
ts
type Permission = "allow" | "ask" | "deny";

interface ToolRequest {
  name: string;
  args: Record<string, unknown>;
}

function checkPermission(request: ToolRequest): Permission {
  // 高风险工具直接禁止
  if (request.name === "delete_file") {
    return "deny";
  }

  // 修改类操作需要人工确认
  if (request.name === "edit_file") {
    return "ask";
  }

  return "allow";
}

const result = checkPermission({
  name: "edit_file",
  args: { path: "<PATH>" }
});

console.log(result);
预期输出
text
ask权限策略的扩展方式
生产环境中通常不会只判断工具名称,还会加入参数规则。例如限制只能操作指定工作目录,禁止访问密钥文件,或者要求外部网络请求必须经过审批。
一个完整权限系统通常包含策略配置、风险识别、用户确认、执行审计四部分。权限判断结果也应该记录到执行轨迹中,方便后续排查。
常见实现错误
一个常见错误是只在用户界面提示风险,而不在 Agent Runtime 中真正拦截。由于工具调用最终发生在后台执行层,安全边界必须放在那里。
另一个错误是权限规则过于粗糙。例如只允许或禁止某个工具,却忽略工具参数差异,会导致低风险和高风险操作无法区分。
控制工具权限的关键是让智能体拥有足够能力完成任务,同时让每一次高风险动作都有明确边界和可追踪结果。
按自己的节奏,确认真正理解。