
AI Agent / 系统课时
划分 Agent 角色
划分 Agent 角色
多 Agent 系统最容易失控的地方,不是 Agent 数量少,而是职责重叠、权限过宽和上下文互相污染。本节用专业能力、权限边界和上下文范围三条线,把角色拆成可执行、可审计、可协作的最小单元。
学习目标
- 能按专业能力、权限边界和上下文范围定义 Agent 职责
- 能判断一个角色应该继续拆分还是与其他角色合并
- 能写出可用于协作设计的最小角色清单
先从职责边界而不是岗位名称开始
角色名称只是标签,真正决定协作质量的是“这个 Agent 能做什么、允许做什么、需要知道什么”。例如“研究员”如果同时能查资料、修改生产数据并读取全部历史对话,它就不是一个清晰角色,而是多个责任被塞进了同一个执行体。
划分时先列业务动作,再把动作按专业能力聚类。需要检索和事实核对的动作归给研究 Agent,需要生成代码的动作归给开发 Agent,需要验收质量的动作归给审查 Agent。主管模式可以让主管负责分派和汇总,也可以由程序承担控制层。高权限工具仍由对应业务服务鉴权。
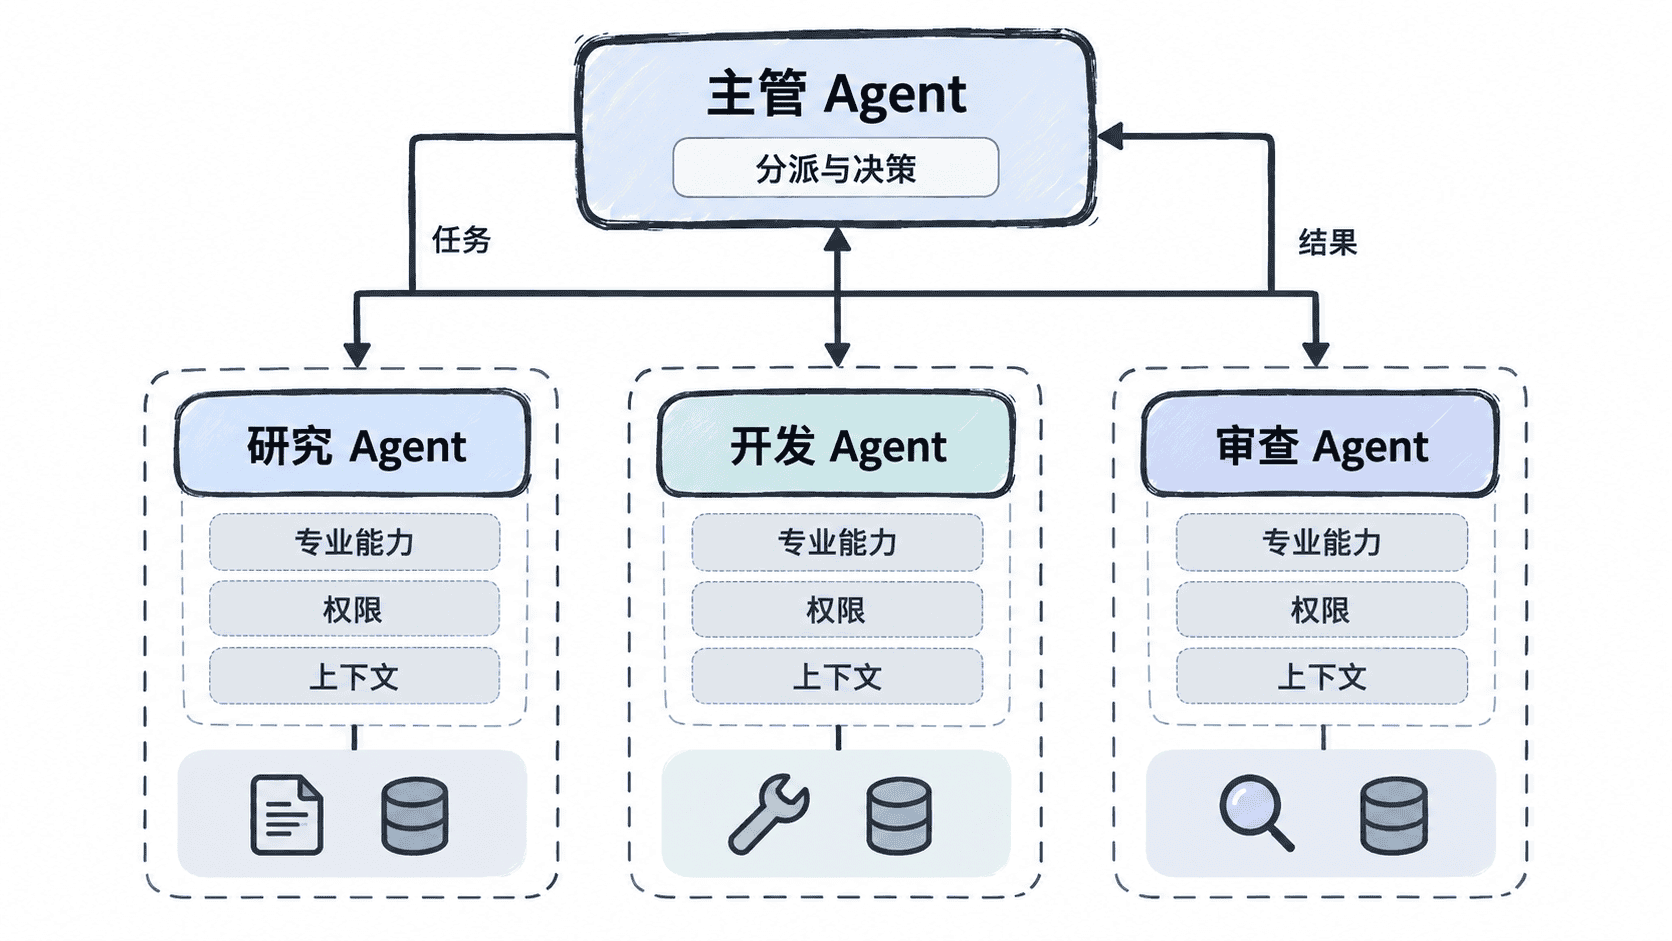
用三条线定义一个角色
专业能力决定角色解决哪类问题。一个角色应围绕相对稳定的能力集合设计,例如检索、代码生成、数据分析或审查。能力跨度过大时,提示词会变长,工具集合也会变得难以控制。
权限边界决定角色能访问哪些工具和资源。研究 Agent 可以有只读搜索权限,开发 Agent 可以写入代码工作区,但不应默认获得生产数据库写权限。权限跟随任务最小化,而不是跟随“Agent 很聪明”无限放大。
上下文范围决定角色执行任务时看到哪些信息。只把完成当前任务需要的输入传给它,避免把完整会话、其他 Agent 的中间草稿和无关机密全部塞入上下文。上下文越窄,越容易降低干扰,也越便于审计结果来源。
判断应该拆分还是合并
需要严格权限分离、不同验收标准或独立复核时,先把相应边界做成可验证的程序约束。若两个部分还需要各自根据结果动态选择动作,再拆成独立 Agent。
反过来,如果两个角色总是成对出现、使用相同工具、读取相同上下文,而且中间结果没有独立验收价值,就没有必要为了“多 Agent”而强行拆开。拆分会增加调度次数、延迟和上下文传递成本。
写出最小角色清单
一个可落地的角色定义至少要写清能力、权限、输入范围和输出契约。
| 角色 | 核心能力 | 允许权限 | 上下文范围 | 必须输出 |
|---|---|---|---|---|
| 主管 Agent | 分派、验收、决策 | 调用专业 Agent | 用户目标与汇总结果 | 下一步动作 |
| 研究 Agent | 检索、事实核对 | 只读搜索 | 当前问题与检索约束 | 带依据的事实 |
| 开发 Agent | 生成与修改代码 | 代码工作区读写 | 需求、接口与相关代码 | 可审查的变更 |
| 审查 Agent | 质量与风险检查 | 只读代码和结果 | 变更内容与验收标准 | 问题清单或通过结论 |
在代码中限制上下文和工具
把代码保存为 collab_roles.py。示例中的角色表来自应用配置。服务端根据认证身份构造 Principal,查明资源租户后才调用 can_call()。模型只看到各自被批准的输入字段。
from dataclasses import dataclass


@dataclass(frozen=True)
class Role:
    fields: tuple[str, ...]
    tools: frozenset[str]


ROLES = {
    "research": Role(("case_id", "quote_ref"), frozenset({"read_quote"})),
    "risk": Role(("case_id", "sla_ref"), frozenset({"read_sla"})),
}


@dataclass(frozen=True)
class Principal:
    tenant_id: str
    grants: frozenset[str]


def assignment(role_name, data):
    role = ROLES[role_name]
    if any(not isinstance(data.get(name), str) or not data[name].strip() for name in role.fields):
        raise ValueError("assignment is missing a required field")
    return {name: data[name] for name in role.fields}


def can_call(role_name, tool, principal, resource_tenant):
    role = ROLES.get(role_name)
    return bool(
        role and resource_tenant == principal.tenant_id
        and tool in role.tools and tool in principal.grants
    )


if __name__ == "__main__":
    principal = Principal("team-a", frozenset({"read_quote", "read_sla", "write_order"}))
    data = {
        "case_id": "case-42", "quote_ref": "quote-1", "sla_ref": "sla-1",
        "private_note": "仅供申请人查看",
    }
    print(assignment("research", data))
    print(can_call("research", "read_quote", principal, "team-a"))
    print(can_call("research", "read_quote", principal, "team-b"))
    print(can_call("research", "write_order", principal, "team-a"))
预期输出
{'case_id': 'case-42', 'quote_ref': 'quote-1'}
True
False
False
真实服务还应校验资源归属、读写权限和当前授权状态。输入裁剪避免无关内容进入角色上下文。跨 Agent 的共享字段仍来自受控记录,任何角色都不能通过消息内容给自己增加权限。