
计算机网络 / 系统课时
10.4 WAF 与防火墙:安全的守门人
WAF 与防火墙:安全的守门人
🎯 学习目标:区分传统防火墙与 WAF,理解它们在架构中拦截什么。
两种"防火墙",工作在不同层
第一章提过防火墙。生产环境里要区分两类,它们工作在不同的网络层(呼应第二章分层):
| 传统防火墙 / 安全组 | WAF(Web 应用防火墙) | |
|---|---|---|
| 工作层 | 网络层/传输层(L3/L4) | 应用层(L7) |
| 看什么 | IP、端口、协议 | HTTP 内容(URL、参数、Header、Body) |
| 拦什么 | 非法 IP、封禁端口 | SQL 注入、XSS、CC 攻击、恶意爬虫 |
| 类比 | 小区门禁(看证件放行) | 安检机(看包里装了什么) |
传统防火墙 / 安全组
基于 IP + 端口的规则放行或拦截——"只允许 443 端口从公网进""数据库端口 3306 只允许内网访问"。云上的安全组就是这个,是最基础的一道网络隔离(呼应第一章、第三章)。
WAF:看得懂 HTTP 的防护
传统防火墙看不懂应用内容——一个 SQL 注入请求,端口、IP 都合法,防火墙照放。WAF 深入到 HTTP 内容(第七章),识别并拦截应用层攻击:
- SQL 注入:参数里带
' OR 1=1 --之类; - XSS:参数里带
<script>; - CC 攻击:短时间海量请求同一接口(应用层 DDoS);
- 恶意爬虫、扫描器:异常的访问模式。
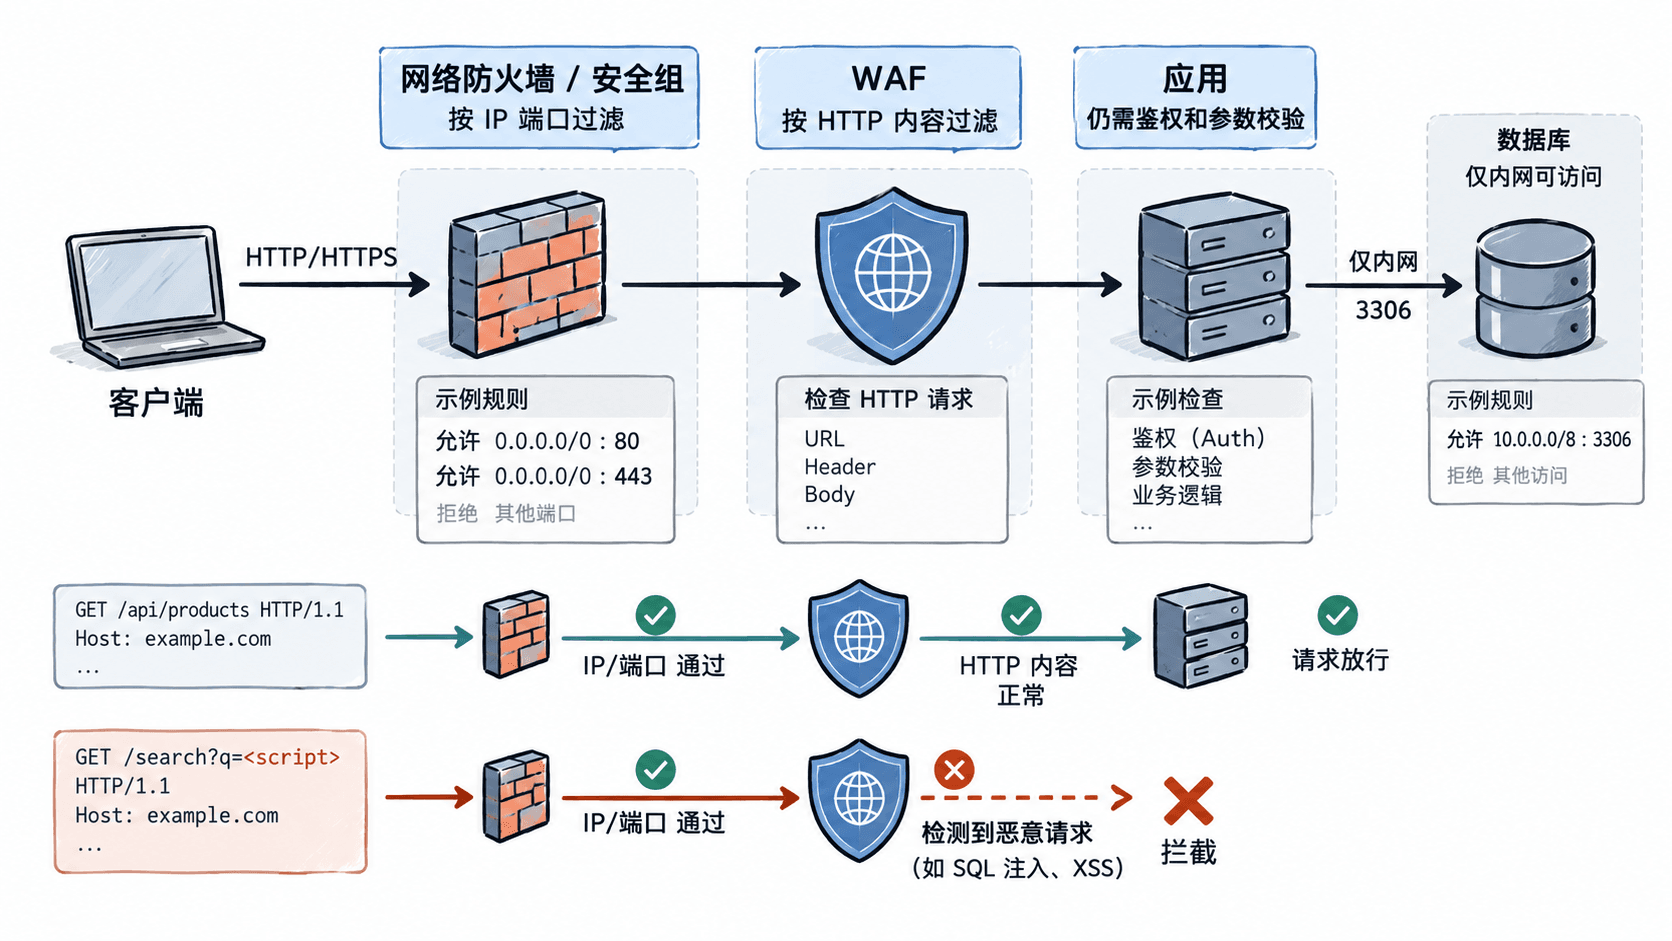
为什么放在链路前端
WAF/防火墙放在架构最前面(CDN 之后、业务之前),是为了把恶意流量挡在业务系统之外——攻击流量根本到不了应用服务器,既保护了业务,也避免恶意流量消耗后端资源。这是"纵深防御"的第一道墙。
DDoS 防护
对付大流量 DDoS(第四章 SYN Flood 是其中一种),单靠 WAF 不够,要靠云厂商的高防能力:在骨干网层面清洗流量、吸收攻击。架构上通常是"高防 IP → CDN/WAF → 业务"。
按自己的节奏,确认真正理解。