
计算机网络 / 系统课时
8.3 数字证书与 CA:如何确认对方是真的
数字证书与 CA:如何确认对方是真的
🎯 学习目标:理解证书如何解决"公钥属于谁"的信任问题,看懂证书链。
光有非对称加密还不够:公钥是谁的?
8.1 说"用对方公钥加密就安全"。但有个致命漏洞:你怎么知道拿到的公钥真是银行的,而不是中间人伪造的?
text
你 ──要银行公钥──▶ 中间人拦截,把自己的公钥冒充银行的给你
你 用"假公钥"加密 ──▶ 中间人用自己私钥解开(看光你的数据),再转发给银行这就是中间人攻击。问题的本质是:公钥本身不带"身份证明",你无法确认它属于谁。
数字证书:给公钥配一张身份证
数字证书就是解决方案。它由权威机构(CA)签发,把"公钥"和"身份"绑定在一起并盖章。证书里包含:
- 域名(这张证书是给谁的,如
example.com); - 该域名的公钥;
- 颁发者(哪个 CA 签的)、有效期;
- CA 用自己私钥对以上信息的数字签名(防篡改的关键)。
CA:可信的第三方
CA(Certificate Authority,证书颁发机构)是被操作系统和浏览器预先信任的权威机构。它的作用像"公证处":你要证书,得向 CA 证明"这个域名确实是我的",CA 核实后用自己的私钥签发证书。
浏览器如何验证证书(信任链)
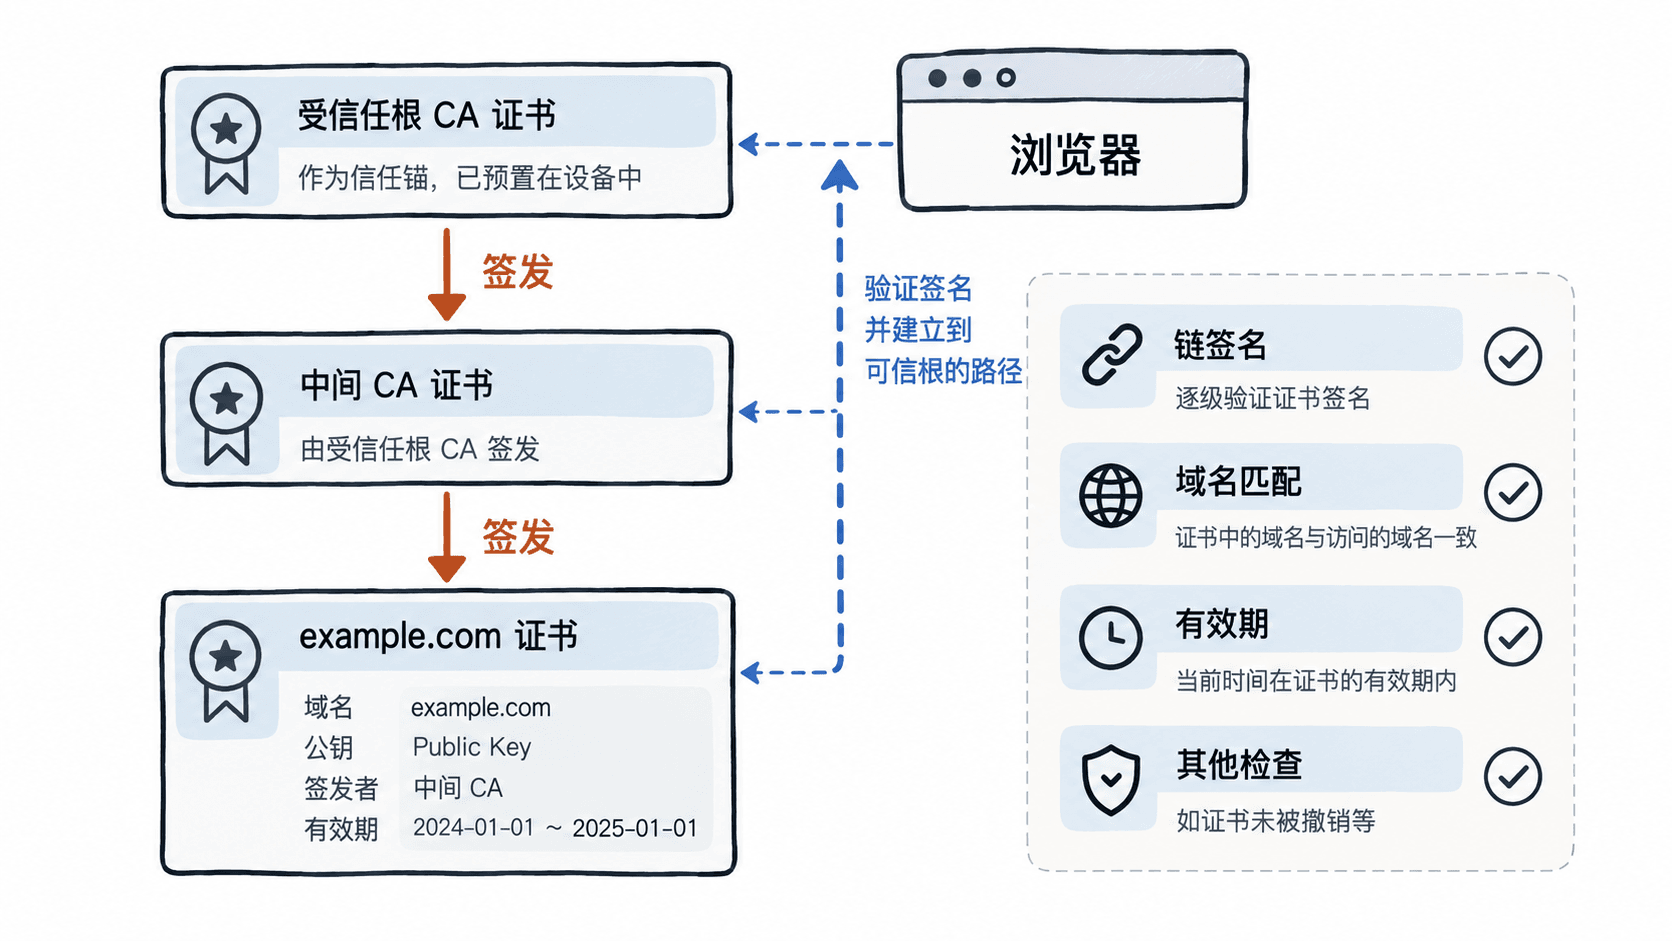
你的设备里预装了一批根 CA 的公钥(受信任根证书列表)。收到网站证书时:
text
① 用 CA 的公钥验证证书上的签名 → 确认证书没被篡改、确实是这个 CA 签的
② 检查域名是否匹配、证书是否在有效期、有没有被吊销
③ 全部通过 → 信任证书里的公钥确实属于这个域名真实证书是链式的:网站证书 ← 中间 CA 证书 ← 根 CA 证书。浏览器逐级验证到"预装的可信根"为止,这条链叫证书链。中间人没有 CA 的私钥,伪造不出被信任的证书——中间人攻击就此被堵死。
按自己的节奏,确认真正理解。