
计算机网络 / 系统课时
8.7 抓包分析 HTTPS 握手
抓包分析 HTTPS 握手
🎯 学习目标:在 Wireshark 里看到真实的 TLS 握手,把 8.4 的流程对上号。
实验:抓一次 TLS 握手
- Wireshark 开始抓包;
- 访问一个 HTTPS 站点:
curl https://httpbin.org/get; - 过滤栏输入
tls回车,找到握手的几个包。
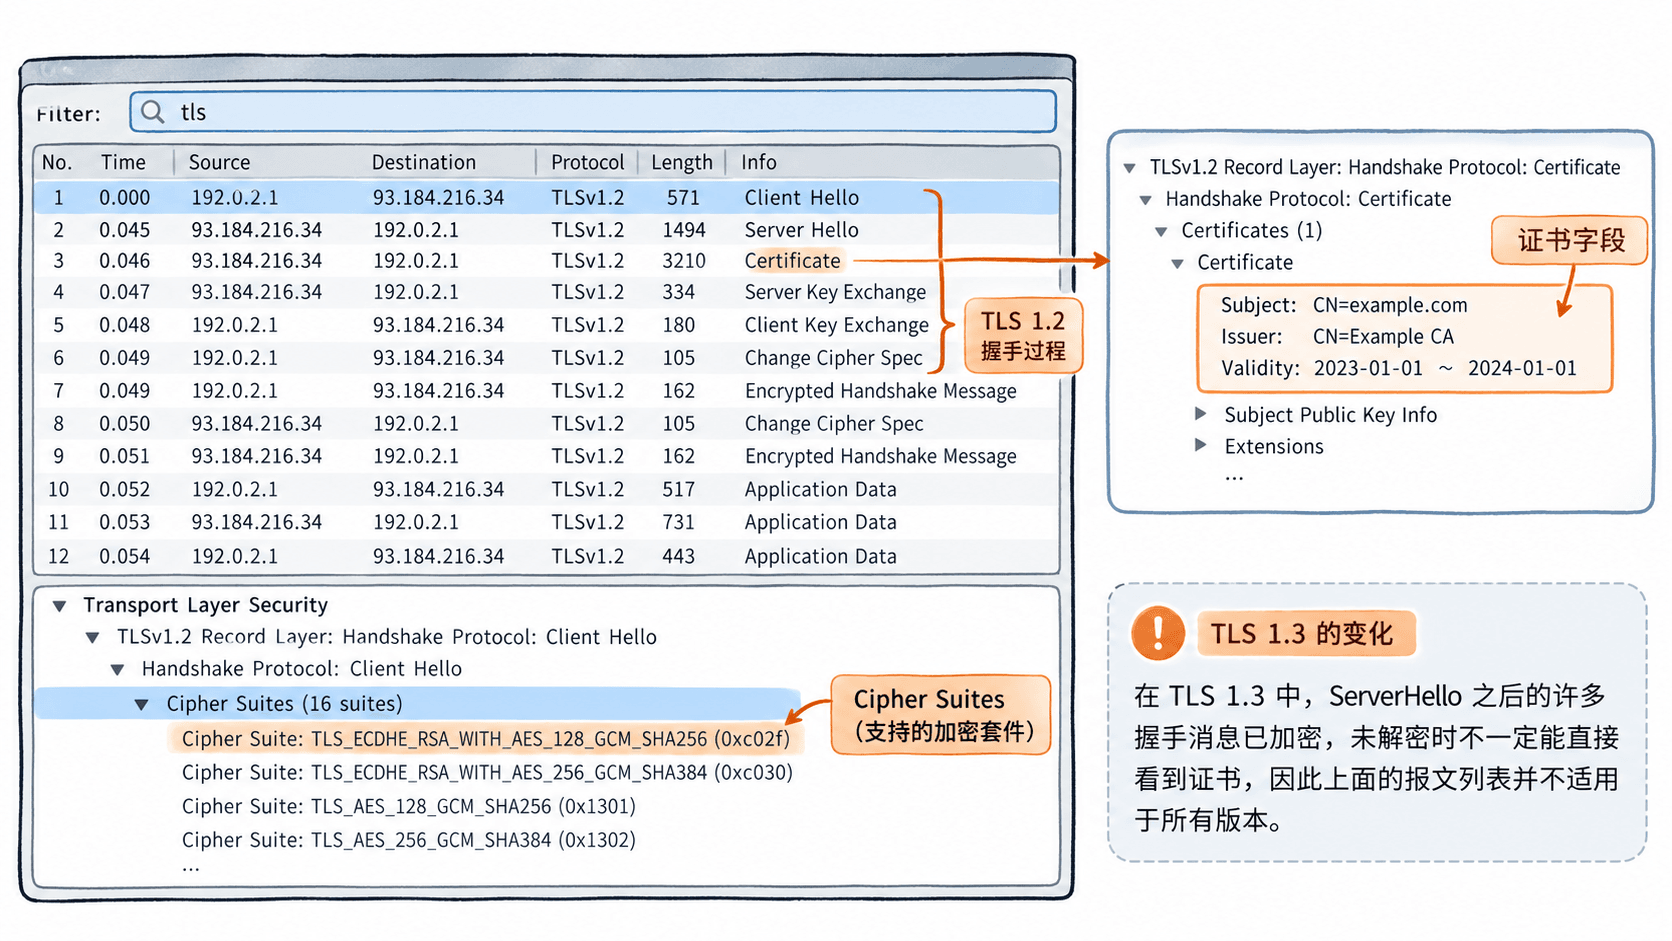
你会看到的握手包
对照 8.4 的流程,逐个认:
text
Client Hello                          ← ① 客户端问候:支持的 TLS 版本、加密套件列表、随机数
Server Hello                          ← ② 服务器回应:选定的版本和套件、随机数
Certificate                           ← ② 服务器的证书(可展开看域名、颁发者、有效期、公钥)
Server Key Exchange                   ← ECDHE 密钥交换参数
Client Key Exchange                   ← ③ 客户端的密钥交换参数
Change Cipher Spec                    ← 通知"之后开始用协商好的密钥加密"
Application Data                      ← 加密后的 HTTP 数据(看不到明文——这正是加密生效)
重点观察
- 展开 Client Hello 的 Cipher Suites:能看到客户端支持的一长串加密套件(8.5 的字符串),服务器从中挑一个;
- 展开 Certificate:能看到完整证书链和每张证书的详情——8.3 讲的信任链在这里可视化;
- Application Data 全是密文:握手之后的 HTTP 请求/响应都加密了,看不到内容——直观印证"HTTPS 防窃听"。
试试过滤 tls.handshake.type == 1(只看 Client Hello)、tls.handshake.type == 11(只看 Certificate)。
调试自己的 HTTPS 流量
有时开发调试需要看自己应用的 HTTPS 明文内容。在你有权限的、自己的环境里,可以:
- 设置
SSLKEYLOGFILE环境变量,让浏览器/curl 导出会话密钥,Wireshark 加载后即可解密你自己的流量; - 或用 mitmproxy/Charles/Fiddler 这类调试代理(需在你的设备上信任它的根证书)。
按自己的节奏,确认真正理解。