
计算机网络 / 系统课时
1.6 一个请求经历了什么:从浏览器到 MySQL 的 12 步
一个请求经历了什么:从浏览器到 MySQL 的 12 步
🎯 学习目标:把 1.3 的地图细化成可背诵、可深挖的标准答案——这也是最高频的面试题。
以浏览器访问 https://shop.example.com/api/orders 为例,走一遍完整流程:
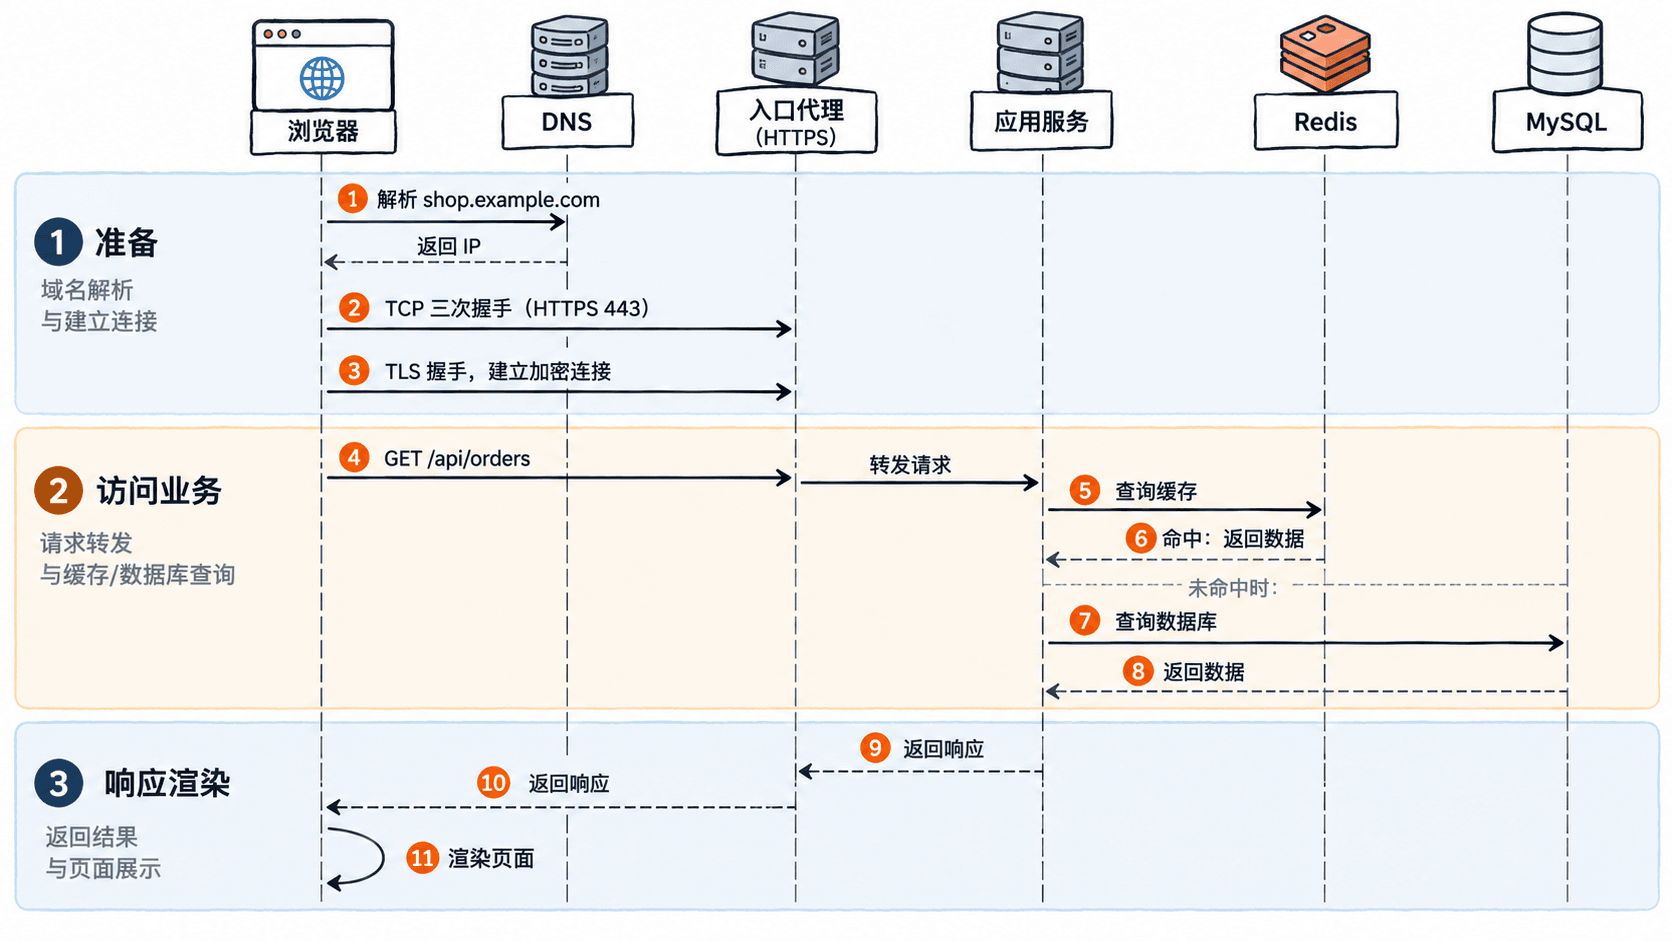
完整 12 步
- URL 解析:浏览器拆出协议
https、域名shop.example.com、路径/api/orders; - DNS 解析:依次查浏览器缓存 → 系统缓存/hosts → 本地 DNS(递归) → 根/顶级/权威(迭代),拿到 IP。若接了 CDN,这一步返回的是离你最近的边缘节点 IP;
- TCP 三次握手:与目标 IP 的 443 端口建连(SYN → SYN+ACK → ACK);
- TLS 握手:验证证书、协商会话密钥,此后流量全部加密;
- 发送 HTTP 请求:请求行 + Header(含 Cookie/Token)+ Body;
- NAT 与路由:出家门时私网 IP 被替换成公网 IP;沿途路由器逐跳转发;
- 机房入口:流量先过安全设备(WAF 拦攻击),再到负载均衡(SLB)分给一台 Nginx;
- Nginx 反向代理:卸载 TLS、限流、按路径把请求转给上游应用集群中的一台;
- 应用处理:网关/框架完成鉴权、参数校验,业务代码开始执行;
- 先查 Redis:缓存命中直接返回;未命中查 MySQL(这里又是一次 TCP 连接——连接池复用的意义所在),回填缓存;
- 响应返回:JSON 沿原 TCP 连接原路回到浏览器;
- 渲染:浏览器解析响应,渲染页面或交给前端框架处理。
每一步的"深挖点"
| 步骤 | 面试官往深处问 | 在本课程哪章 |
|---|---|---|
| DNS | 递归 vs 迭代?TTL?劫持? | 第六章 |
| TCP | 为什么三次?TIME_WAIT? | 第四章 |
| TLS | 为什么安全?证书怎么验? | 第八章 |
| HTTP | 1.1/2/3 区别?长连接? | 第七章 |
| Nginx→MySQL | 连接池、超时怎么配? | 第九、十章 |
按自己的节奏,确认真正理解。