
计算机网络 / 系统课时
4.12 Wireshark 分析 TCP + 本章练习
Wireshark 分析 TCP + 本章练习
🎯 学习目标:抓一次完整的 TCP 会话,在报文里指认握手、传输、挥手;总结第四章。
实验:抓一次完整会话
- 打开 Wireshark 开始抓包;
- 命令行执行一次简单请求:
curl http://httpbin.org/get; - 停止抓包,过滤栏输入
tcp.port == 80回车; - 右键任意一条 → Follow → TCP Stream,看完整会话;关掉跟踪窗口回到列表,对照下面的"剧本"逐包认。
你会看到的完整剧本
text
① SYN                      → 客户端发起握手(4.3)
② SYN, ACK                 → 服务端响应
③ ACK                      → 握手完成,连接 ESTABLISHED
④ PSH, ACK  (GET /get...)  → 客户端发 HTTP 请求
⑤ ACK                      → 服务端确认收到请求
⑥ PSH, ACK  (HTTP/1.1 200) → 服务端返回响应
⑦ ACK                      → 客户端确认收到响应
⑧ FIN, ACK / ACK / FIN, ACK / ACK → 四次挥手(4.4)
重点观察三处
- 握手包的 seq:①的 seq=0(相对)、②的 ack=1,验证"ack = seq + 1";
- 数据包的 seq/ack 增长:发出 N 字节后,对方 ack 增加 N(4.5);
- 有没有标红:
[TCP Retransmission](重传)、[TCP Dup ACK](重复 ACK)、[TCP ZeroWindow](零窗口)——健康的本地请求不该有;跨公网抓大文件传输时可能出现,正好对照 4.6~4.8。
再试两个过滤器加深理解:
text
tcp.flags.syn == 1 && tcp.flags.ack == 0    # 只看纯 SYN(连接发起)
tcp.analysis.retransmission                  # 只看重传包,一眼看出丢包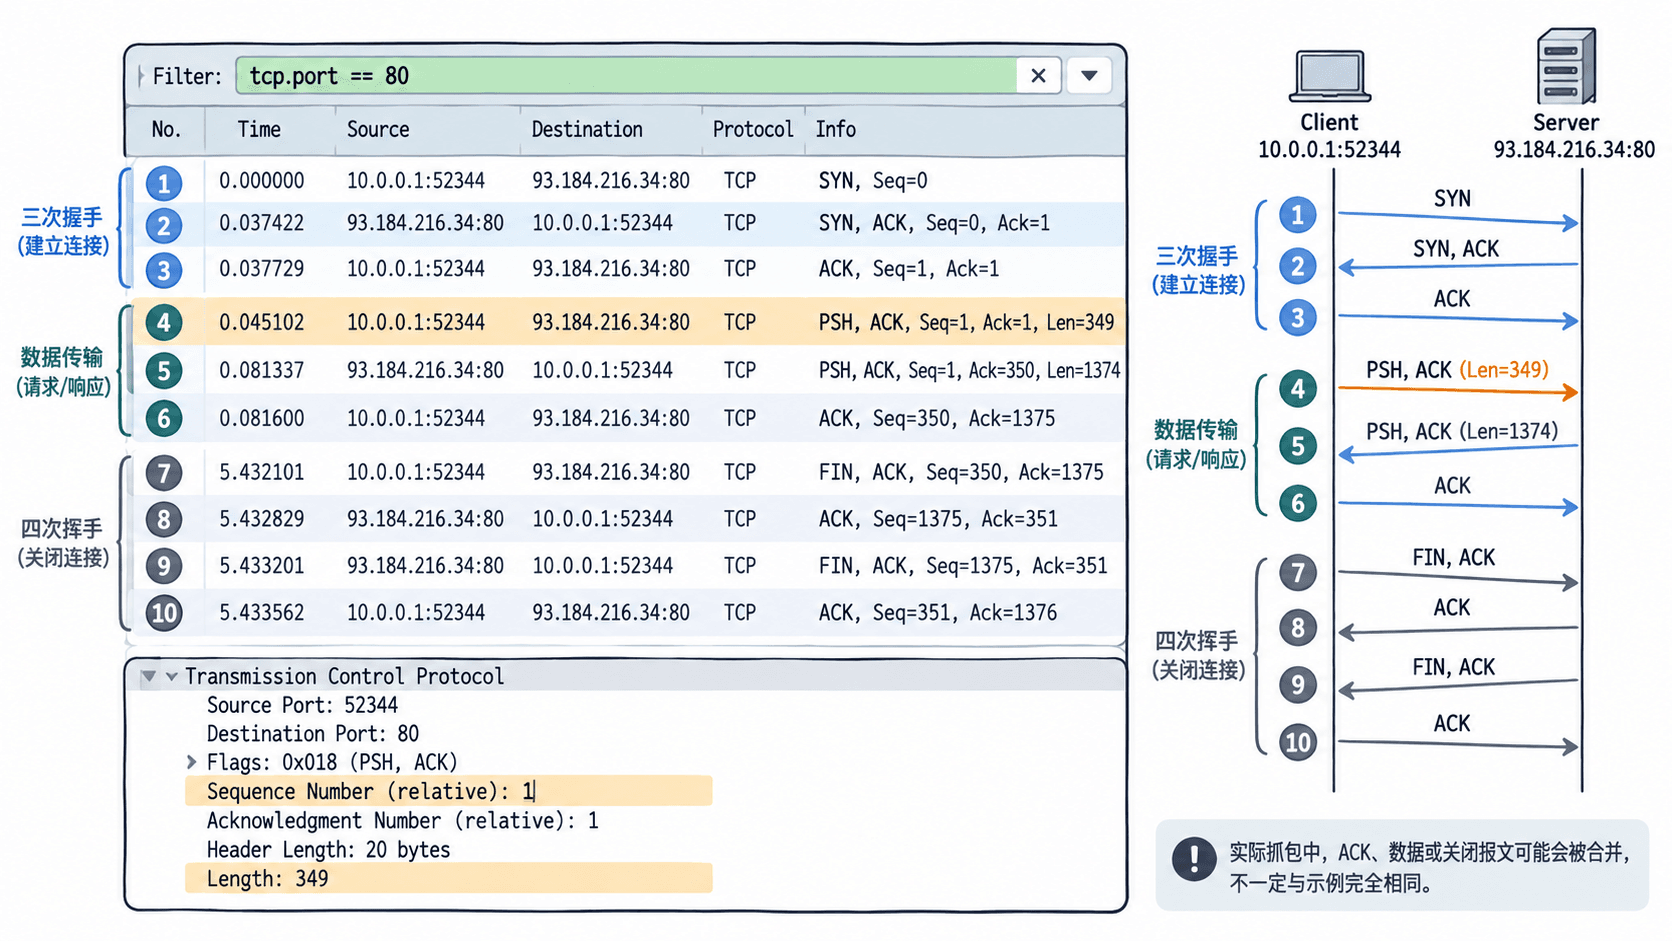
练习题
- 服务器
ss -ant显示上万个TIME_WAIT,同事说"要不要调内核参数消灭它"。你的判断和建议是什么? - 客户端
curl报Connection reset by peer,列出三种可能的 RST 来源,以及你会怎么用抓包确认是哪一方发的 RST。 - 一个自定义 TCP 协议,客户端连续发了 3 条消息,服务端有时收到 2 条、有时收到 4 段——这是什么问题?给出你的解决方案。
按自己的节奏,确认真正理解。