
计算机网络 / 系统课时
7.6 Cookie、Session 与 JWT:无状态里的状态
Cookie、Session 与 JWT:无状态里的状态
🎯 学习目标:理解 HTTP 无状态下如何维持登录态,对比 Session 与 JWT 两种方案。
问题:HTTP 是无状态的
HTTP 每个请求都独立,服务器默认不记得你上一个请求是谁。但"登录一次,后续请求都认得我"是刚需——怎么在无状态的协议上维持状态?答案是每个请求都带上一个"身份凭证"。
Cookie:浏览器帮你带凭证
Cookie 是服务器存在浏览器里的一小段数据,浏览器每次请求自动带上:
text
① 登录成功,服务器响应:Set-Cookie: session_id=abc123
② 浏览器保存这个 Cookie
③ 之后每个请求自动带:Cookie: session_id=abc123
④ 服务器看到 session_id 就知道是你
Cookie 是"运输凭证的车",凭证本身(session_id 还是 token)是另一回事。
方案一:Session(服务端存状态)
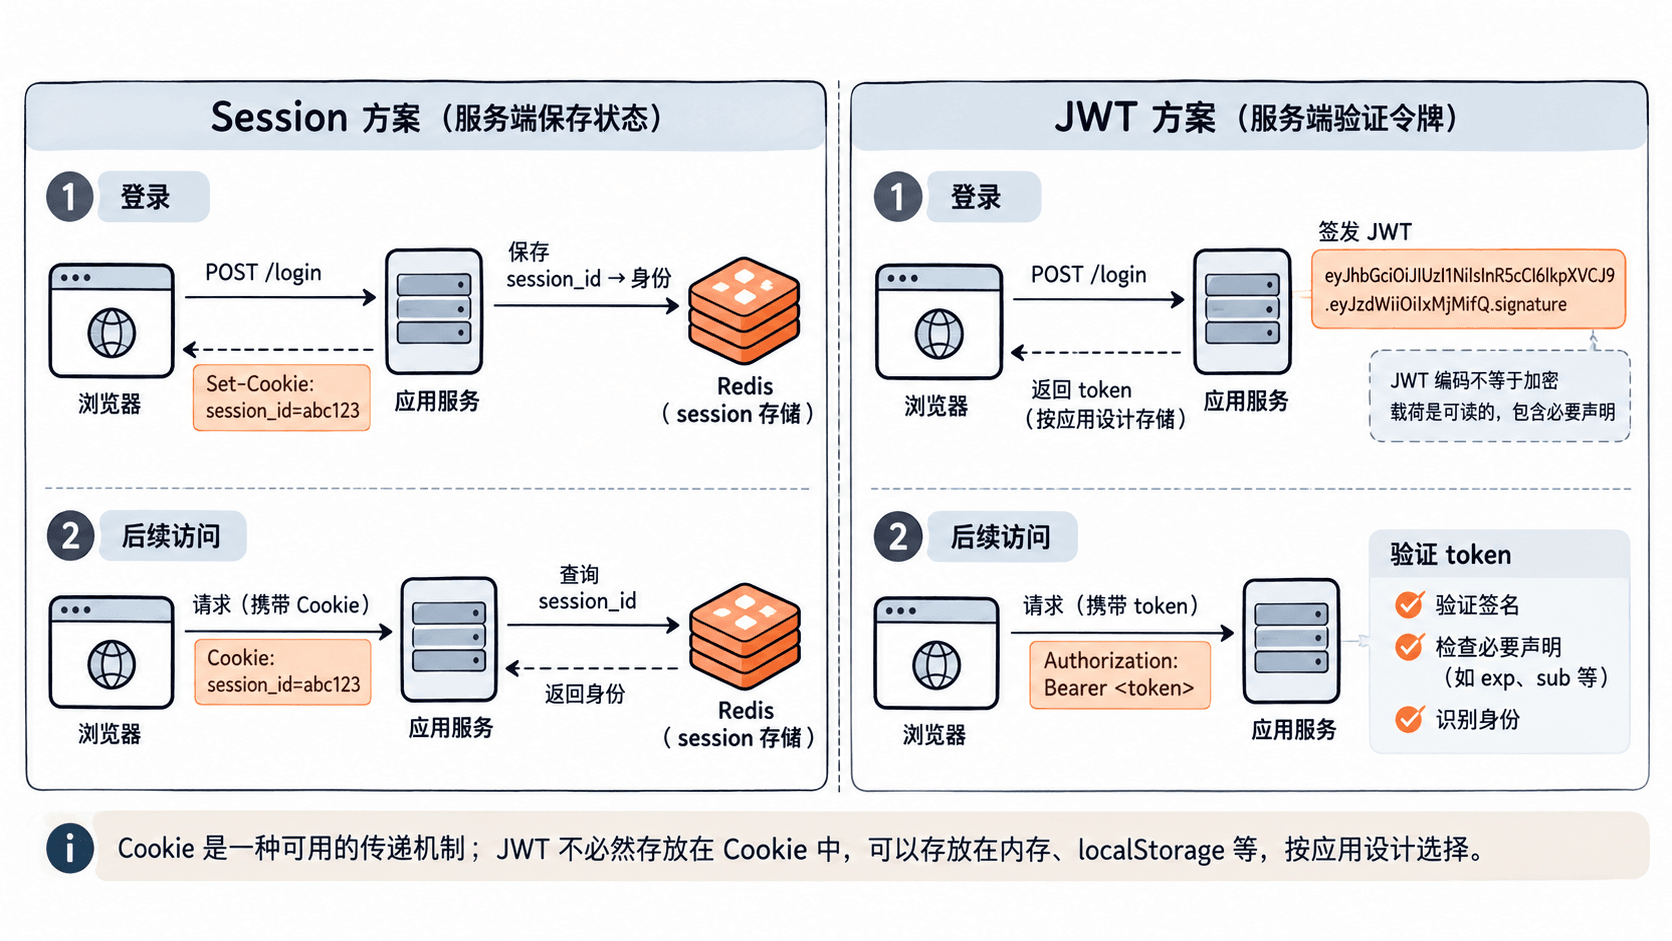
服务器把用户状态存在服务端(内存/Redis),给浏览器一个 session_id 当钥匙:
text
服务端 Redis: session_id=abc123 → {userId: 1, name: "Tom", role: "admin"}
浏览器只拿着 abc123,每次请求带上,服务端据此查出完整身份- 优点:状态在服务端,可随时作废(踢下线简单),信息不暴露给客户端;
- 缺点:服务端要存储,分布式下多台服务器要共享 Session(通常放 Redis),有存储和一致性成本。
方案二:JWT(客户端存状态)
JWT(JSON Web Token)把用户信息编码进 token 本身,服务端不存储,靠签名验真伪:
text
token = base64(header).base64(payload).签名
payload = {userId: 1, name: "Tom", exp: 过期时间}
服务端用密钥验证签名没被篡改,就信任 payload 里的信息——无需查库- 优点:服务端无状态,天然适合分布式/微服务,不用共享存储;
- 缺点:签发后很难主动作废(token 没过期就一直有效),想踢下线得额外维护黑名单;payload 是 base64(非加密),不能放敏感信息。
怎么选
| Session | JWT | |
|---|---|---|
| 状态存哪 | 服务端 | 客户端(token 里) |
| 分布式 | 要共享存储(Redis) | 天然无状态 |
| 主动作废 | 容易 | 难(需黑名单) |
| 适合 | 传统单体/需强控制会话 | 微服务/移动端/开放 API |
按自己的节奏,确认真正理解。