
计算机网络 / 系统课时
5.2 DNS 为什么用 UDP
DNS 为什么用 UDP
🎯 学习目标:理解 DNS 选择 UDP 的原因,以及它何时又切回 TCP。
DNS 的诉求:一问一答,越快越好
一次 DNS 查询就是"域名换 IP",请求和响应通常都很小(几十到几百字节,一个数据报装得下)。这种短小、独立、高频的一问一答,用 UDP 再合适不过:
- 无需建连:TCP 光三次握手就要一个 RTT,DNS 查询本身也才一个 RTT——用 TCP 等于把耗时翻倍;
- 开销小:没有连接状态要维护,DNS 服务器能轻松扛住海量并发查询;
- 丢了就重问:DNS 查询丢包了,客户端直接换个服务器重发一次即可,应用层自己兜底,不需要 TCP 那套重传。
什么时候 DNS 用 TCP
UDP 数据报太大时会有麻烦(分片、部分中间设备限制 UDP 包大小),所以 DNS 在两种情况切回 TCP 53:
- 响应超过 512 字节(传统限制):响应里记录太多(如一个域名配了一堆 IP),UDP 装不下,会置一个"截断标志(TC)",客户端改用 TCP 重查;
- 区域传送(Zone Transfer):主从 DNS 服务器之间同步整个域的记录,数据量大且要求可靠,必须用 TCP。
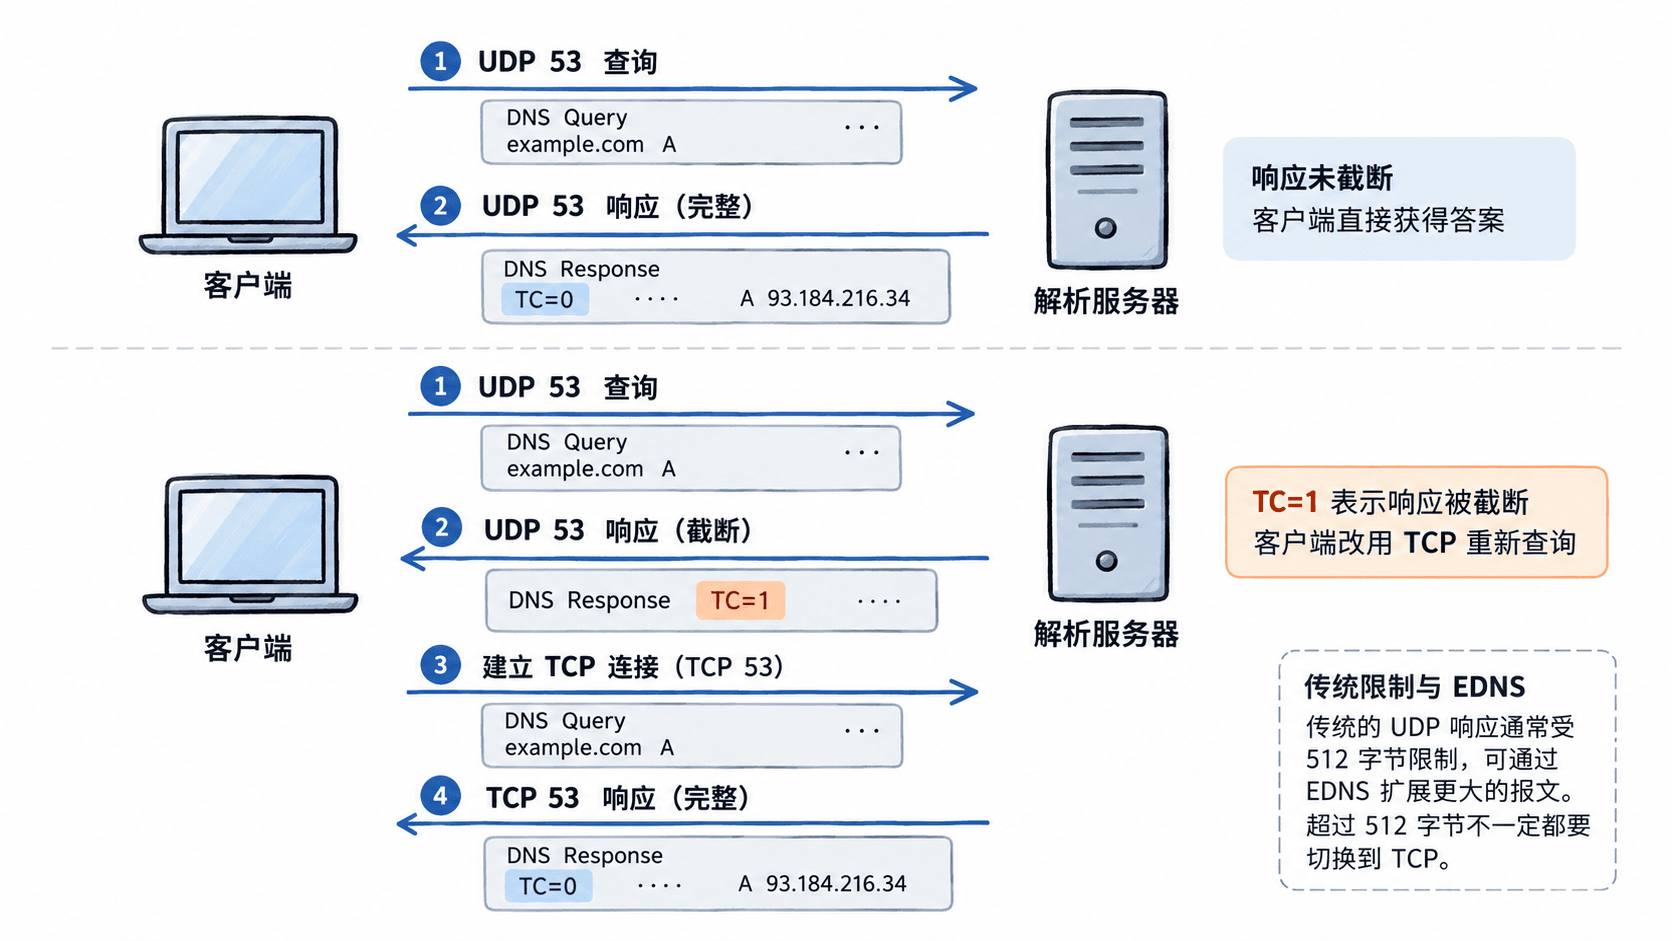
现代扩展:EDNS 与加密 DNS
- EDNS0 扩展了 UDP 响应的大小上限(可协商到 4096 字节甚至更大),减少了切 TCP 的频率;
- DoT/DoH(第六章讲)为了防劫持,把 DNS 跑在 TLS/HTTPS 上——那又回到 TCP 了,用可靠和加密换取隐私。
按自己的节奏,确认真正理解。