
计算机网络 / 系统课时
8.5 常见加密算法:RSA、AES、ECDHE
常见加密算法:RSA、AES、ECDHE
🎯 学习目标:认识 HTTPS 里的主要算法各扮演什么角色,看懂加密套件字符串。
三类算法,各司其职
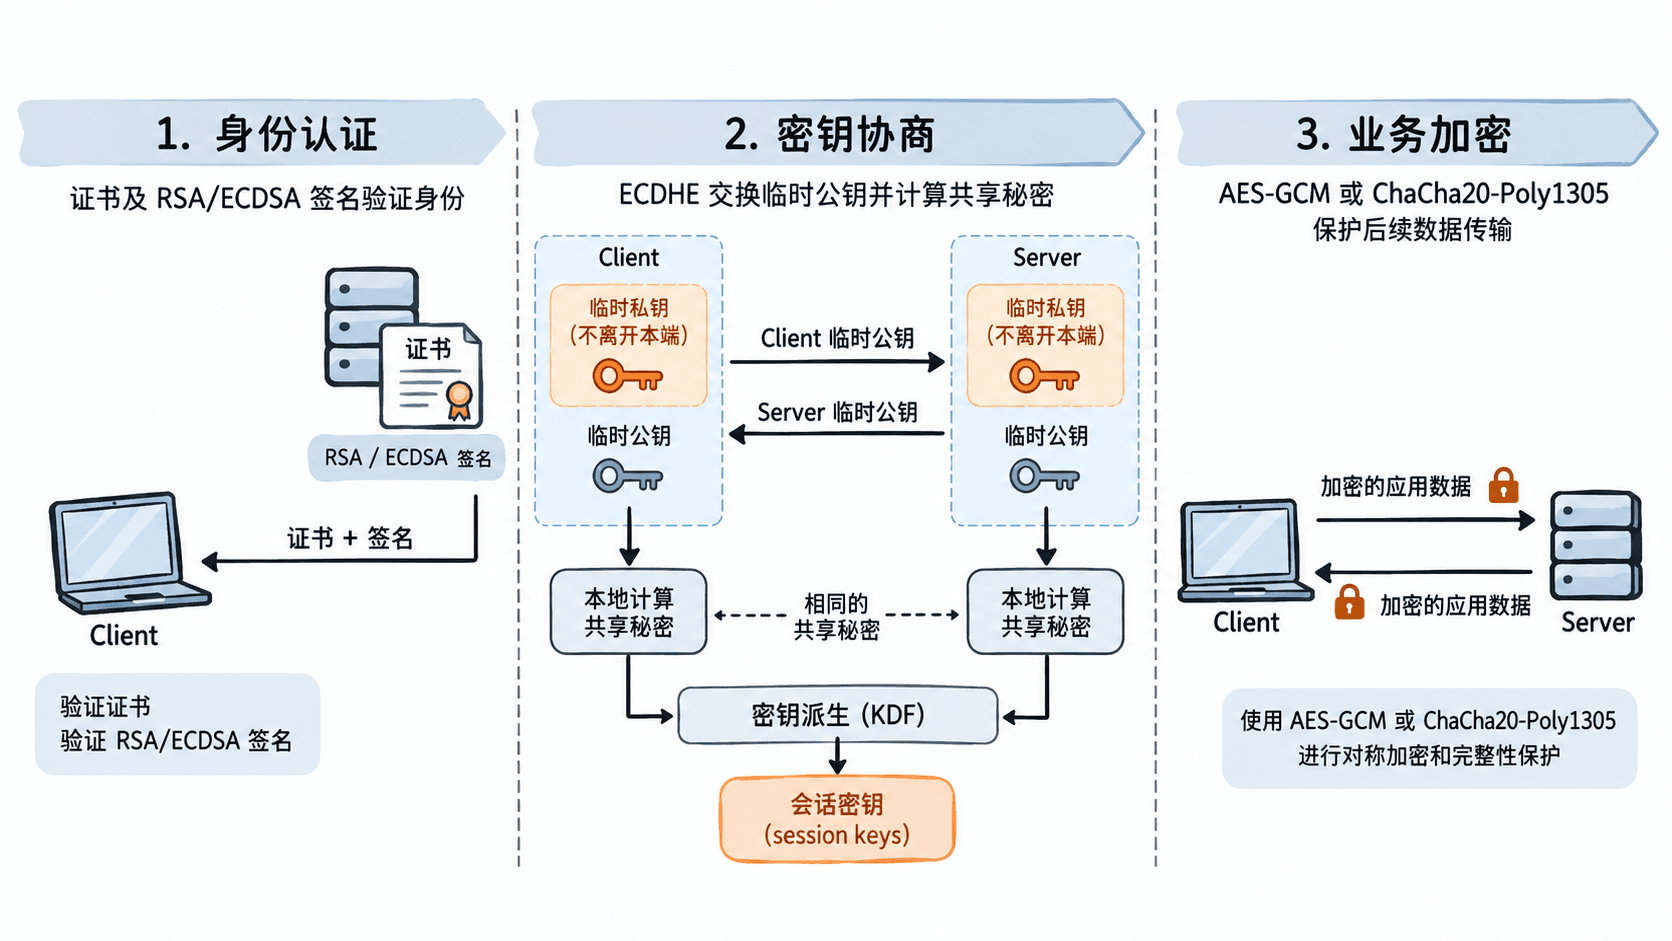
HTTPS 不是单一算法,而是一组算法协作。按 8.1~8.4 的分工,主要有三类角色:
| 角色 | 干什么 | 代表算法 |
|---|---|---|
| 密钥交换 | 安全协商出对称密钥 | ECDHE、(旧)RSA |
| 身份认证 | 证书签名与验证 | RSA、ECDSA |
| 对称加密 | 加密实际业务数据 | AES、ChaCha20 |
| 完整性 | 防篡改校验 | SHA-256(GCM 内建) |
AES:对称加密的主力
AES 是目前最主流的对称加密算法,快、安全,有硬件加速(现代 CPU 有 AES 指令集)。HTTPS 里真正加密你数据的就是它(如 AES-128-GCM)。移动端等无 AES 硬件加速的场景,常用 ChaCha20 替代,软件实现下更快。
RSA:又能加密又能签名,但在让位
RSA 是经典非对称算法,既可做密钥交换(用公钥加密预主密钥)也可做证书签名。但它有两个问题:
- 用 RSA 做密钥交换没有前向保密(8.4 的警告);
- 密钥长度要很长(2048/4096 位)才安全,慢。
所以现代 TLS 密钥交换改用 ECDHE,RSA 主要退居到"证书签名"这一角色(甚至签名也在被 ECDSA 取代)。
ECDHE:现代密钥交换的首选
ECDHE(椭圆曲线迪菲-赫尔曼,临时版)是现在密钥交换的主力:
- 基于椭圆曲线,更短的密钥达到更高的安全性(256 位 ECC ≈ 3072 位 RSA),更快;
- 名字里的 E(Ephemeral,临时) 是关键:每次握手用临时密钥,天然提供前向保密。
读懂加密套件字符串
握手协商出的"加密套件"是这几类算法的组合,如:
text
TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256
     └─密钥交换┘ └认证┘      └对称加密┘ └完整性┘
     ECDHE 换密钥 · RSA 证书认证 · AES-128-GCM 加密数据 · SHA256 校验
会读这个字符串,就能一眼看出一个 HTTPS 连接的安全配置。
按自己的节奏,确认真正理解。