
计算机网络 / 系统课时
8.1 对称加密与非对称加密
对称加密与非对称加密
🎯 学习目标:理解两类加密的原理与取舍,明白 HTTPS 为什么两者都要用。
加密要解决的第一个问题:机密性
第七章说 HTTP 明文会被窃听。加密的目标是:即使密文被中间人截获,他也读不懂内容。 现代加密分两大类,各有绝活也各有软肋。
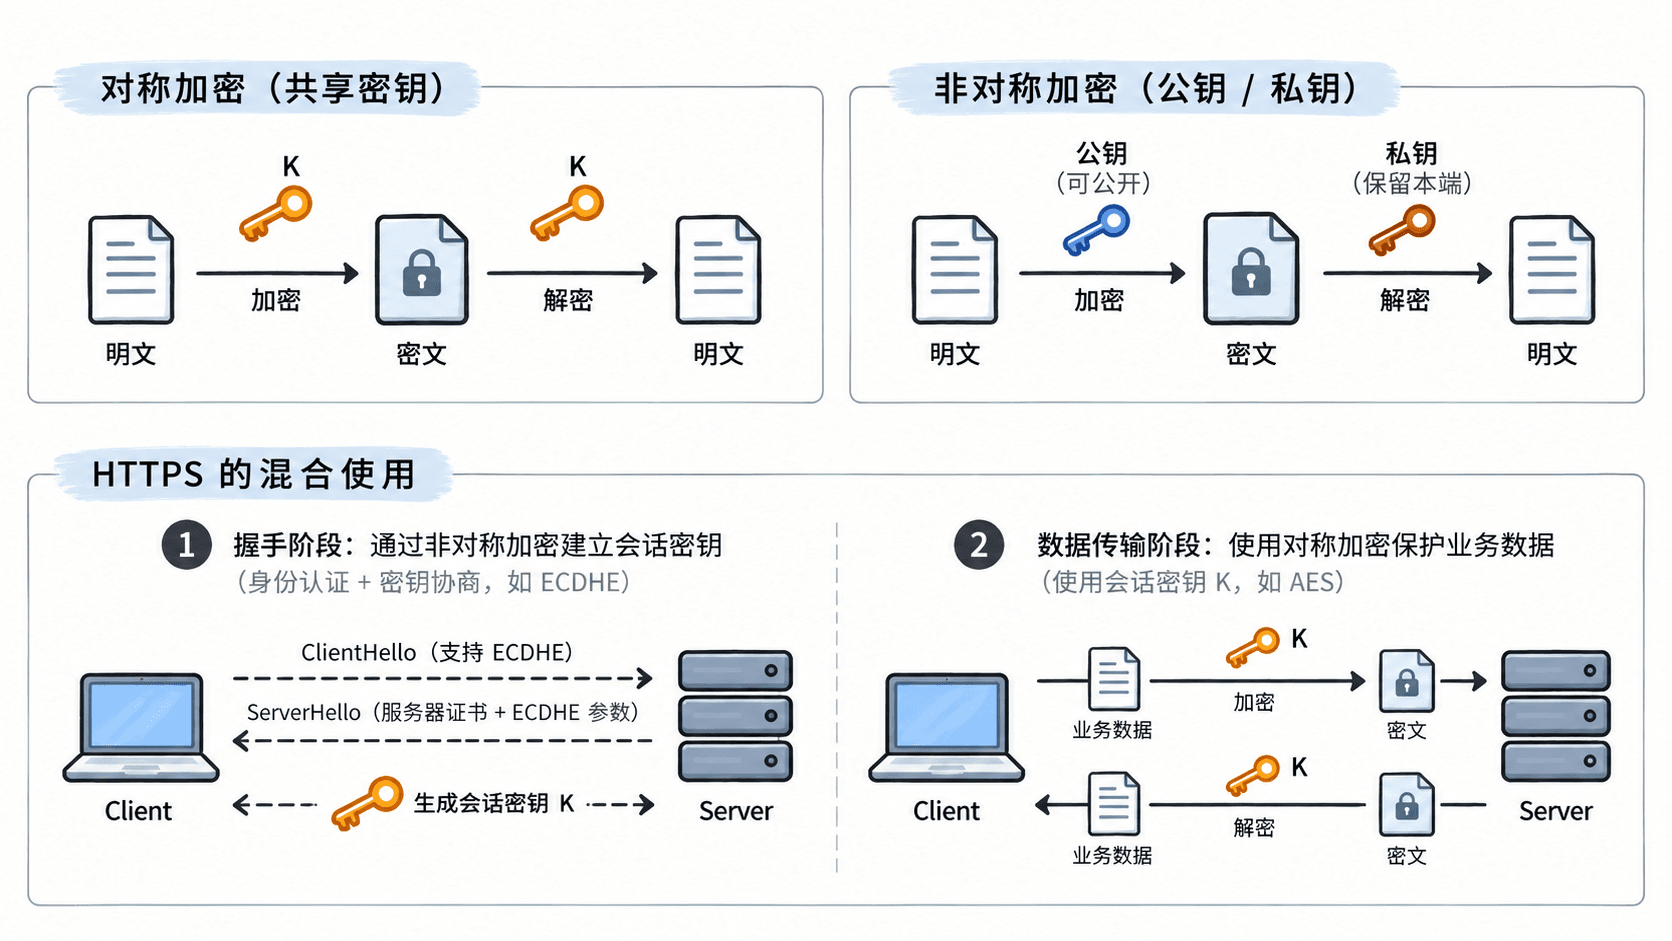
对称加密:一把钥匙,加解密通用
加密和解密用同一把密钥。就像一个保险箱,同一把钥匙能锁也能开。
text
明文 --[密钥K 加密]--> 密文 --[密钥K 解密]--> 明文- 优点:快,适合加密大量数据(常见算法 AES);
- 致命软肋:通信双方得先有同一把密钥。可怎么把钥匙安全地交给对方?网络上直接发,中间人就截走了——这叫密钥分发难题。
非对称加密:一对钥匙,公钥私钥
有一对密钥:公钥(public,可以公开)和私钥(private,自己藏好)。规则是:
text
公钥加密的,只有配对的私钥能解开。
私钥加密(签名)的,只有配对的公钥能验证。
公钥可以大大方方公开给所有人,私钥死守。
- 优点:解决了密钥分发——你把公钥公开,别人用你的公钥加密发给你,只有你(有私钥)能解开,中间人拿到公钥也没用;
- 软肋:慢,比对称加密慢几个数量级(常见算法 RSA、ECC),不适合加密大量数据。
HTTPS 的聪明之处:两者结合
一个快但难分发密钥,一个能安全分发密钥但慢——HTTPS 把它们的优点组合起来:
text
① 用【非对称加密】安全地协商出一把【对称密钥】(慢,但只做一次,且解决了分发)
② 之后用这把【对称密钥】加密所有业务数据(快,适合大量数据)用非对称加密来"安全地交换钥匙",用对称加密来"高效地传数据"——这就是 TLS 握手的核心思想(8.4 详解)。
按自己的节奏,确认真正理解。