
计算机网络 / 系统课时
7.10 Wireshark 分析 HTTP + 本章练习
Wireshark 分析 HTTP + 本章练习
🎯 学习目标:抓取并分析真实 HTTP 报文,总结第七章。
实验:抓一次 HTTP 请求
- Wireshark 开始抓包;
- 访问一个 http://(明文)站点,如
curl http://httpbin.org/get; - 过滤
http回车,能看到GET /get请求和200 OK响应; - 点中请求包,展开 Hypertext Transfer Protocol,逐行对照 7.1 的结构:请求行、各个 Header、(POST 的话还有)请求体。
再试这些过滤器:
text
http.request.method == "GET"      # 只看 GET 请求
http.response.code == 200         # 只看 200 响应
http.response.code >= 400         # 只看出错的响应(4xx/5xx)
http contains "httpbin"           # 内容里含某字符串的报文
对比实验:HTTP vs HTTPS
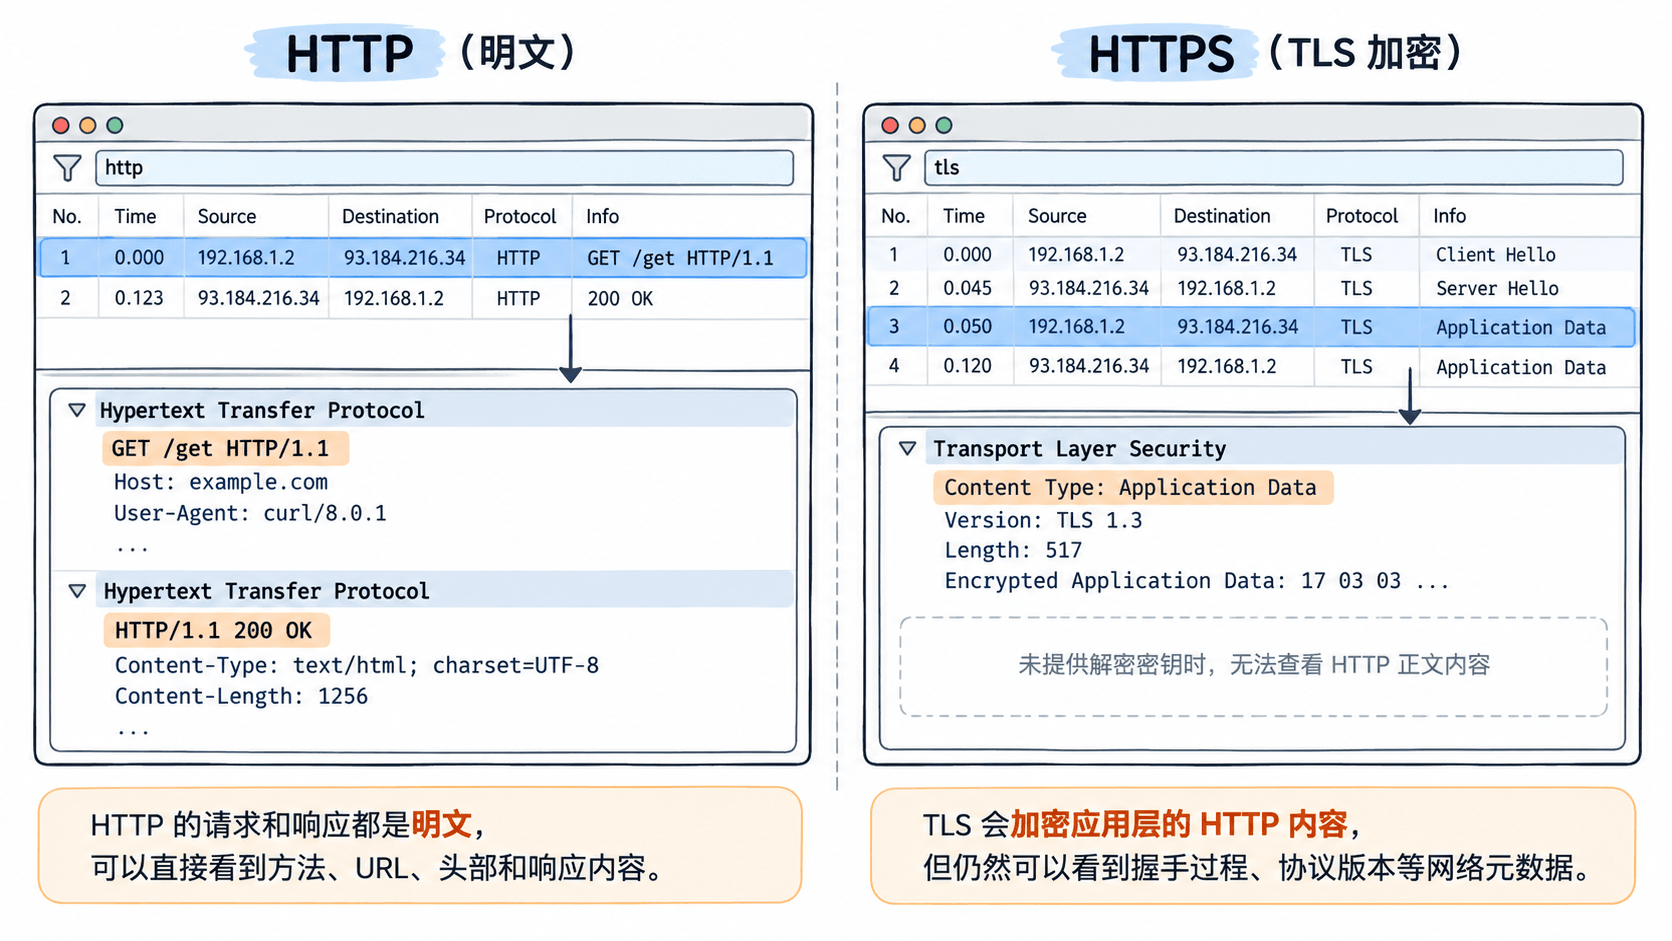
再访问一个 https:// 站点抓包,过滤 tls。你会发现:
- HTTP:应用层内容(请求行、Header、Body)清晰可见;
- HTTPS:只能看到 TLS 握手和一堆 Application Data(加密密文),看不到 HTTP 内容。
这直观印证了 7.9:HTTP 全裸、HTTPS 加密。(第八章会讲怎么在授权的调试场景下解密自己的 HTTPS 流量。)
练习题
- 前端调接口收到
401,同事甩锅说"后端 500 了"。用本章知识反驳他,并说出你接下来会怎么做。 - 你要做一个"股票实时行情"功能,服务器要不断把最新价格推给客户端。轮询、长轮询、WebSocket 你选哪个?为什么?
- 设计一套"文章"的 RESTful API:列表、详情、发布、修改、删除、以及"某文章的评论列表"。写出各自的方法和 URL。
按自己的节奏,确认真正理解。