
计算机网络 / 系统课时
9.9 实战:心跳与保活机制
实战:心跳与保活机制
🎯 学习目标:实现应用层心跳,理解它如何解决"连接假死",串起前面多章伏笔。
问题:连接可能"假死"
第四章、第七章反复埋过伏笔:长连接空闲久了,会被 NAT 映射老化、LB 会话超时悄悄断掉,而两端的应用毫不知情——socket 看起来还在,实际已经死了。下次发数据才发现(超时或 RST)。这叫连接假死。
对 IM、推送、游戏、RPC 长连接,假死意味着"消息发不出去还不自知",必须主动检测。
方案对比:TCP KeepAlive vs 应用层心跳
| TCP KeepAlive | 应用层心跳(推荐) | |
|---|---|---|
| 层次 | 内核 TCP | 应用自己实现 |
| 默认间隔 | 2 小时(太长) | 自定义(如 30 秒) |
| 灵活性 | 差,全局参数 | 好,可带业务信息 |
| 探测的东西 | 连接是否还在 | 连接在 + 应用是否还能响应 |
TCP KeepAlive 默认 2 小时才探测,早被中间设备断了;且它只探测"TCP 连接在不在",探测不到"应用是不是卡死了"。所以生产普遍用应用层心跳。
心跳机制设计
text
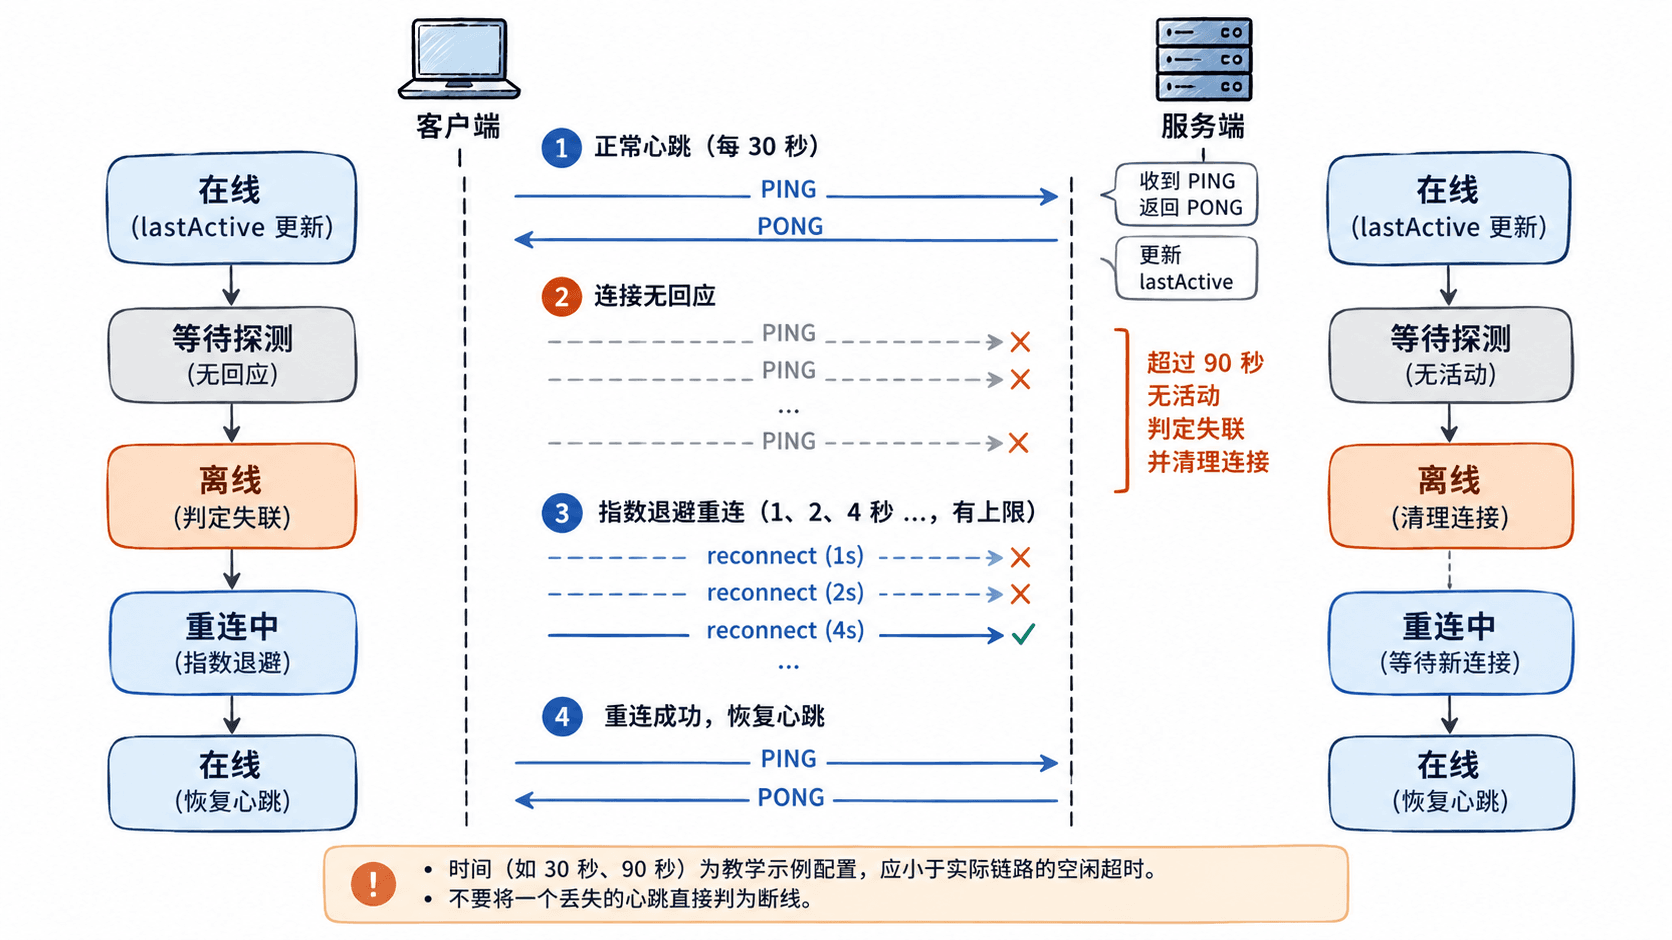
客户端:每 30 秒发一个心跳包(PING)
服务器:收到 PING 回一个 PONG,并刷新该连接的“最后活跃时间”
服务器:起一个定时器,扫描所有连接,
最后活跃时间超过 90 秒(3 个心跳周期)的 → 判定死亡 → 关闭清理关键参数:心跳间隔要小于链路上最短的空闲超时(NAT/LB 通常 5 分钟左右),否则还没发心跳连接就被断了——心跳配太长等于没配(呼应第四章的警告)。判死阈值取 2~3 个心跳周期,容忍偶尔的心跳丢失。
Go 心跳骨架
go
// 客户端:定时发心跳
go func() {
    ticker := time.NewTicker(30 * time.Second)
    for range ticker.C {
        conn.SetWriteDeadline(time.Now().Add(5 * time.Second))
        if _, err := conn.Write([]byte("PING")); err != nil {
            return   // 写失败,连接已死,触发重连
        }
    }
}()

// 服务器:为每个连接设置读超时,超时即判死
conn.SetReadDeadline(time.Now().Add(90 * time.Second))
// 每次收到数据(含心跳)就刷新 deadline,收不到就 Read 超时返回错误
别忘了断线重连
检测到连接死亡只是第一步,客户端还要自动重连:重连时通常配合指数退避(第一次等 1 秒、失败等 2 秒、4 秒……上限封顶),避免服务器刚恢复就被海量重连打垮。
按自己的节奏,确认真正理解。