
计算机网络 / 系统课时
8.4 TLS 握手全过程
TLS 握手全过程
🎯 学习目标:串起前三课,完整走一遍 TLS 握手,理解每一步在防什么。
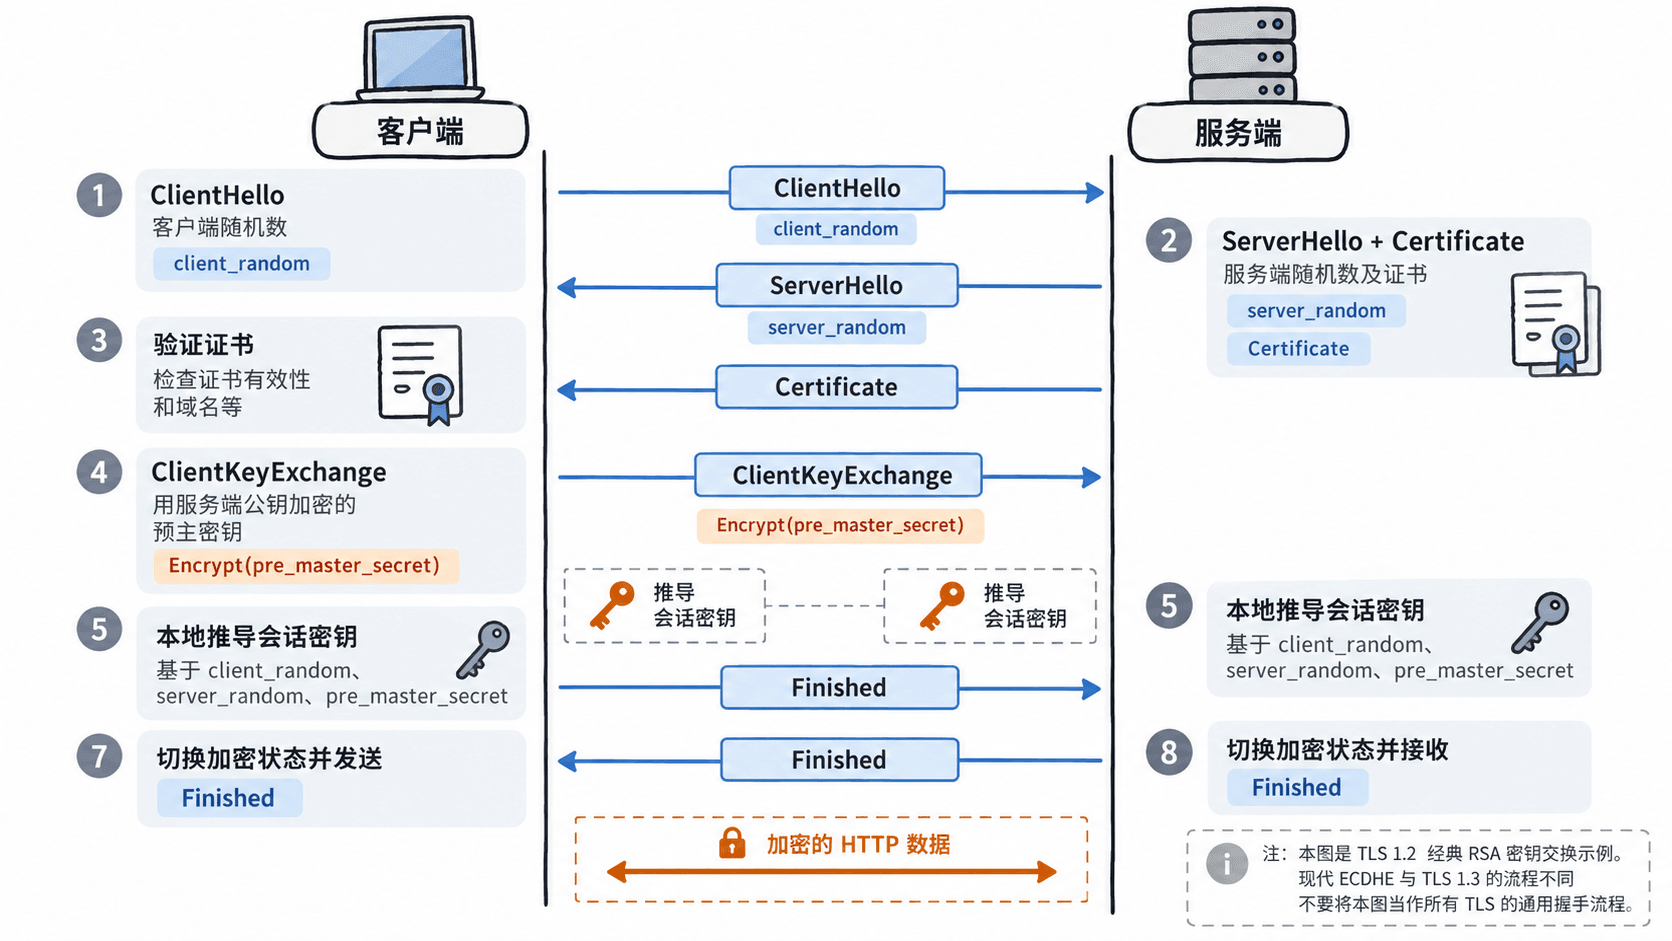
握手要达成的三件事
TLS 握手(以经典的 TLS 1.2 为例)要在不安全的网络上完成三个目标:
- 协商:双方商定 TLS 版本和加密套件;
- 认证:客户端验证服务器身份(靠证书,8.3);
- 密钥交换:安全地协商出一把对称会话密钥(靠非对称加密,8.1)。
分步过程
text
① ClientHello:客户端 → 服务器
   "我支持 TLS 1.2、这些加密套件,这是我的随机数 R1"

② ServerHello + 证书:服务器 → 客户端
   "就用 TLS 1.2 和这个套件,这是我的随机数 R2,
    这是我的【证书】(含服务器公钥)"

③ 验证 + 密钥交换:客户端
   - 用预装的 CA 公钥【验证证书】(8.3)→ 确认服务器身份真实
   - 生成"预主密钥",用证书里的【服务器公钥加密】后发过去
     (只有服务器的私钥能解开,中间人拿不到)

④ 生成会话密钥:双方各自
   用 R1 + R2 + 预主密钥,通过相同算法算出【同一把对称会话密钥】

⑤ Finished:双方
   互发一个用会话密钥加密的完成消息,验证握手成功
   → 之后所有 HTTP 数据用这把【对称密钥】加密传输(快)
每一步在防什么
- 两个随机数 + 预主密钥共同生成密钥:即使一方随机数被预测,也不足以推出密钥;
- 用服务器公钥加密预主密钥:保证只有真正的服务器(持私钥)能拿到它,中间人截获也解不开;
- 验证证书:确认"服务器公钥"确实属于目标域名,堵死中间人冒充;
- 一旦握手完成,非对称加密的使命就结束了,后续全用对称密钥——慢的只做一次,快的用一直。
TLS 1.3 的优化
TLS 1.3 把这个过程从 2-RTT 压缩到 1-RTT:客户端在 ClientHello 时就把密钥交换参数一起带上,服务器一个来回就能完成握手。重连时甚至 0-RTT(用之前的会话信息直接发数据)。这就是 1.3 更快的原因。
按自己的节奏,确认真正理解。