
HTTP 与 Web 标准 / 系统课时
用一次故障演练串起全流程
用一次故障演练串起全流程
协议升级后的问题往往发生在边界位置,例如客户端协商失败、UDP 被防火墙阻断或代理错误降级。本篇通过一次故障演练,建立发现问题、收集证据、定位原因和验证修复的方法。
学习目标
- 掌握 HTTP/2 与 HTTP/3 故障定位的基本顺序。
- 学会结合日志、抓包和协议工具分析问题。
- 能够设计一次完整的协议回归演练。
建立故障演练路径
故障排查不能直接修改配置,而应该先确认现象,再缩小范围。一次完整演练通常经过请求失败、指标发现、网络验证、协议确认和修复回归几个阶段。
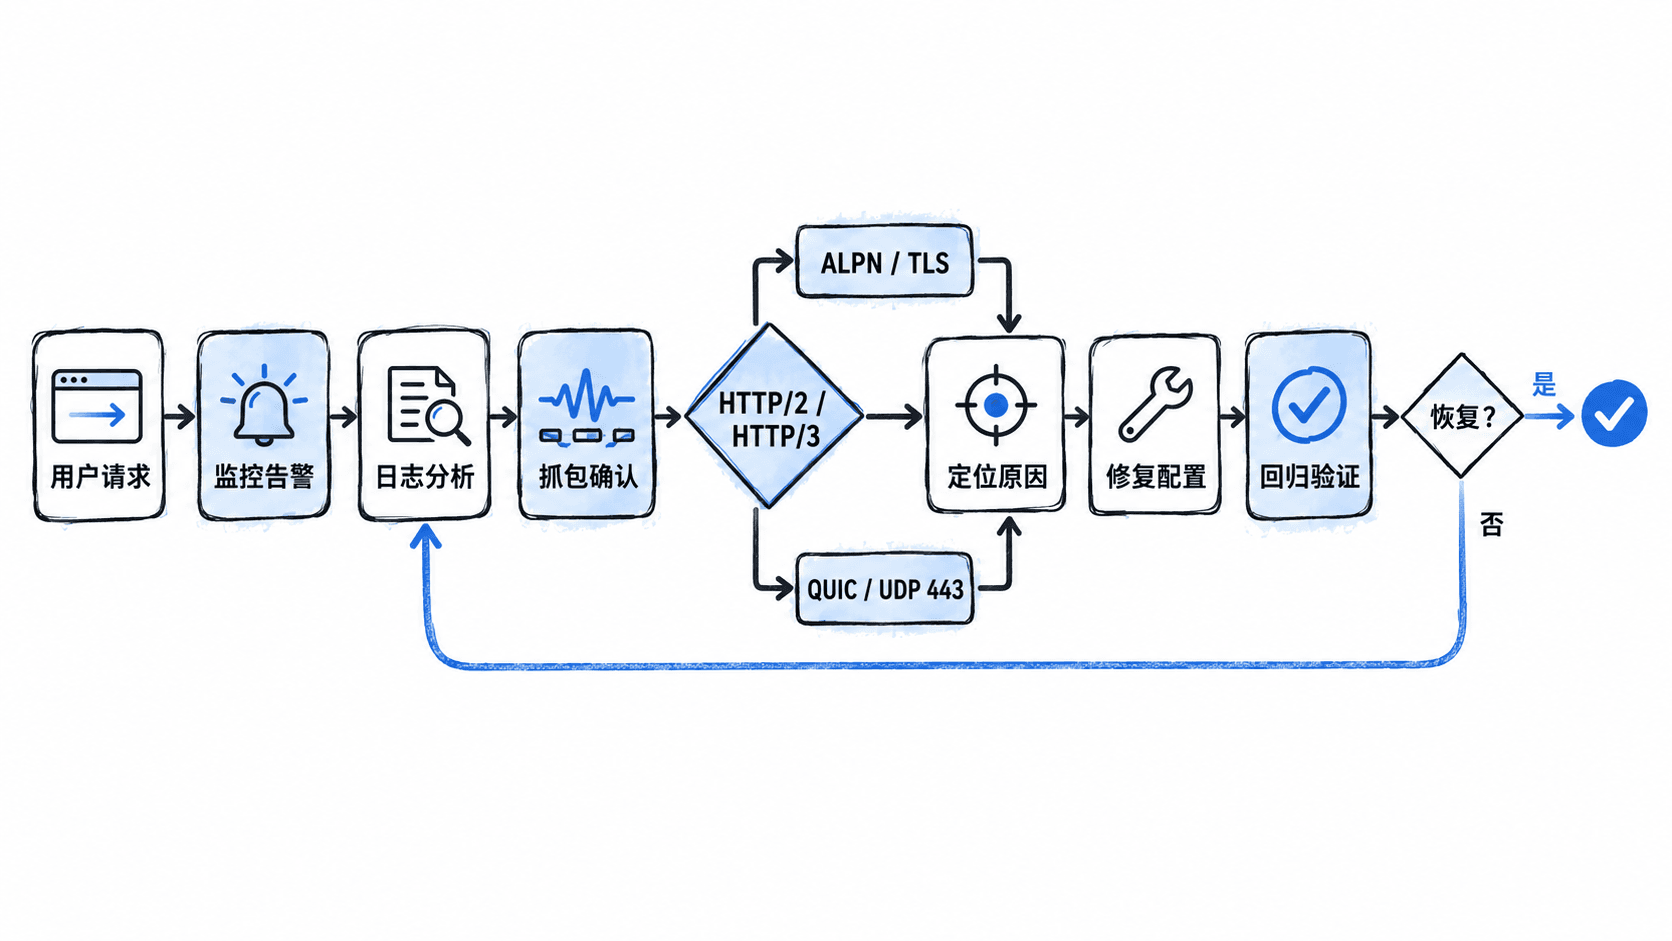
演练时应记录每一步观察结果,避免只记录最终修复方案。
模拟协议协商失败
假设客户端访问服务时无法建立 HTTP/2 连接,第一步不是重启服务,而是确认服务端是否仍然提供正确协议能力。
可以使用 curl 检查 HTTP/2 协商:
bash
curl -I --http2 https://example.com预期输出
text
HTTP/2 200
content-type: text/html
如果返回 HTTP/1.1,需要继续检查 TLS、代理和源站配置。
模拟 UDP 不通问题
HTTP/3 依赖 UDP 443。当客户端支持 HTTP/3 但始终回退到 HTTP/2 时,需要确认 UDP 链路。
可以使用 QUIC 客户端工具验证服务能力:
bash
curl --http3 -I https://example.com预期结果
text
HTTP/3 200如果命令失败,应检查:
- 防火墙是否允许 UDP 443。
- 云安全策略是否开放 UDP 入口。
- CDN 或代理是否启用 QUIC。
使用日志和抓包定位根因
协议故障需要同时查看应用层和网络层证据。日志用于确认服务行为,抓包用于确认连接是否真正建立。
例如排查 QUIC 问题时,可以关注 UDP 流量:
bash
tcpdump -i any udp port 443预期输出
text
IP <CLIENT>.<PORT> > <SERVER>.443: UDP如果完全没有 UDP 数据包,问题更可能发生在网络路径;如果存在数据但握手失败,则需要继续分析 TLS 或 QUIC 配置。
完成修复后的回归验证
修复不能只验证单个请求成功,还需要覆盖不同客户端和协议路径。
建议至少验证:
- HTTP/2 客户端仍能正常访问。
- HTTP/3 客户端可以完成 QUIC 握手。
- 监控指标能够区分协议类型。
- 错误日志中不再出现对应异常。
一次有效的故障演练,最终产出的是可复用的排障路径,而不是某次事故的临时解决命令。
按自己的节奏,确认真正理解。