
HTTP 与 Web 标准 / 系统课时
ALPN 怎样决定最终使用哪个协议
ALPN 怎样决定最终使用哪个协议
ALPN 用来在 TLS 握手阶段确定“这条连接接下来按哪种应用层协议说话”。排查 HTTP/2 或 HTTP/3 没有生效时,先弄清客户端提出了哪些协议、服务端选中了哪个协议,再判断问题是在能力、配置还是发现流程。
学习目标
- 理解 ALPN 在 HTTP/2 与 HTTP/3 协商中的位置
- 能用握手信息确认 HTTP/2 最终是否选中
h2 - 能区分“发现 HTTP/3”与“在 QUIC 连接中协商
h3”
ALPN 实际决定的是什么
ALPN 是 TLS 的扩展。客户端在握手时发送自己支持的应用层协议列表,服务端从双方共同支持的集合中选择一个并返回。对于基于 TLS over TCP 的 HTTP/2,标准协议标识是 h2;若双方没有共同的 h2,通常会落到 http/1.1,或者握手直接失败,取决于服务端配置。
HTTP/3 也使用 TLS 1.3,但 TLS 握手由 QUIC 承载,不再跑在独立的 TCP 连接上。客户端建立 QUIC 连接时会通过 ALPN 提出 h3,服务端接受后,这条 QUIC 连接才按 HTTP/3 语义工作。
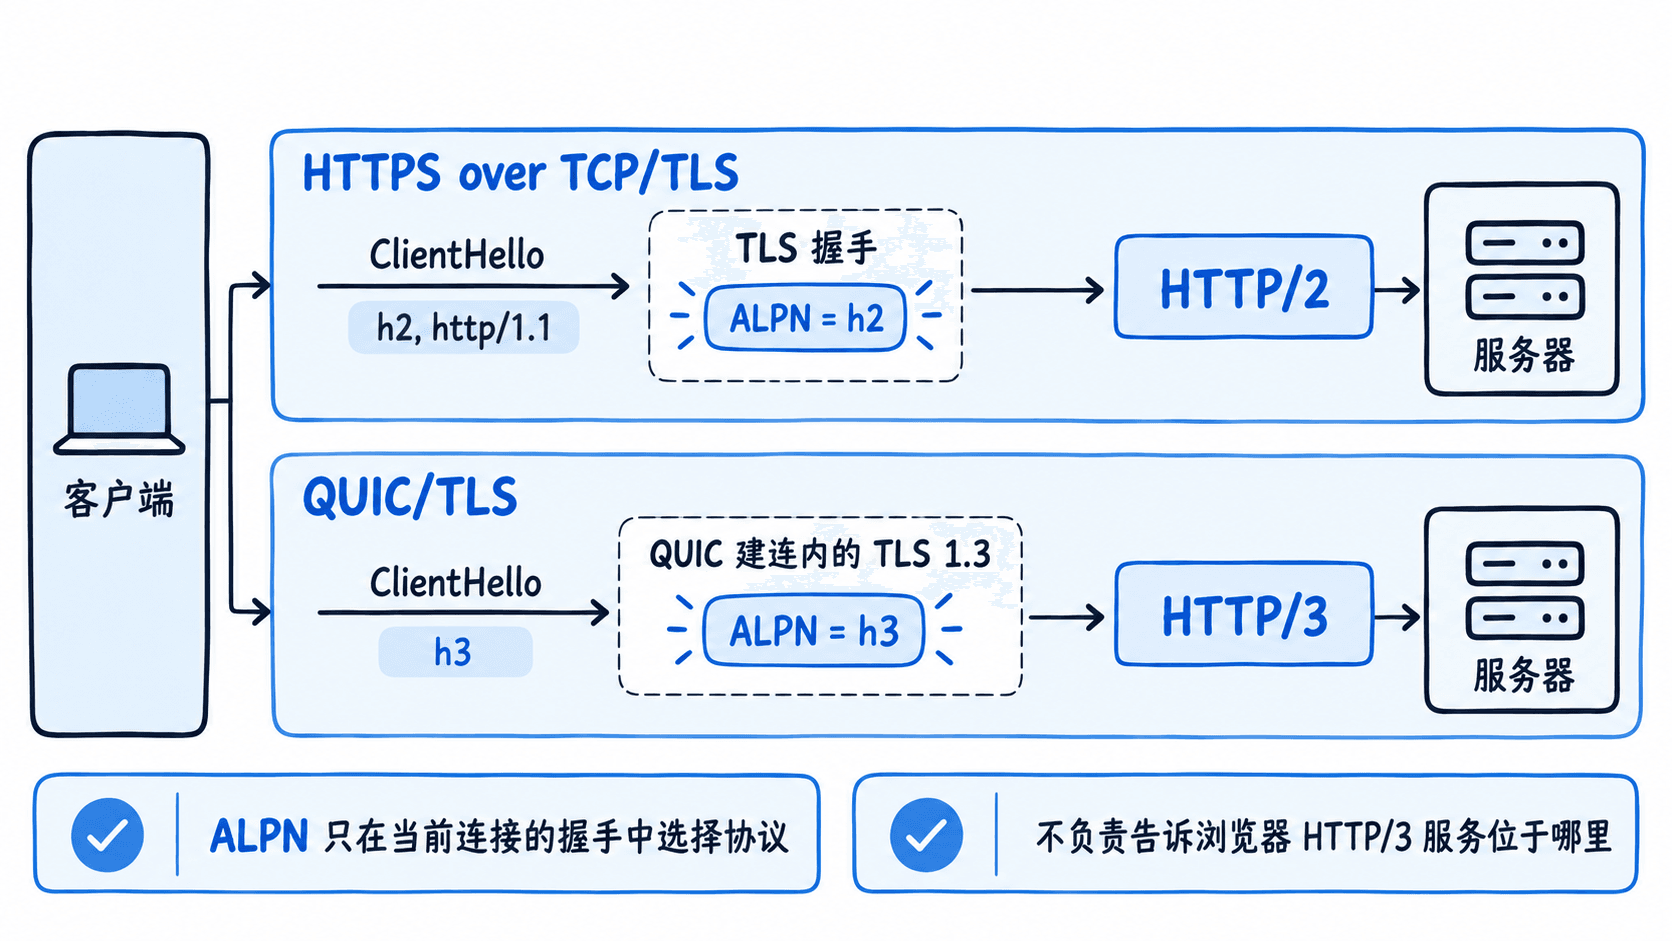
用握手确认 HTTP/2
在可访问的 HTTPS 主机上,可以直接让 OpenSSL 提议 h2 和 http/1.1。下面把主机名放入变量,便于替换成自己的测试域名。
HOST="<HOST>"
openssl s_client -connect "${HOST}:443" -servername "${HOST}" -alpn "h2,http/1.1" </dev/null 2>&1 | grep "ALPN protocol"
预期输出是在服务端确实启用 HTTP/2 时看到选中的协议:
ALPN protocol: h2如果得到 http/1.1,说明 TLS 已建立,但服务端没有为这次握手选择 h2。如果完全没有 ALPN protocol,应继续检查服务端 TLS 配置、反向代理是否终止 TLS,以及客户端与服务端是否都支持 ALPN。
为什么支持 h3 仍可能没有 HTTP/3
ALPN 只在“已经开始建立的那条连接”里做协议选择。浏览器第一次访问站点时,通常先通过普通 HTTPS 建立 HTTP/2 或 HTTP/1.1,然后依据 Alt-Svc、HTTPS DNS 记录或已有缓存得知还可以尝试 HTTP/3。发现可用的 QUIC 端点后,客户端才发起新的 QUIC 连接,并在其中用 ALPN 选择 h3。
因此,“服务端支持 h3”和“浏览器这次请求已经走 HTTP/3”不是同一件事。没有发现信息、UDP 被阻断、证书或 SNI 不匹配、QUIC 监听地址错误,都可能让客户端继续使用 HTTP/2。
按连接阶段定位失败点
排查时可以按三个层次收敛问题:先确认服务端是否对 TCP/TLS 提供 h2;再确认客户端是否获得 HTTP/3 的发现信息;最后确认 QUIC 握手中是否真正选择 h3。不要把“HTTP/2 的 ALPN 结果是 h2”误解为已经完成协议升级,也不要把 Alt-Svc: h3=... 误解为 HTTP/3 已经建立。
最关键的判断是:ALPN 只负责当前连接的协议选择。HTTP/2 与 HTTP/3 使用不同传输连接,HTTP/3 还多了一步“先发现可用端点,再建立 QUIC 并协商 h3”。