
HTTP 与 Web 标准 / 系统课时
三种 HTTP 传输路径有何不同
三种 HTTP 传输路径有何不同
HTTP/1.1、HTTP/2 与 HTTP/3 都承载 HTTP 语义,但真正变化的是请求如何经过传输层和安全层到达服务器。看清这三条路径后,后续观察连接复用、多路复用、握手与丢包影响时,就不会把应用层版本和底层传输机制混在一起。
学习目标
- 区分 HTTP/1.1、HTTP/2 与 HTTP/3 常见的协议栈组合
- 理解 TCP、TLS、QUIC 在三种路径中的职责差异
- 明确后续抓包和性能实验应该观察哪些现象
三条路径的核心差异
在常见的 HTTPS 场景中,HTTP/1.1 与 HTTP/2 都运行在 TCP 之上,并通常通过 TLS 提供加密。HTTP/3 则不再使用 TCP,而是运行在基于 UDP 的 QUIC 之上;QUIC 自身集成了 TLS 1.3 握手所需的安全机制。
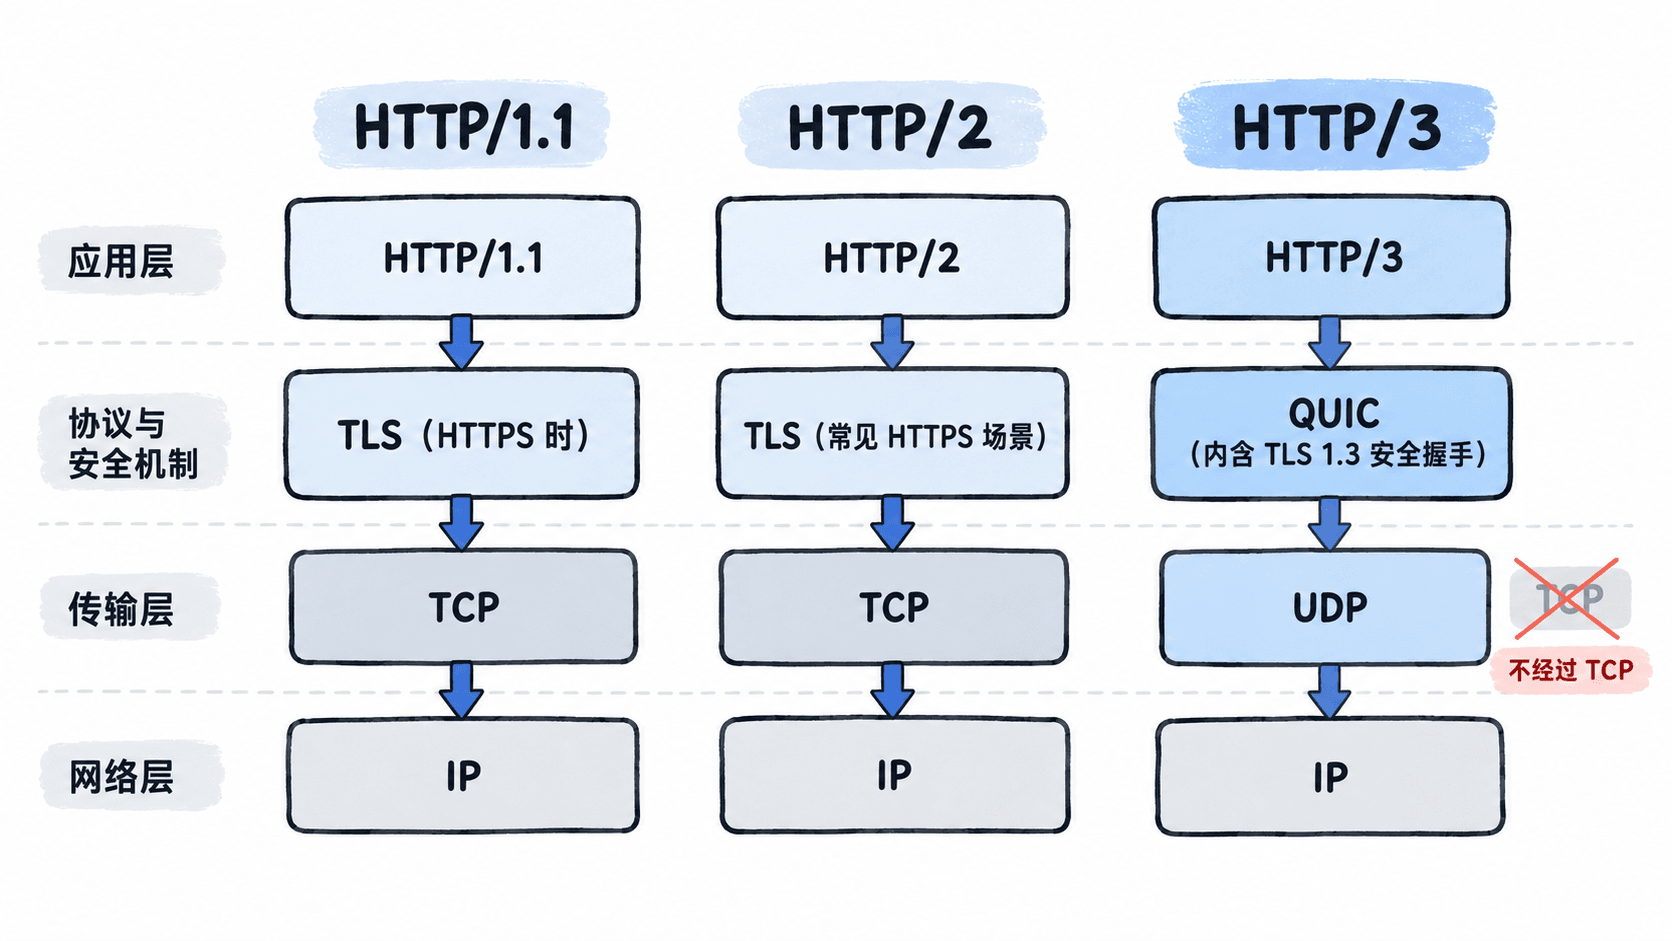
需要注意,协议并非只有一种部署形式。例如 HTTP/2 规范允许明文的 h2c,但浏览器访问互联网网站时最常见的是通过 TLS 协商 h2。因此学习阶段应先把“典型 HTTPS 路径”和“协议理论上允许的其他形式”区分开。
HTTP/1.1 为什么容易需要多条连接
HTTP/1.1 在一条 TCP 连接上可以通过持久连接连续发送多个请求,但传统请求处理方式难以高效并行。浏览器因此常为同一站点建立多条 TCP 连接,让不同资源同时传输。
问题在于每条 TCP 连接都要独立维护拥塞控制等状态。如果连接前还需要 TLS 握手,创建大量连接也会增加握手与资源成本。这里真正需要记住的不是“HTTP/1.1 不能复用连接”,而是它缺少 HTTP/2 那种成熟的帧级多路复用能力。
HTTP/2 改变的是应用层复用方式
HTTP/2 把请求和响应拆分成二进制帧,并使用多个 stream 在同一连接中交错传输。多个请求因此能够共享一条 TCP 连接,不必依靠大量并行 TCP 连接来提高并发度。
但 HTTP/2 仍建立在 TCP 的可靠有序字节流上。TCP 一旦有数据包丢失,后续已经到达的数据也可能暂时无法交付给上层。于是不同 HTTP/2 stream 虽然在应用层彼此独立,底层却仍共享同一个 TCP 有序传输通道。
HTTP/3 为什么改用 QUIC
HTTP/3 将传输基础换成 QUIC。QUIC 使用 UDP 数据报承载自己的可靠传输、拥塞控制、连接管理和多路 stream,并把安全握手与连接建立紧密结合。HTTP/3 因而不再依赖操作系统提供的 TCP 字节流。
QUIC 的 stream 具有独立的有序交付关系。当某个 stream 的数据发生丢失时,其他 stream 已完整到达的数据通常可以继续交付,而不必像共享 TCP 字节流那样一起等待缺失数据重传。这是 HTTP/3 在高延迟或有一定丢包的网络中值得重点观察的机制。
HTTP/3 也不是“UDP 天生比 TCP 快”。UDP 只提供基础数据报能力,可靠性、拥塞控制、重传和安全性并没有消失,而是由 QUIC 自己实现。性能差异来自握手设计、stream 模型、连接迁移等机制组合,而不是简单地少做了可靠传输。
实验时应该观察什么
后续做协议实验时,可以沿着三层观察,而不是只看页面加载时间。第一层看 HTTP 版本,例如服务器最终使用 HTTP/1.1、h2 还是 h3;第二层看连接基础,确认使用 TCP 还是 QUIC/UDP;第三层再观察握手、stream、丢包和连接复用行为。
如果看到 HTTP/2 与 HTTP/3 都能并行传输多个请求,不要因此认为两者底层机制相同。HTTP/2 的多个 stream 最终汇入一条 TCP 有序字节流,而 HTTP/3 的 stream 由 QUIC 分别管理。抓住这一区别,后面分析握手次数、队头阻塞和网络切换才有稳定的判断基准。