
HTTP 与 Web 标准 / 系统课时
QUIC 为什么建立在 UDP 之上
QUIC 为什么建立在 UDP 之上
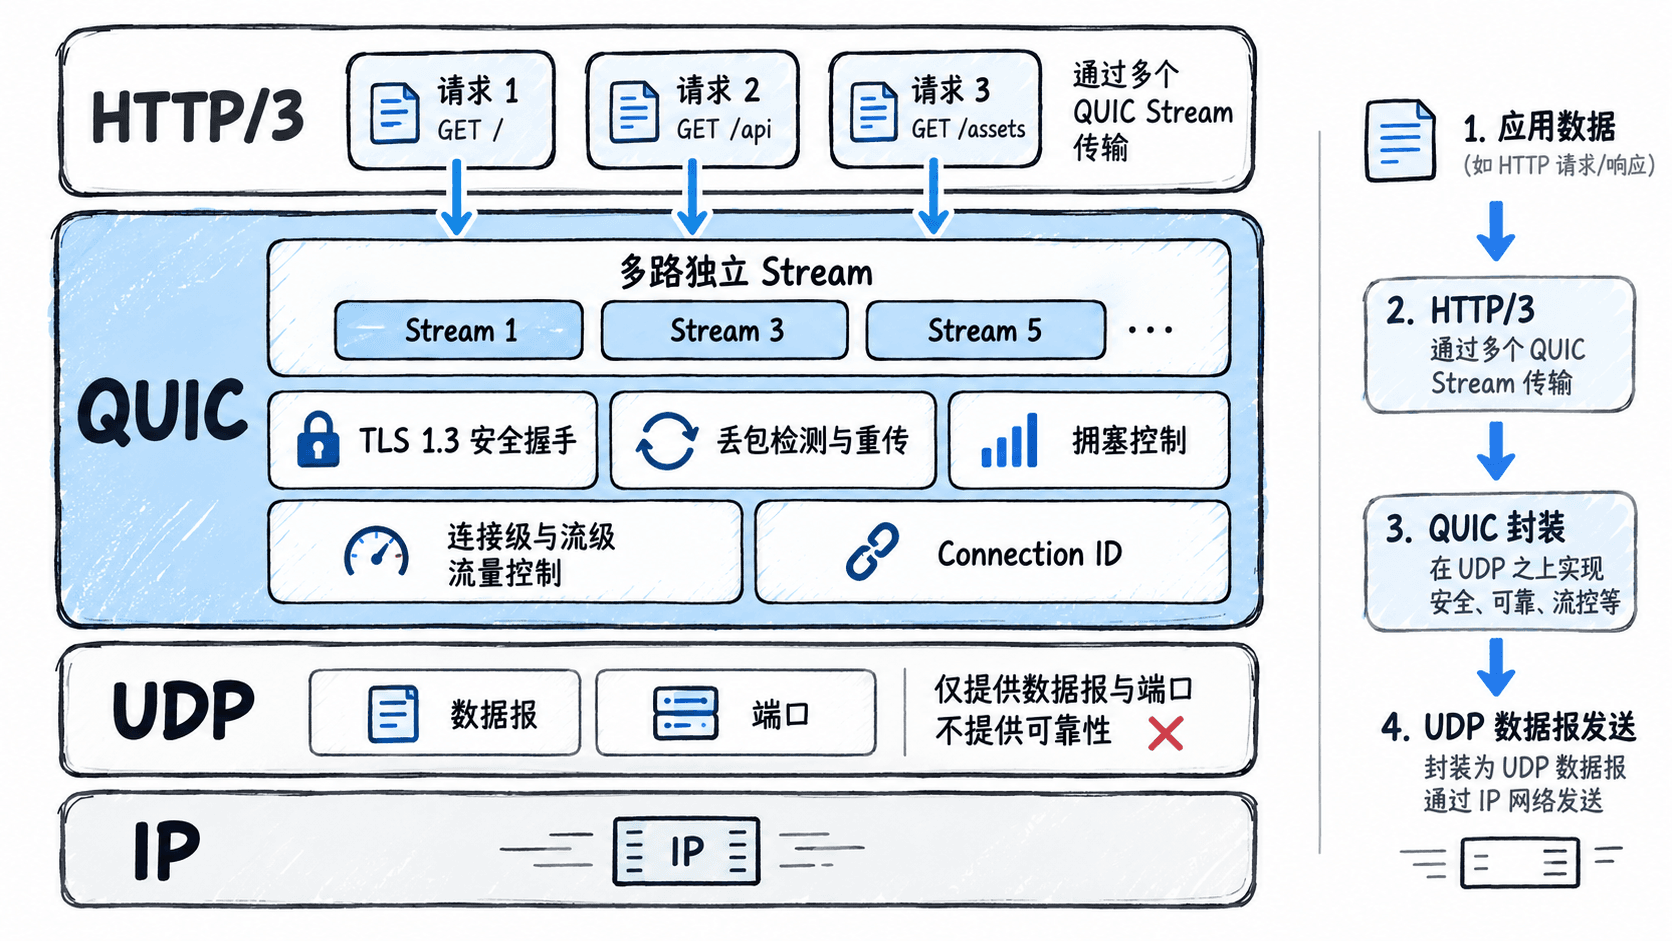
看到 QUIC 运行在 UDP 之上,很容易误解成“为了更快而放弃可靠性”。实际上 UDP 只是最小的报文承载层,QUIC 在用户态重新实现可靠传输、拥塞控制、加密和多流管理,以避开传统 TCP 演进受限的问题。
学习目标
- 解释 QUIC 选择 UDP 作为承载层而不是直接改造 TCP 的原因
- 说明 QUIC 如何补回可靠性、拥塞控制与流量控制
- 区分 UDP 的无连接语义与 QUIC 的连接、流和安全语义
UDP 提供的是最小可部署底座
UDP 的职责很少:给应用提供带端口号的数据报收发,不保证可靠、顺序、重传或拥塞控制。正因为语义简单,它长期被操作系统、NAT、路由器和防火墙广泛支持,应用可以在用户态构建新的传输协议,而不必等待所有终端升级内核 TCP 栈。
直接扩展 TCP 往往还会碰到网络中间设备的兼容性问题。许多设备对 TCP 报文格式、选项和行为存在固定假设,新扩展即使协议上合理,也可能在真实网络中被拦截或错误处理。QUIC 选择把自己的控制信息放进 UDP 负载,并对关键字段和负载进行加密或保护,从而减少中间设备依赖协议内部细节的机会。
可靠传输由 QUIC 自己完成
UDP 本身丢包后不会重传,但 QUIC 会给传输数据包分配包号,并通过 ACK 范围确认已经收到的数据包。发送端根据确认信息和定时器判断丢失,再把仍然需要交付的数据重新放入新的 QUIC 数据包发送。应用看到的 QUIC 流因此可以提供可靠、按流有序的字节传输。
这里的“按流有序”很关键。QUIC 连接可以承载多个独立流,某个流缺少数据时,只需要等待该流对应的数据补齐;其他流如果数据完整,可以继续向应用交付。这正是它相对 HTTP/2 over TCP 的重要改进。
拥塞控制和流量控制仍然存在
QUIC 并没有因为使用 UDP 就绕过网络公平性。它仍然维护拥塞窗口、估计往返时间,并响应丢包与 ECN 等拥塞信号来限制发送速度。具体拥塞控制算法可以演进,但实现仍需遵循安全的拥塞控制原则,不能无限制地向网络发送数据。
除了拥塞控制,QUIC 还有流量控制。连接级额度限制整个连接可发送但尚未被接收端消费的数据量,流级额度限制单个流的数据量,两者一起避免接收端内存被高速发送方压垮。拥塞控制保护网络,流量控制保护接收方,这两个概念不能混为一谈。
QUIC 还补上了连接与安全语义
在 QUIC 中,UDP 的源端口和目标端口只是承载路径的一部分,真正的逻辑连接由 QUIC 自己维护。Connection ID 让连接可以在地址变化后继续识别对端,路径变化时再通过验证机制确认新的网络路径可用。
同时,QUIC 强制集成 TLS 1.3。握手阶段不仅协商密钥,也协商传输参数;应用数据受到加密保护,部分头部字段还会使用头部保护机制。这样既减少额外往返,也降低中间设备根据传输层内部字段固化行为的机会。
为什么不是“UDP 加重传”这么简单
如果只在 UDP 上补一个超时重传机制,仍然得不到 QUIC。QUIC 同时解决了连接标识、包号、ACK、丢包恢复、拥塞控制、连接级与流级流量控制、多流复用、路径验证和 TLS 1.3 安全握手,这些机制彼此协作才形成完整传输协议。
因此,UDP 对 QUIC 的价值主要是可部署的最小承载层。真正决定 QUIC 行为的是其用户态传输协议设计:既保留可靠传输和拥塞控制,又能比内核 TCP 更快迭代,并为 HTTP/3 提供独立多流和连接迁移能力。