
HTTP 与 Web 标准 / 系统课时
HTTP/2 握手失败先查哪些项
HTTP/2 握手失败先查哪些项
HTTP/2 建连失败不要一上来就怀疑协议本身。最省时间的办法是沿连接链路从外到内检查:先确认 DNS 和 TCP,再确认 TLS 证书与 SNI,随后看 ALPN 是否协商出 h2,最后才检查真正终止 TLS 的服务器是否启用了 HTTP/2。
学习目标
- 按 DNS、TCP、TLS、ALPN、服务器配置的顺序缩小故障范围
- 能用
curl与openssl判断连接失败发生在哪一层 - 区分 TLS 成功但仍使用 HTTP/1.1 与 HTTP/2 已成功协商
先把建连链路拆开
HTTPS 场景下,HTTP/2 通常建立在 TCP 与 TLS 之上。客户端先解析域名,再连接 TCP 443 端口,完成 TLS 握手,并通过 ALPN 宣告可用的应用层协议;只有服务端最终选择 h2,后续连接才会使用 HTTP/2。
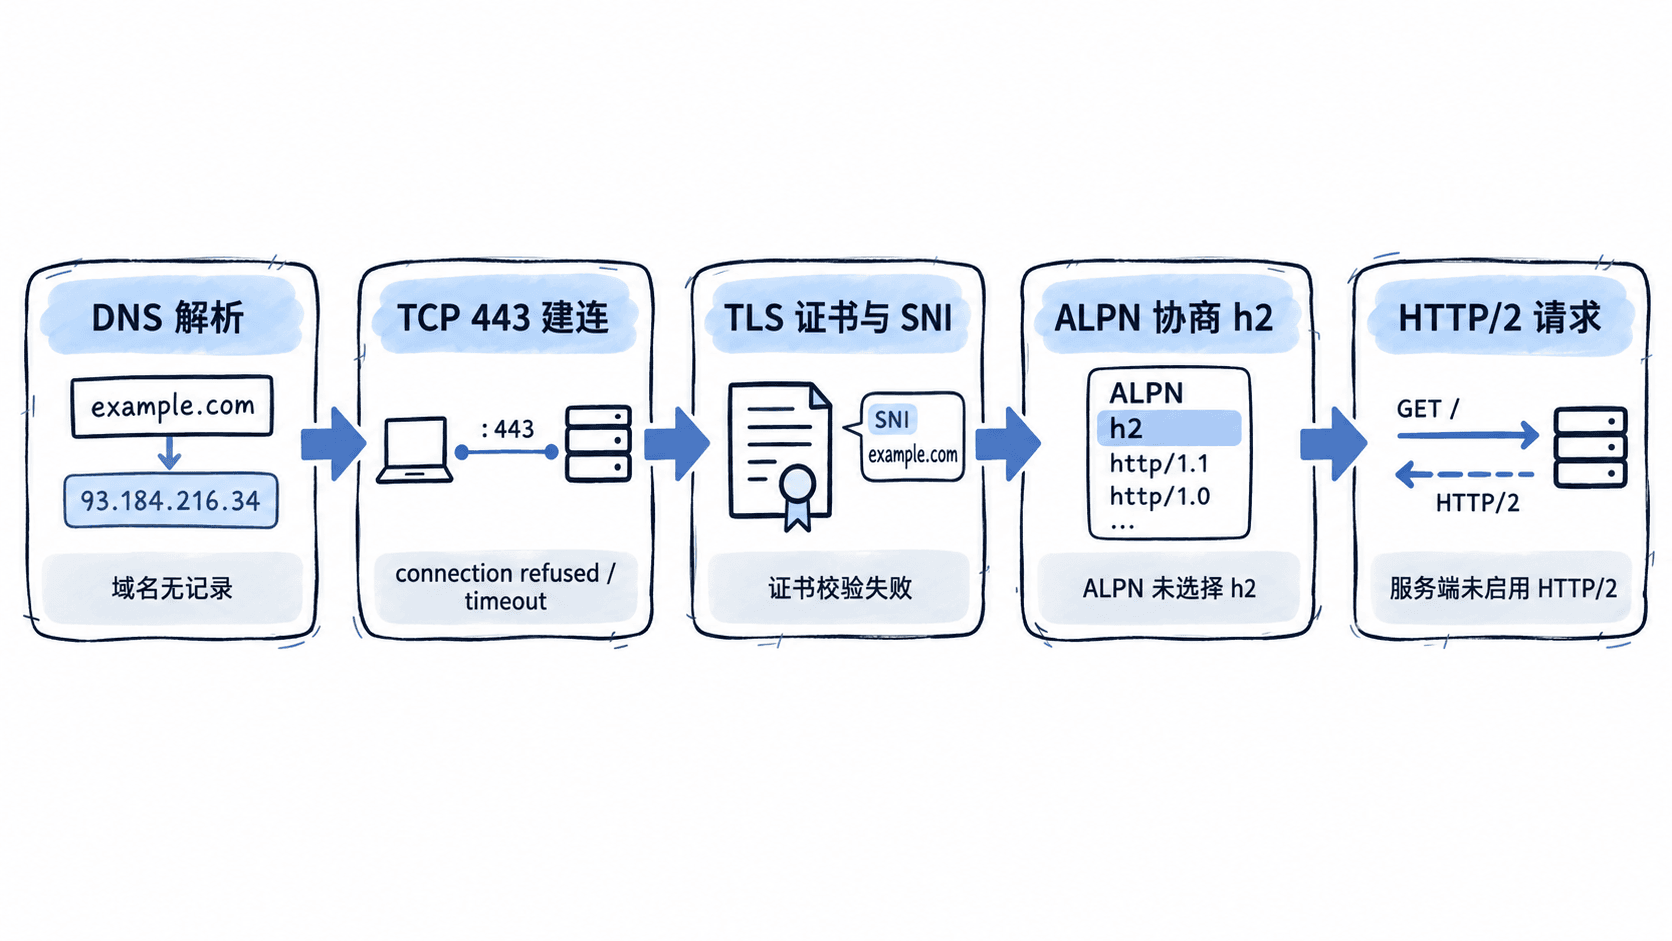
这条顺序很重要。DNS 或 TCP 都没通时,继续检查 ALPN 没有意义;TLS 已经失败时,也无法据此判断 HTTP/2 配置。排障时要寻找最早出现异常的一层,而不是同时修改多个环节。
用 curl 做端到端探测
先让 curl 发起一次明确要求 HTTP/2 的 HTTPS 请求。-v 会打印连接、TLS 和协议协商过程,-o /dev/null 只丢弃响应体,不影响握手信息。实际排查时把示例域名替换为目标域名。
curl -v --http2 https://example.com/ -o /dev/null预期输出会因地址、证书和 curl 版本不同而变化,但成功协商时应出现类似关键行:
* Connected to example.com (<IP>) port 443
* SSL connection using TLSv1.3 / <CIPHER>
* ALPN: server accepted h2
* using HTTP/2
< HTTP/2 200
若在 Connected to 之前就失败,优先检查 DNS 或网络;若已经建立 TCP 连接,却出现证书校验错误或 TLS alert,问题仍在 TLS 层;若 TLS 成功但服务端选择的是 http/1.1,再进入 ALPN 与 HTTP/2 配置检查。
分层确认 DNS、TCP 与 TLS
DNS 检查不仅要确认有解析结果,还要确认返回地址是否属于预期入口。公司内网 DNS、CDN、代理和灰度记录都可能让不同客户端得到不同 IP,因此错误解析可能表现得像后续协议故障。
getent ahosts example.com预期输出类似:
<IP>    STREAM example.com
<IP>    DGRAM
<IP>    RAW
实际 IP 会随环境变化。如果没有结果或解析到了错误入口,应先修正 DNS,再继续检查 TCP 和 TLS。
TCP 层可以直接验证目标 443 端口是否接受连接:
nc -vz example.com 443预期结果类似:
Connection to example.com 443 port [tcp/https] succeeded!如果出现 timeout,重点检查路由、防火墙、安全组或中间网络;如果是 connection refused,通常说明目标地址可达,但对应 TCP 端口没有服务接受连接。
TLS 与 ALPN 可以通过 openssl s_client 单独观察。这里显式传入 -servername,避免因缺少 SNI 而命中错误证书或默认虚拟主机。
openssl s_client -connect example.com:443 -servername example.com -alpn h2 </dev/null预期输出中重点检查以下内容:
ALPN protocol: h2
Verify return code: 0 (ok)
如果证书验证失败,应先处理证书链、域名匹配或信任问题;如果证书正常但没有协商出 h2,说明客户端与服务端没有成功选择 HTTP/2。
ALPN 没有 h2 时检查服务器
ALPN 是 HTTPS 下确认 HTTP/2 是否真正协商成功的关键。客户端支持 h2 并不代表服务端一定会选择它,而且负载均衡、CDN、反向代理和源站可能分别承担 TLS 终止与转发职责。
应该检查真正终止客户端 TLS 的那一层,而不是只看后端应用。以 Nginx 为例,可以先查看当前生效配置中的 443 监听与 HTTP/2 相关指令,不直接假设某个 Nginx 版本必须使用哪一种配置语法。
nginx -T 2>/dev/null | grep -nE 'http2|listen .*443'预期结果应能定位当前生效的 HTTPS 监听和 HTTP/2 配置,例如:
<LINE>:    listen 443 ssl;
<LINE>:    http2 on;
<LINE> 表示实际行号。不同 Nginx 版本支持的配置方式可能不同,因此修改后还应使用对应版本的配置检查命令验证。如果源站已经启用 HTTP/2,而外部 ALPN 仍不返回 h2,要继续检查前面的 CDN、负载均衡或 TLS 终止代理。
判断是否已经离开握手故障
当 openssl 已显示 ALPN protocol: h2,并且 curl -v 也显示正在使用 HTTP/2,协议握手实际上已经成功。此时出现 4xx、5xx、RST_STREAM、GOAWAY 或业务超时,都属于更靠后的请求处理或连接管理问题。
排障记录最好直接写下最早失败点:DNS 无结果、TCP 不通、TLS 验证失败、ALPN 未选择 h2,还是已经进入 HTTP/2。这样可以把整条链路都可疑的问题快速缩小到一个明确边界。