
HTTP 与 Web 标准 / 系统课时
QUIC 握手失败怎样逐层缩小范围
QUIC 握手失败怎样逐层缩小范围
HTTP/3 运行在 QUIC 之上,底层使用 UDP,TLS 1.3 又直接集成进 QUIC 握手,因此不能照搬 TCP 协议的排查方式。有效的路径是先确认客户端能力与 UDP 可达性,再检查服务监听,最后分析证书、TLS 与 QUIC 参数。
学习目标
- 按客户端能力、UDP、服务监听、TLS、QUIC 参数的顺序定位握手失败
- 区分 UDP 根本没有到达服务端与已经进入 QUIC 但握手被终止
- 会使用
curl、ss和抓包结果建立可验证的故障证据
先理解 QUIC 握手链路
QUIC 不需要先建立 TCP 连接。客户端直接向服务端 UDP 端口发送 QUIC Initial 数据包,其中承载 TLS 1.3 握手信息;服务端响应 Initial 或 Handshake 数据包,双方继续完成密钥协商和传输参数交换,随后才能承载 HTTP/3。
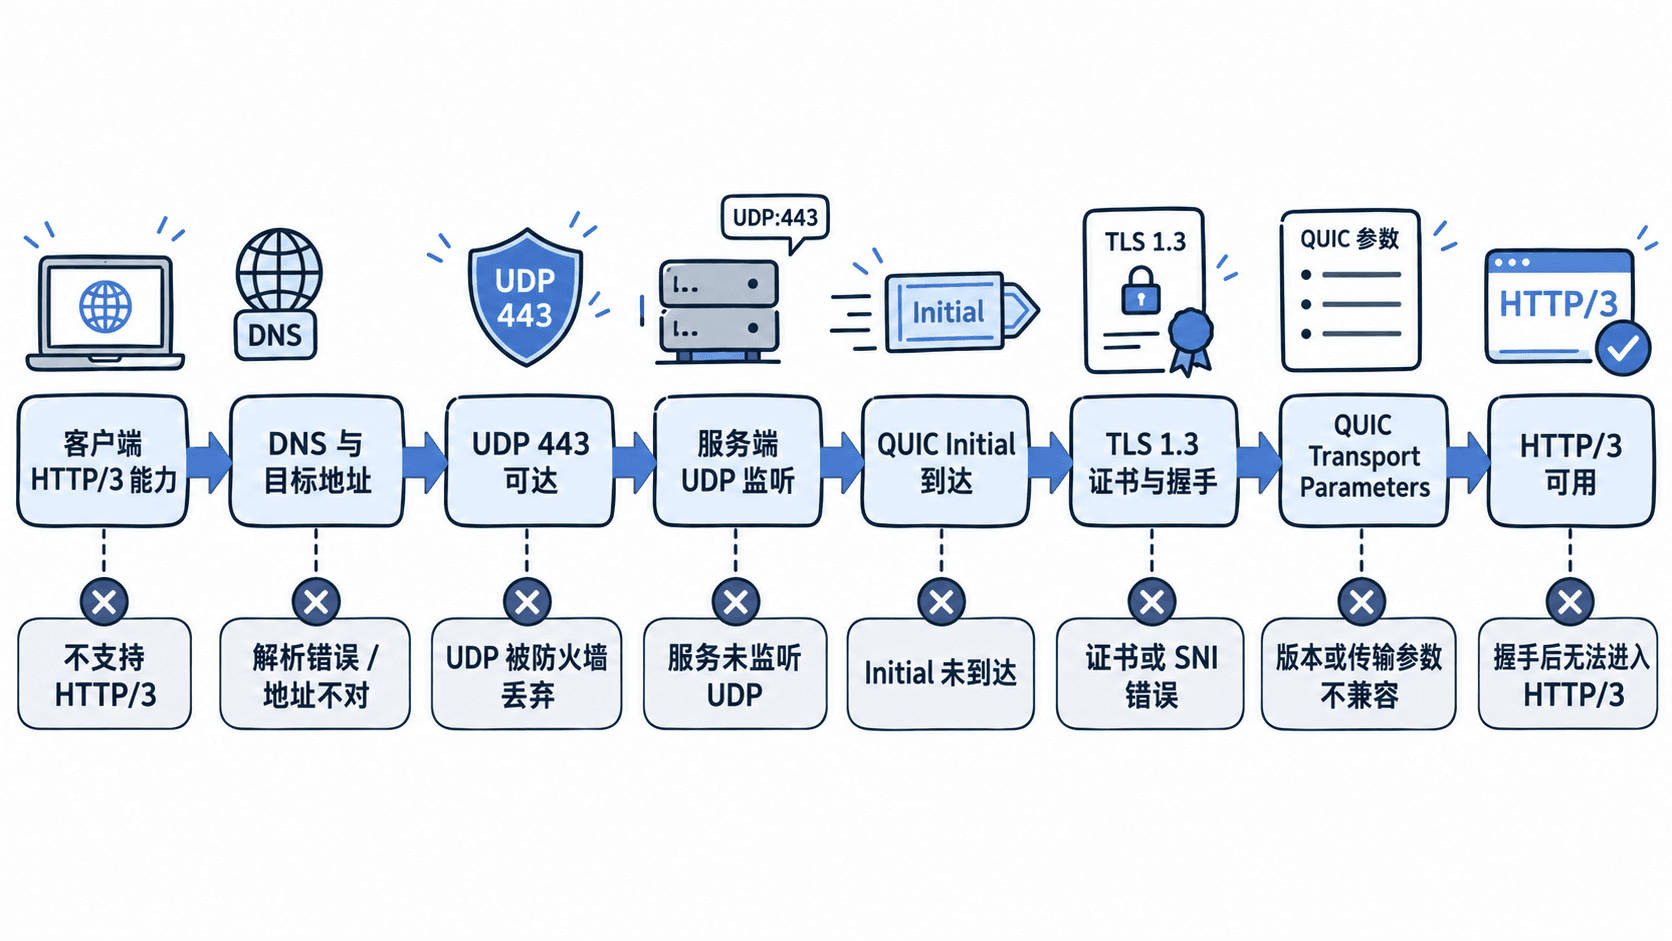
因此第一条判断原则是:看不到 UDP 数据包时,不要先查证书;能看到 QUIC Initial 到达并存在服务端回包后,再进入 TLS 与 QUIC 协商层。这样可以避免把网络层故障误判为协议参数问题。
先确认客户端真的支持 HTTP/3
不少排障机器上的 curl 并未编译 HTTP/3 后端。先检查客户端能力,再执行握手测试,否则 --http3-only 无法工作时只能说明测试工具不具备能力。
curl -V预期结果中应看到当前构建具有 HTTP/3 能力。不同版本展示可能略有区别,例如特性列表包含 HTTP3:
curl <VERSION> ...
Features: ... HTTP2 HTTP3 ...
如果没有 HTTP/3 能力,应先使用支持 HTTP/3 的客户端构建,再测试服务端,不能把客户端能力缺失判断成服务器握手失败。
客户端具备能力后,可以直接执行一次只允许 HTTP/3 的请求:
curl -v --http3-only https://example.com/ -o /dev/null握手成功并进入 HTTP/3 后,关键结果类似:
* using HTTP/3
< HTTP/3 200
实际 HTTP 状态码可能不同。如果错误表现为连接超时、QUIC connect failure 或证书相关错误,就可以根据错误发生阶段继续向下定位。
判断 UDP 是否到达服务端
QUIC 的基础故障经常发生在 UDP 443:客户端出口策略、云安全组、主机防火墙、NAT 或中间网络都可能直接丢弃 UDP。由于 UDP 没有 TCP 三次握手,仅靠传统端口探测并不足以证明 QUIC 可以双向通信,服务端抓包通常更直接。
sudo tcpdump -ni any udp port 443在另一端执行 HTTP/3 请求后,预期能看到类似双向 UDP 数据包:
<TIME> IP <CLIENT_IP>.<PORT> > <SERVER_IP>.443: UDP, length <N>
<TIME> IP <SERVER_IP>.443 > <CLIENT_IP>.<PORT>: UDP, length <N><TIME>、<PORT>、<N> 和 IP 都是动态值。如果完全看不到客户端到服务端的数据包,应优先检查 DNS 指向、路由、安全组和防火墙;如果只有入站而没有任何回包,再检查服务监听、主机防火墙和 QUIC 进程状态。
确认服务真的监听 UDP
HTTP/2 和 HTTP/3 的底层监听不能混为一谈。HTTP/2 常见于 TCP 443,而 QUIC 必须使用 UDP socket。因此只看到 tcp LISTEN :443 不能证明 HTTP/3 服务已经启动。
ss -lunp | grep ':443'预期结果应该存在 UDP 监听,形式类似:
UNCONN 0 0 0.0.0.0:443 0.0.0.0:* users:<PROCESS_INFO>进程名称、PID 和文件描述符会随环境变化。如果没有 UDP 443 监听,应回到反向代理或服务器的 HTTP/3、QUIC 配置检查,而不是继续分析客户端的 TLS 错误。
收到 Initial 后再查 TLS 与 QUIC 参数
如果抓包已经确认客户端 Initial 到达,服务端也存在 UDP 监听,但握手仍然失败,问题才真正进入 QUIC 与 TLS 层。QUIC 使用 TLS 1.3,但 TLS 握手消息封装在 QUIC 中,传统针对 TCP TLS 的 openssl s_client -connect host:443 不能证明 QUIC 握手正常。
这一阶段应核对 SNI 是否命中正确虚拟主机、证书链和域名是否有效、服务端是否支持客户端使用的 QUIC 版本、双方传输参数是否合理,以及 HTTP/3 所需的 ALPN 是否能够协商。常见 HTTP/3 ALPN 标识以 h3 为核心,实际行为应结合当前服务器和客户端实现观察。
如果需要精确判断 Version Negotiation、Retry、Transport Parameters 或 CONNECTION_CLOSE,应保存 QUIC 抓包,并在具备解密条件时使用 Wireshark 或 qlog 分析。此时数据包中的实际错误码和握手阶段比一条笼统的应用日志更有价值。
根据现象确定故障层级
如果客户端立即提示不支持 HTTP/3,问题在客户端构建;如果抓包看不到任何 UDP 443 入站,问题发生在数据包抵达服务器之前;如果有入站但服务端没有 UDP 监听,问题在服务器配置或进程;如果已经双向交换 QUIC 数据包,却因证书、TLS、版本协商或传输参数终止,才进入 QUIC 协议层排查。
当 curl 已明确显示正在使用 HTTP/3,并且收到 HTTP 响应时,QUIC 与 HTTP/3 握手就已经成功。后续出现 4xx、5xx、上游超时或业务异常,应转向 HTTP 请求处理、反向代理和应用逻辑,不应继续归因于 QUIC 建连。