
HTTP 与 Web 标准 / 系统课时
弱网下 HTTP/2 为什么会掉速
弱网下 HTTP/2 为什么会掉速
HTTP/2 能在一条连接里并发传输多个请求,但它仍建立在 TCP 之上。弱网发生丢包时,真正拖慢页面的往往不是 HTTP/2 的多路复用失效,而是 TCP 必须按序交付字节,导致多个 HTTP/2 流一起等待缺失数据补齐。
学习目标
- 理解 HTTP/2 多路复用与 TCP 队头阻塞为何会同时存在
- 解释高 RTT、丢包恢复和拥塞控制如何共同放大等待时间
- 使用 Linux
tc netem与curl复现弱网下的 HTTP/2 掉速
多路复用为什么没有消除 TCP 队头阻塞
HTTP/2 会把不同请求和响应拆成帧,并通过不同的 Stream ID 在一条连接中交错发送。从 HTTP/2 层看,流彼此独立;但这些帧最终都变成同一条 TCP 连接上的有序字节序列。
TCP 要向上层提供可靠、按序的字节流。假设承载流 A 数据的一段 TCP 数据丢失,而后续到达的字节里同时包含流 B、流 C 的帧,接收端仍要先等待缺口被重传补齐,之后才能把连续字节交给 HTTP/2。于是一次传输层丢包可能让多个本来无关的 HTTP/2 流同时停住。
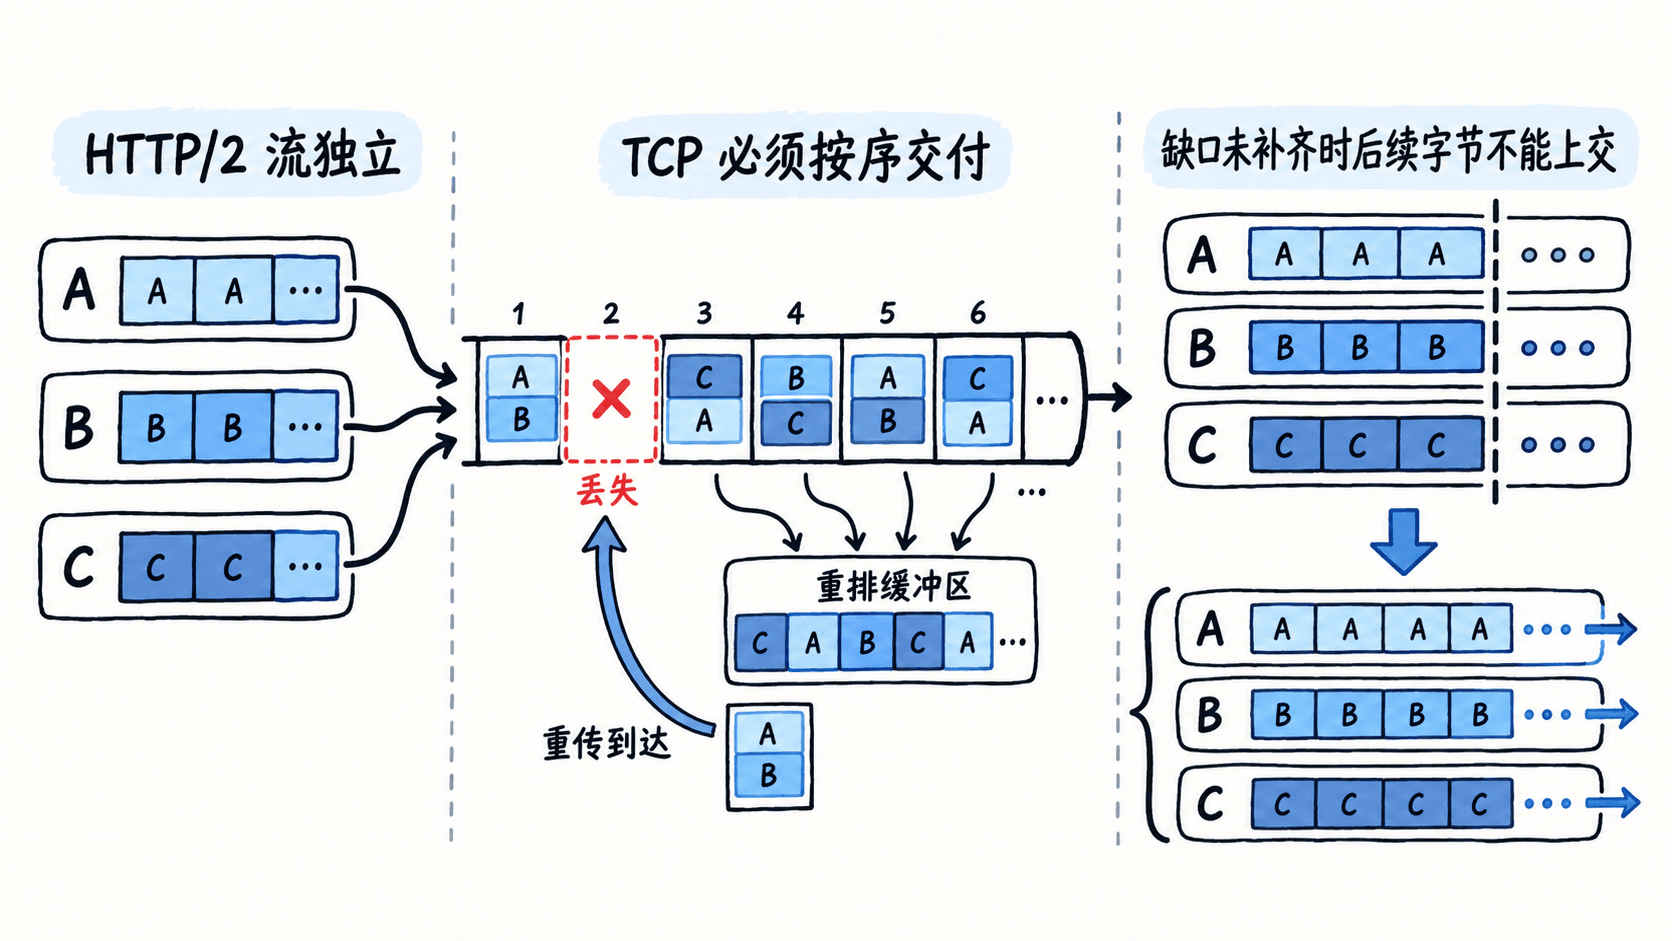
高延迟会把一次丢包变成更长停顿
丢包本身只少了部分数据,真正昂贵的是恢复时间。网络 RTT 越高,发送端发现丢包、触发重传并让重传数据再次到达所需的时间越长。连续丢包或重传包再次丢失时,停顿还会进一步扩大。
同时,TCP 的拥塞控制通常会在检测到丢包后降低发送速率,因此影响不只是一段“等待重传”的空窗。恢复之后,连接还需要重新增加可发送的数据量。页面上如果图片、脚本和接口请求都复用同一条 HTTP/2 连接,这些流会共同承受这次连接级降速。
在本机复现弱网效果
下面的实验适合 Linux 本地测试机,不要在远程 SSH 唯一链路上直接执行。脚本把默认网卡的入站流量重定向到 IFB,再施加 120 ms 延迟和 2% 丢包,这样下载方向的 TCP 数据也会真正经历弱网。机器需要 iproute2、IFB 内核模块以及支持 HTTP/2 的 curl。
set -euo pipefail

IFACE="$(ip route show default | awk 'NR==1 {print $5}')"
IFB="ifb0"

cleanup() {
  sudo tc qdisc del dev "$IFACE" ingress 2>/dev/null || true
  sudo tc qdisc del dev "$IFB" root 2>/dev/null || true
  sudo ip link del "$IFB" 2>/dev/null || true
}
trap cleanup EXIT

sudo modprobe ifb
sudo ip link add "$IFB" type ifb 2>/dev/null || true
sudo ip link set "$IFB" up

sudo tc qdisc del dev "$IFACE" ingress 2>/dev/null || true
sudo tc qdisc add dev "$IFACE" handle ffff: ingress
sudo tc filter add dev "$IFACE" parent ffff: protocol all u32 match u32 0 0 action mirred egress redirect dev "$IFB"

sudo tc qdisc replace dev "$IFB" root netem delay 120ms loss 2%

curl --http2 --parallel --parallel-max 3 -sS -w 'url=%{url_effective} http=%{http_version} new_conn=%{num_connects} total=%{time_total}\n' -o /dev/null 'https://speed.cloudflare.com/__down?bytes=5000000&stream=a' -o /dev/null 'https://speed.cloudflare.com/__down?bytes=5000000&stream=b' -o /dev/null 'https://speed.cloudflare.com/__down?bytes=5000000&stream=c'
预期输出
url=https://speed.cloudflare.com/__down?bytes=5000000&stream=a http=2 new_conn=<COUNT> total=<TIME>
url=https://speed.cloudflare.com/__down?bytes=5000000&stream=b http=2 new_conn=<COUNT> total=<TIME>
url=https://speed.cloudflare.com/__down?bytes=5000000&stream=c http=2 new_conn=<COUNT> total=<TIME>三行的完成顺序和耗时会随网络随机性变化,<TIME> 与 <COUNT> 也不是固定值。关键先确认 http=2;再把 loss 2% 改成 loss 0% 重跑,对比总耗时和波动。如果多个传输都新建了连接,就不能把结果解释为“单条 TCP 连接内的 HTTP/2 队头阻塞”,应先确认客户端确实发生了连接复用。
什么时候 HTTP/2 最容易暴露这个问题
高 RTT 与非零丢包同时出现时最典型,例如移动网络跨洲访问、拥挤 Wi-Fi 或频繁切换的无线链路。大文件和大量并发资源让同一 TCP 连接持续处于忙碌状态,也更容易观察到丢包后的整体停顿。
因此,“HTTP/2 有多路复用”并不等于“流之间完全隔离”。它消除了 HTTP/1.x 层面的很多并发限制,但只要多个流仍共享一条需要按序交付的 TCP 连接,传输层丢包就可能把应用层的并发优势暂时冻结。