
HTTP 与 Web 标准 / 系统课时
开放 UDP 443 后怎样验证服务
开放 UDP 443 后怎样验证服务
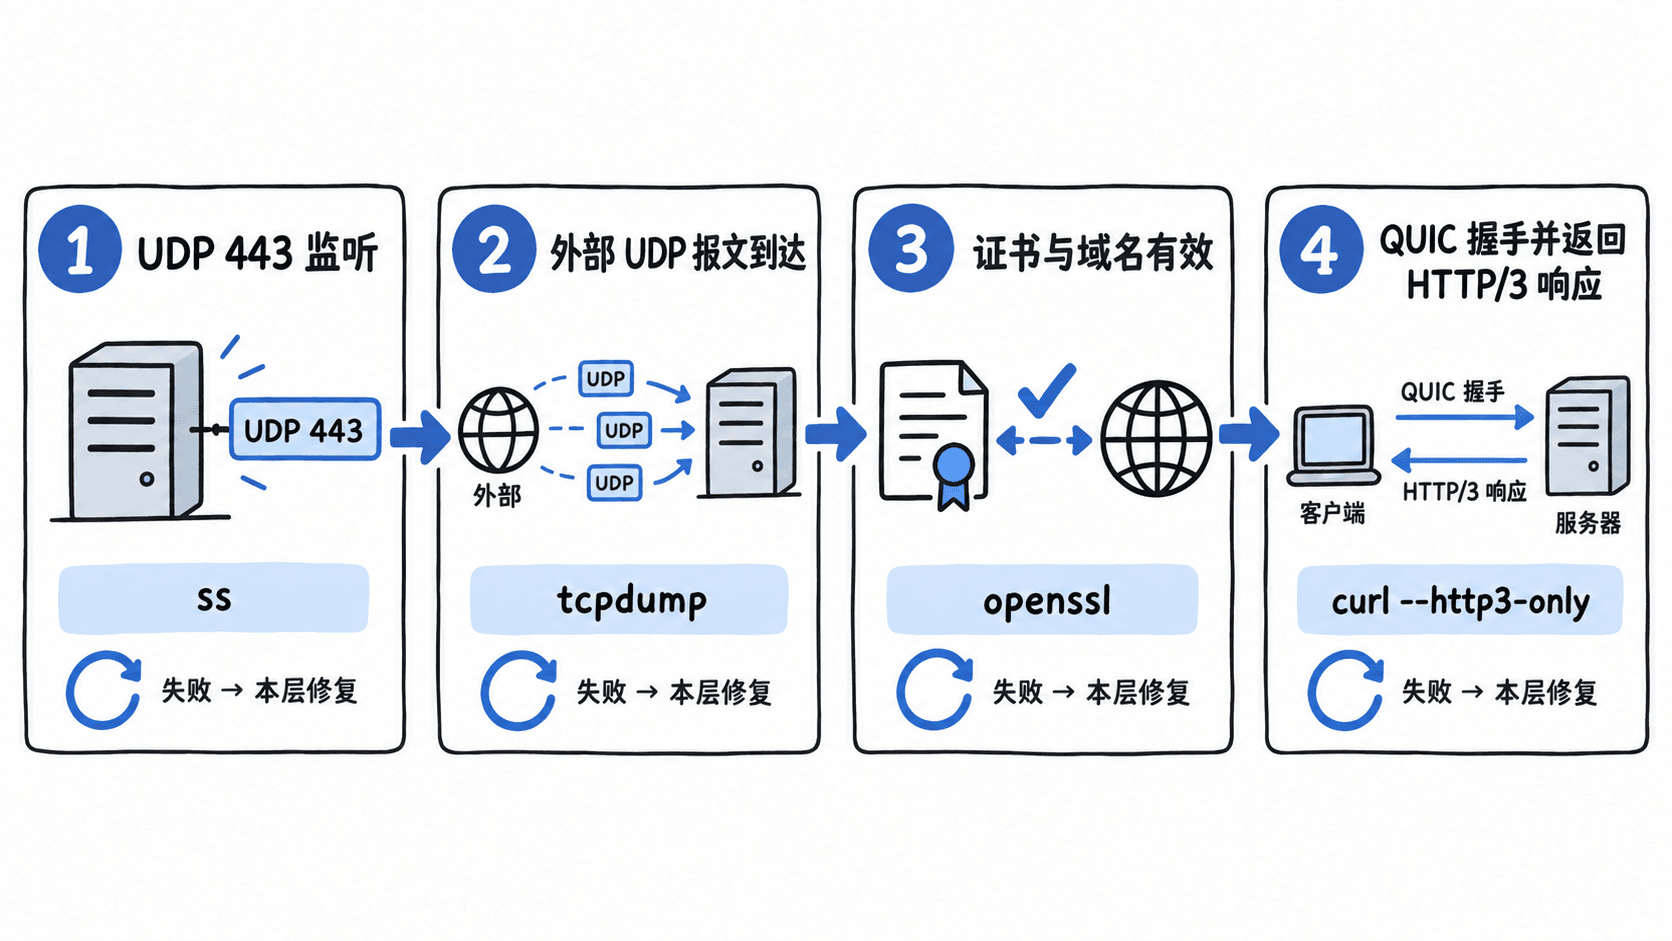
开放 UDP 443 只说明网络入口具备条件,并不能证明 HTTP/3 已经可用。本节按“进程监听、报文到达、证书有效、QUIC 握手成功”的顺序验证,最终用一次强制 HTTP/3 请求确认链路真正跑通。
学习目标
- 确认服务端确实监听 UDP 443,并判断外部报文是否到达
- 检查站点证书与域名是否匹配,排除 TLS 基础问题
- 使用强制 HTTP/3 请求验证 QUIC 握手和应用层响应
先确认 UDP 443 真的有人监听
先在服务端检查 UDP 443。ss 只能证明本机存在监听套接字,不能证明云安全组、主机防火墙和中间网络已经放行,但它适合作为第一道检查。
sudo ss -lunp | grep ':443'预期输出类似:
UNCONN 0 0 0.0.0.0:443 0.0.0.0:* users:(("<PROCESS>",pid=<ID>,fd=<ID>))如果完全没有输出,应先回到 HTTP/3 服务端配置与进程日志中确认 QUIC/HTTP/3 是否启用。只看到 TCP LISTEN 443 也不够,因为 HTTP/3 使用 UDP 承载 QUIC。
本机监听正常后,在服务端抓取少量 UDP 443 报文,同时从另一台机器发起 HTTP/3 请求。这样可以把“客户端没有发包”和“报文被防火墙挡住”区分开。
sudo tcpdump -ni any udp port 443 -c 10预期输出会出现来自客户端地址、目标端口为 443 的 UDP 报文,时间、地址和长度会随实际环境变化:
<TIME> IP <CLIENT_IP>.<PORT> > <SERVER_IP>.443: UDP, length <LENGTH>检查证书与域名
HTTP/3 在 QUIC 内部使用 TLS 1.3。若同一站点的 HTTPS 证书已经配置错误,HTTP/3 握手同样会失败。可以先通过常规 TLS 连接检查证书主题、签发者和有效期,快速排除证书过期或域名不匹配问题。
DOMAIN="<DOMAIN>"
openssl s_client -connect "${DOMAIN}:443" -servername "${DOMAIN}" </dev/null 2>/dev/null | openssl x509 -noout -subject -issuer -dates
预期输出类似:
subject=CN = example.com
issuer=<ISSUER>
notBefore=<TIME>
notAfter=<TIME>
将 <DOMAIN> 替换为真实域名。若证书使用 SAN 覆盖域名,subject 不一定直接显示当前主机名,因此必要时可继续查看证书的 Subject Alternative Name。
直接验证 QUIC 握手和 HTTP/3
最终判断应由真实 HTTP/3 客户端完成。先确认当前 curl 构建包含 HTTP/3 能力,再强制只使用 HTTP/3,避免请求静默回退到 HTTP/2。
curl --version预期结果中应能看到 HTTP3 特性;具体版本、TLS 后端和 QUIC 库会因安装方式不同而变化:
curl <VERSION> ...
Features: ... HTTP3 ...
随后执行:
DOMAIN="<DOMAIN>"
curl --http3-only -sS -o /dev/null -w 'http_version=%{http_version}\nstatus=%{http_code}\n' "https://${DOMAIN}/"
预期输出:
http_version=3
status=<STATUS>
<STATUS> 取决于站点实际响应,常见为 200 或 3xx。关键判断是 http_version=3;如果 --http3-only 直接失败,就说明客户端没有通过 QUIC 完成这次请求,不能用普通 HTTPS 成功来替代结论。
按失败位置定位问题
如果 ss 没有 UDP 443,问题通常在服务端 HTTP/3 配置或进程启动;ss 有监听但 tcpdump 看不到外部报文,应检查云安全组、主机防火墙、NAT 或上游网络;能抓到报文但 curl 握手失败,则优先查看证书、QUIC 库和服务端错误日志。
验证时不要只做“UDP 443 已开放”这一项。HTTP/3 可用的最低闭环是:UDP 报文能到服务端、TLS 证书可接受、客户端完成 QUIC 握手,并且实际响应的 HTTP 版本确认为 3。