
HTTP 与 Web 标准 / 系统课时
抓包怎样关联请求与连接
抓包怎样关联请求与连接
抓包真正困难的不是“看到包”,而是把页面上的一次请求一路对应到 HTTP/2 Stream、QUIC Stream,再落到底层连接与数据包。本节给出一套可重复的方法,让你能从应用请求出发,确认它属于哪条连接、哪个流,以及关键事件发生在哪些包上。
学习目标
- 建立“应用请求 → 协议流 → 连接 → 数据包”的关联路径
- 能用抓包与应用侧信息定位 HTTP/2 Stream 和 QUIC Stream
- 知道加密、连接复用和多路复用会给关联分析带来哪些限制
先确定四层标识
分析前先给对象分层。应用层通常有 URL、方法、请求开始时间;HTTP/2 用同一 TCP 连接上的 Stream ID 区分并发请求;HTTP/3 则使用 QUIC Stream ID;最底层再由源/目的 IP、端口和包号定位具体数据包。
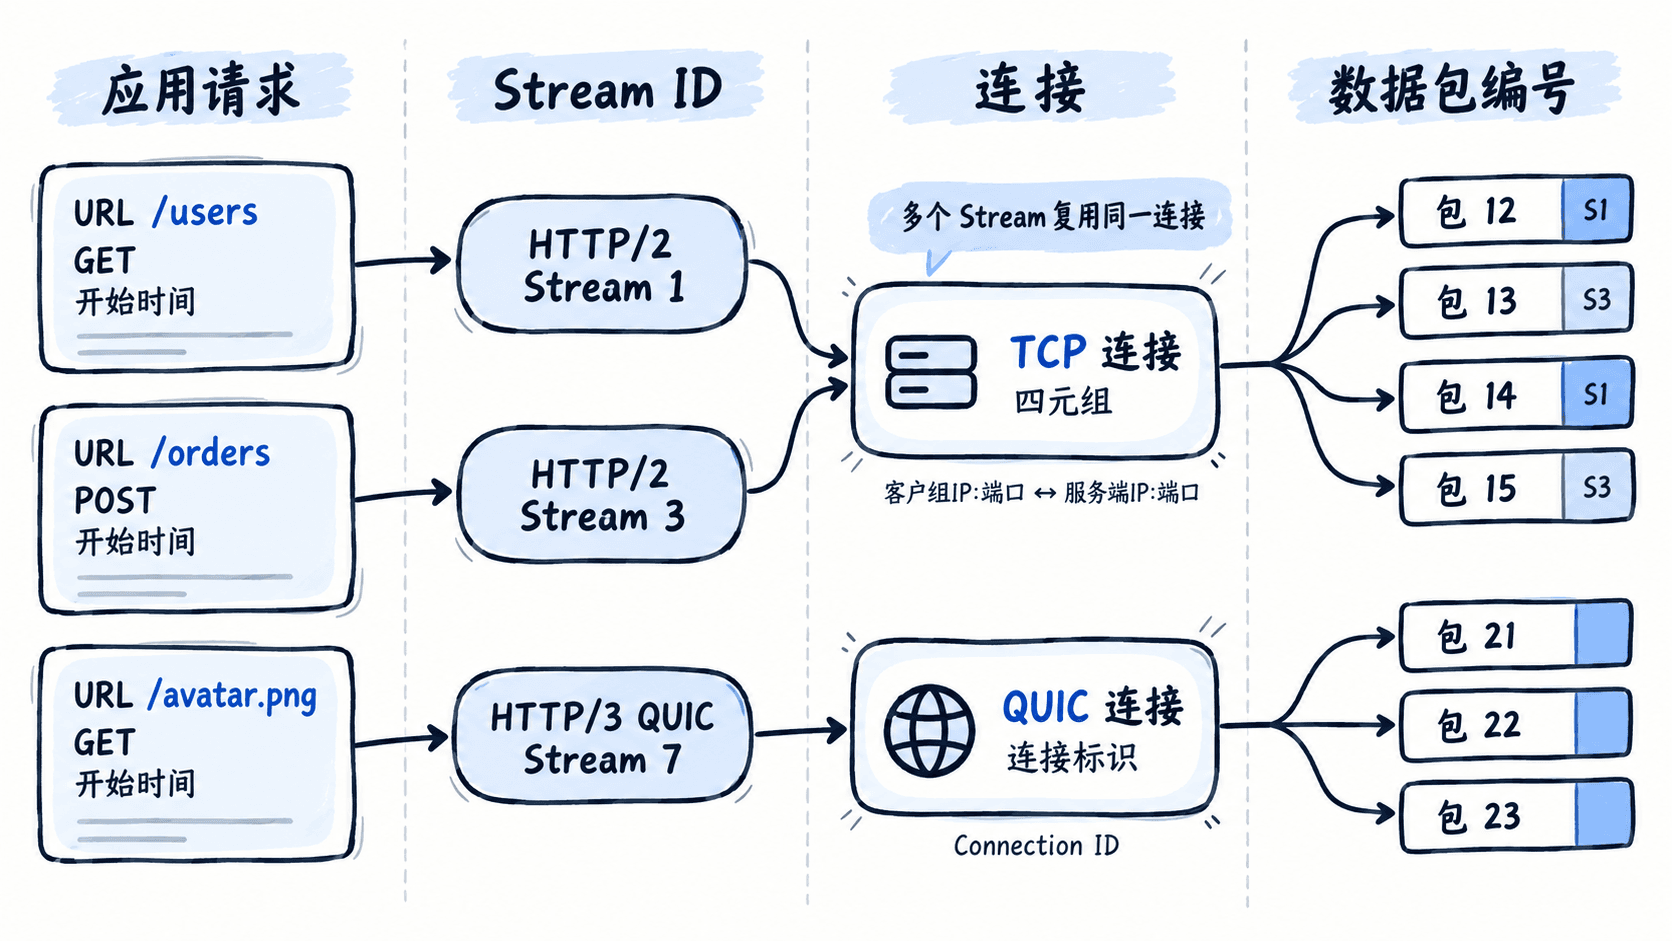
先记录请求时间很重要。仅靠 URL 往往不够,因为同一资源可能被重试、预加载或命中缓存;仅靠端口也不够,因为一条连接上可能承载很多请求。可靠做法是同时使用“时间窗口 + 连接标识 + Stream ID”缩小范围。
先抓到可复现的连接
最小抓包可以先保存完整流量,再离线过滤。下面示例使用 tshark 抓取指定网卡;<IFACE> 替换为实际接口名,测试完成后按 Ctrl+C 停止。
tshark -i '<IFACE>' -w trace.pcapng预期结果
Capturing on '<IFACE>'
<PACKET_COUNT> packets captured
不同系统的提示文字和包数量会不同,关键结果是生成 trace.pcapng。为了减少噪声,抓包前应关闭无关下载与后台同步,并在应用侧只触发一次目标请求。
HTTP/2 从请求定位到 Stream
如果 HTTP/2 已被 TLS 解密,Wireshark 可以看到 HEADERS、DATA 等帧以及 Stream ID。先用请求的主机名、路径和时间找到目标请求,再查看该帧所属的 TCP 会话与 Stream ID;同一个 Stream 上的后续 DATA 帧就是该请求或响应的数据片段。
常见关联顺序是:
- 在浏览器开发者工具或客户端日志中记下 URL、开始时间和协议版本。
- 在抓包中锁定对应 TCP 连接,确认源端口和目的端口与请求时间一致。
- 在已解密的 HTTP/2 帧中找到目标头部,记录 Stream ID。
- 以该 Stream ID 继续过滤,观察
HEADERS、DATA、RST_STREAM等事件。 - 需要定位传输抖动时,再回到 TCP 层查看这些帧落在哪些包号与时间点。
HTTP/3 要先解决解密问题
HTTP/3 的请求头和数据运行在 QUIC 之上,抓到 UDP 包并不代表能直接看到请求。没有 TLS 会话密钥时,你通常只能观察 QUIC 握手、包大小、方向和时序,无法可靠地把某个 URL 对应到具体 HTTP/3 Stream。
正确做法是让测试客户端输出 TLS key log,再在 Wireshark 的 TLS 协议设置中加载该文件。不同浏览器和客户端开启 key log 的方式不同,因此应以所用工具的官方调试方式为准,而不要假设所有浏览器都支持同一个启动参数。
解密后,关联思路与 HTTP/2 类似:先从请求头定位目标请求,记录 QUIC Stream ID,再查看该 Stream 的数据与 ACK、重传相关事件。QUIC 运行在 UDP 上,因此“连接”不能只看传统 TCP 会话,而要结合 QUIC 自身的连接标识与抓包时间判断。
用交叉证据避免串错请求
当页面存在预加载、重试、Service Worker 或多个标签页时,单一线索很容易误判。至少交叉核对三类证据:应用侧时间与 URL、协议层 Stream ID、传输层连接与时间范围。三者一致后,再讨论某个包延迟是否影响了目标请求。
如果发现抓包中的请求时间与应用日志差几百毫秒,不要立刻判定“网络慢”。浏览器排队、代理、缓存命中、DNS 与连接复用都会改变应用侧观测点。先确认两个时间戳记录的是同一事件,例如“请求创建”“首字节到达”还是“响应完成”。
最终应把一次分析记录成一条可复查链路:目标 URL 与时间 → 协议版本 → 连接标识 → Stream ID → 关键帧/包号。这样性能结论才能从“感觉某个包有问题”变成可定位、可复现的证据链。