
HTTP 与 Web 标准 / 系统课时
HTTP/3 为什么必须依赖 TLS 1.3
HTTP/3 为什么必须依赖 TLS 1.3
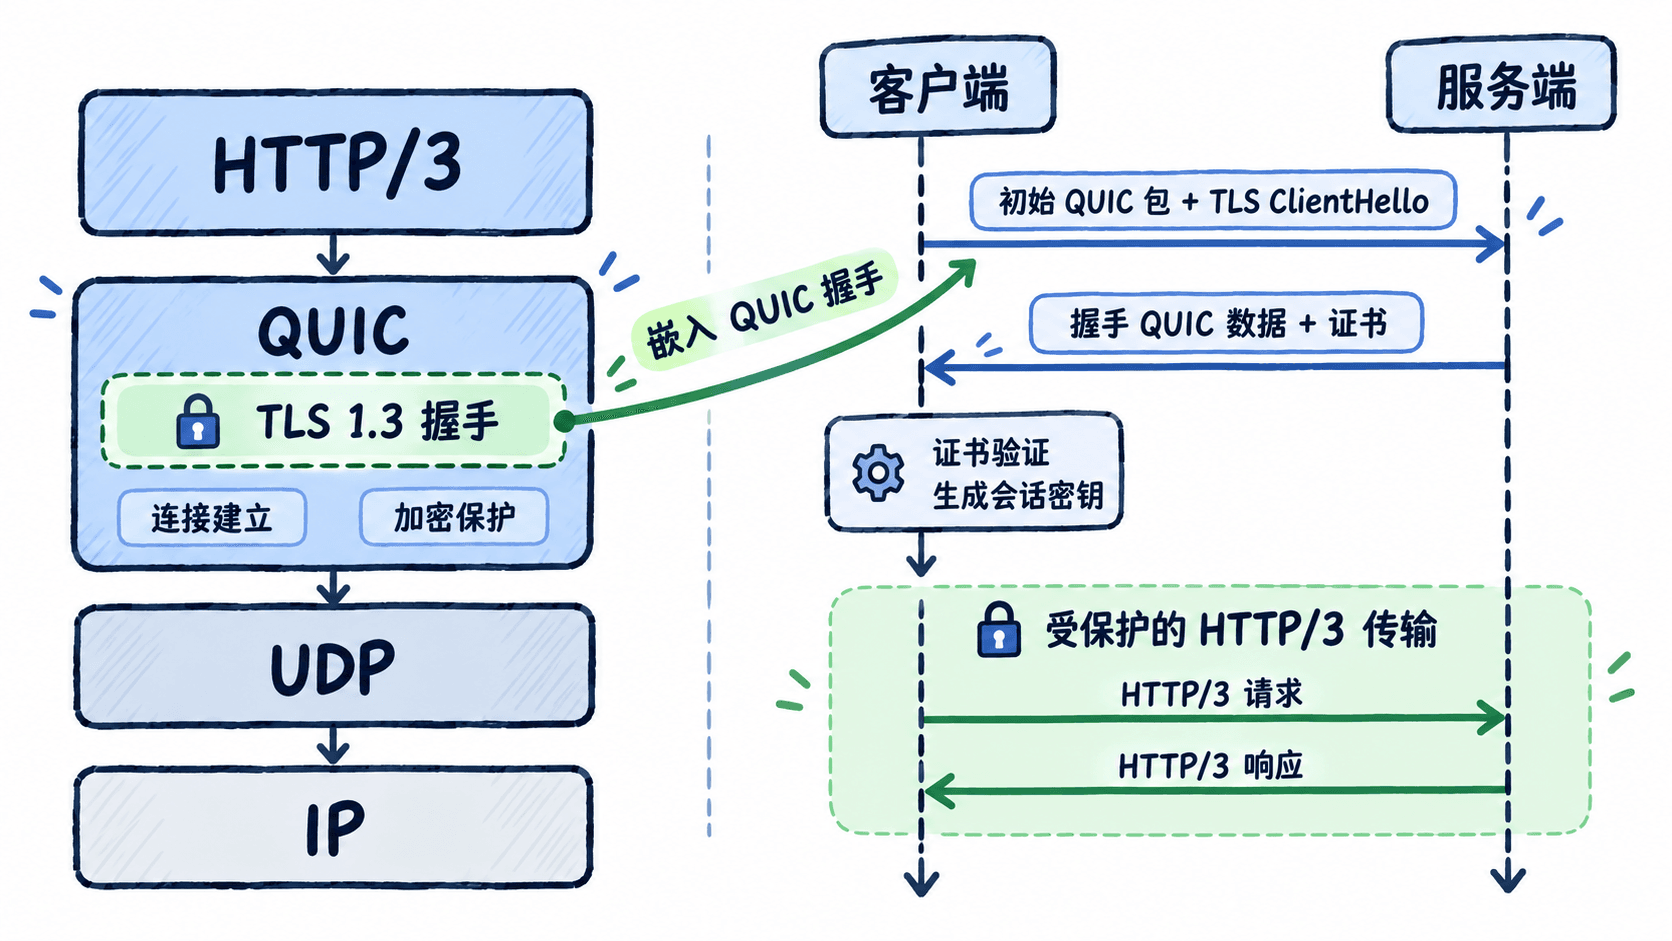
HTTP/3 不是在 TCP 上再套一层 TLS,而是运行在 QUIC 之上,而 QUIC 把 TLS 1.3 直接纳入连接建立过程。理解这层关系后,就能知道为什么 HTTP/3 没有明文模式、为什么证书在握手阶段就必须可用,以及服务端配置错误时该先检查哪里。
学习目标
- 说清 HTTP/3、QUIC 与 TLS 1.3 的分层关系
- 理解证书校验与 QUIC 握手为什么同时发生
- 能识别服务端启用 HTTP/3 时最关键的 TLS 配置
TLS 1.3 在 QUIC 里不是可选外壳
传统 HTTPS 常被理解为 HTTP → TLS → TCP:先建立 TCP 连接,再执行 TLS 握手,最后传输 HTTP 数据。HTTP/3 的关系不同,它是 HTTP/3 → QUIC,而 QUIC 自身使用 TLS 1.3 完成加密参数协商和身份认证。
因此,HTTP/3 从建立连接开始就处于受保护的协议流程中。QUIC 不定义“先明文建立连接,再选择是否升级 TLS”的常规工作方式;用于 HTTP/3 的 QUIC v1 握手要求 TLS 1.3,并利用 TLS 握手结果派生后续 QUIC 数据包保护所需的密钥。
证书在握手阶段承担什么作用
TLS 1.3 仍负责服务端身份认证。客户端连接域名时,服务端需要提供与该域名匹配、仍在有效期内且能建立可信链的证书;客户端还会使用 SNI 指明目标主机。证书本身不会“开启 HTTP/3”,但证书校验失败会让 QUIC/TLS 握手失败,自然也就无法进入 HTTP/3 请求阶段。
这也是排查时容易混淆的地方:UDP 端口已经放通,并不代表 HTTP/3 一定可用。还要同时确认服务端确实启用了 QUIC/HTTP/3、证书与私钥可读且匹配、域名正确,并且 TLS 能满足 QUIC 的要求。
用 NGINX 配置看清组合关系
下面是一个最小化的片段示例,用来突出 QUIC 监听、证书和 TLS 版本之间的关系。它依赖启用了 ngx_http_v3_module 的 NGINX,并假设证书文件已经存在。
server {
    listen 443 quic reuseport;
    listen 443 ssl;

    server_name h3.example.com;

    ssl_certificate     /etc/nginx/certs/fullchain.pem;
    ssl_certificate_key /etc/nginx/certs/privkey.pem;
    ssl_protocols       TLSv1.3;

    add_header Alt-Svc 'h3=":443"; ma=86400' always;

    location / {
        return 204;
    }
}
这段配置的关键不是“写了 TLSv1.3 才把 HTTP/3 变安全”,而是把 QUIC 所要求的 TLS 1.3 条件显式写出来。listen 443 quic reuseport 负责 UDP 上的 QUIC 监听,证书和私钥用于握手身份认证,Alt-Svc 用来向支持的客户端声明 HTTP/3 服务入口。
先用 NGINX 的配置测试检查语法:
nginx -t预期输出中应出现类似以下两行,实际配置路径可能不同:
nginx: the configuration file <PATH> syntax is ok
nginx: configuration file <PATH> test is successful
语法通过后,再确认 UDP 443 已放通,并使用支持 HTTP/3 的客户端发起请求。实际生产环境如果还要兼容基于 TCP 的 HTTPS,可根据兼容目标保留 TLS 1.2;这不改变 QUIC 路径必须使用 TLS 1.3 的事实。
为什么不能把 TLS 1.2 换进来
原因不只是“版本更高”。QUIC 的密钥阶段、握手数据承载方式和数据包保护机制都按 TLS 1.3 的握手模型设计。TLS 握手消息由 QUIC 的 CRYPTO 帧承载,TLS 提供认证和密钥协商,QUIC 则负责对不同加密级别的数据包应用这些密钥。
所以,HTTP/3、QUIC 与 TLS 1.3 是一套共同设计的组合:HTTP/3 负责 HTTP 语义,QUIC 负责多路流、可靠传输和连接管理,TLS 1.3 负责认证与密钥协商。证书或 TLS 配置有问题时,连接会在 HTTP/3 请求真正开始之前失败。