
HTTP 与 Web 标准 / 系统课时
怎样从抓包反推故障层级
怎样从抓包反推故障层级
抓包的价值不是看到更多数据包,而是找到第一个偏离正常协议过程的证据。本节建立从 DNS、TCP、TLS 到 HTTP/2 和 QUIC 的固定分析顺序,通过“最后一个正常事件”判断请求究竟卡在解析、建连、加密协商还是应用协议层。
学习目标
- 建立从低层到高层阅读抓包的固定顺序
- 识别 DNS、TCP、TLS、HTTP/2 与 QUIC 的关键异常证据
- 根据最后一个正常协议事件推断优先排查的故障边界
先分层过滤关键数据包
面对几千甚至几十万帧数据时,不应该从第一帧开始逐条阅读。更高效的方法是先确认名称解析,再观察 TCP 或 QUIC 建连,然后检查 TLS,最后进入 HTTP/2 帧或 HTTP/3 所依赖的 QUIC 会话。
下面使用 tshark 从已有的 capture.pcapng 中筛选 DNS、TCP 建连或重传、TLS 握手、HTTP/2 和 QUIC 相关数据包。命令不会修改原抓包文件。
tshark -r capture.pcapng \
  -Y 'dns || tcp.flags.syn == 1 || tcp.flags.reset == 1 || tcp.analysis.retransmission || tls.handshake || http2 || quic'
预期输出:终端会按抓包时间输出符合过滤条件的数据包摘要。实际帧号、IP、端口、时间和协议内容取决于抓包文件。
<FRAME>  <TIME>  <CLIENT_IP>  → <DNS_IP>     DNS    Standard query ...
<FRAME>  <TIME>  <CLIENT_IP>  → <SERVER_IP>  TCP    <CLIENT_PORT> → 443 [SYN]
<FRAME>  <TIME>  <CLIENT_IP>  → <SERVER_IP>  TLS    Client Hello
<FRAME>  <TIME>  <CLIENT_IP>  → <SERVER_IP>  HTTP2  HEADERS ...
如果同时存在 IPv4、IPv6、代理或自动重试,抓包里可能出现多组地址和连接。分析前要先锁定目标会话,否则很容易把不同连接上的事件错误地拼成一条时间线。
找到最后一个正常协议事件
抓包定位最实用的思路是先问“哪一步最后明确成功”,再看下一阶段是否缺失、反复重传或主动终止。这样可以快速确定故障边界,而不是因为最终现象是 HTTP 超时就直接跳到应用层。
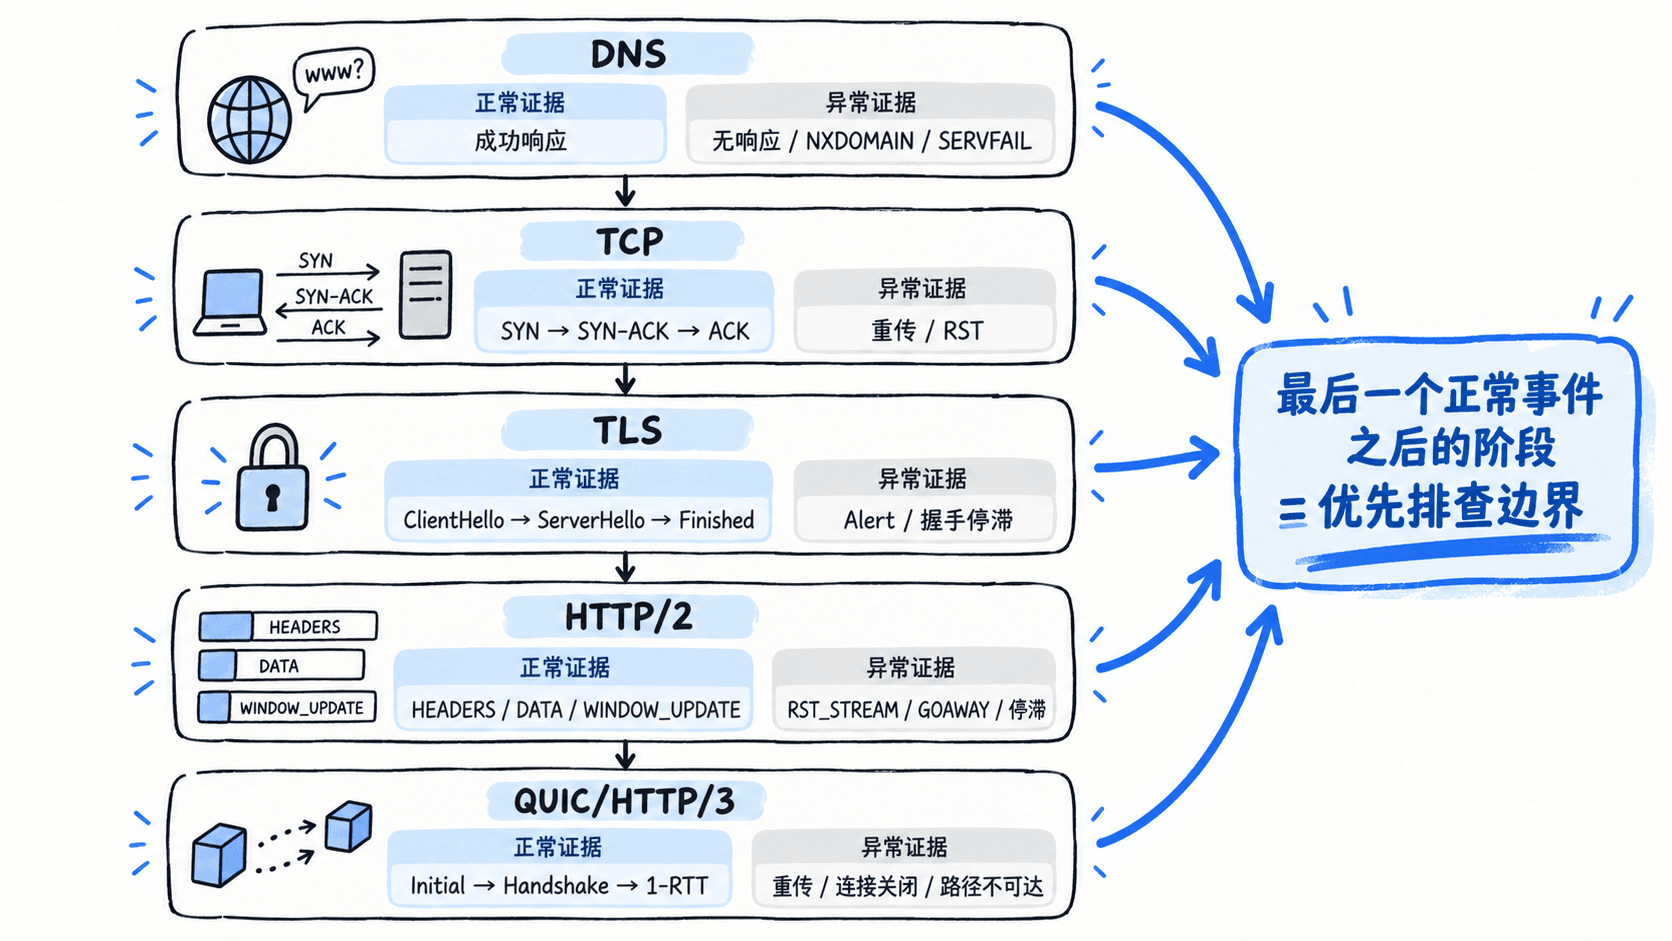
例如,DNS 已经返回目标地址,但客户端连续发送 SYN 都没有 SYN-ACK,就应优先检查 TCP 路径、防火墙或服务端监听。如果 TCP 三次握手已经完成,而 TLS 只看到 ClientHello,却一直没有后续服务端握手消息,则排查边界已经移动到 TLS 终止点及其前后的网络路径。
对 QUIC 和 HTTP/3 也遵循相同原则,只是传输层不再使用 TCP。若客户端反复发送 QUIC Initial,却始终不能推进握手,应先检查 UDP 443、NAT、防火墙、负载均衡和服务端 QUIC 监听,而不是直接分析 HTTP/3 业务逻辑。
识别各层的关键证据
DNS 层首先检查查询是否真正发出、响应是否返回、地址是否符合预期,以及是否出现 NXDOMAIN、SERVFAIL 或重复查询。DNS 已经正确完成后,再继续观察返回地址上的连接,可以避免把解析故障和连接故障混在一起。
TCP 层重点关注 SYN、SYN-ACK、ACK、RST、重传和窗口状态。客户端连续重发 SYN 而收不到回应,与收到明确的 RST 含义完全不同:前者更像报文没有成功往返,后者说明某个节点主动拒绝或关闭了连接。一次偶发重传本身不足以证明链路故障,还要结合后续是否恢复。
TLS 层关注 ClientHello、ServerHello、握手完成消息以及 Alert。如果握手已经完整结束,就不应继续把所有请求超时归咎于证书或密码套件;如果出现 TLS Alert,则需要结合发生方向和握手阶段判断是客户端还是服务端主动终止。
HTTP/2 层主要观察 HEADERS、DATA、WINDOW_UPDATE、RST_STREAM 和 GOAWAY。请求 HEADERS 已经发出、TCP 连接仍然健康,却迟迟没有响应 HEADERS,说明故障范围已经缩小到代理转发、应用处理或其上游依赖。若出现 RST_STREAM 或 GOAWAY,则需要继续结合其中的错误码和出现时机判断原因。
QUIC 层需要区分 Initial、Handshake 和 1-RTT 等阶段,并观察丢包恢复、连接关闭和路径变化。HTTP/3 的业务内容通常受到加密保护,如果没有可用于解密的密钥材料,就不能因为抓包中看不到请求头而断言应用没有发送请求。
同时观察时间和报文方向
单个数据包很少能够独立证明根因,更重要的是谁先发送、另一侧是否回应、多久以后发生重试。例如客户端反复发送 SYN 且服务端方向没有任何响应,与服务端马上返回 RST 是完全不同的故障证据;TLS ClientHello 重传和收到 TLS Alert 也不能归为同一原因。
抓包位置同样会影响结论。在客户端抓包看到请求已经发出,而服务端抓包完全看不到对应流量,问题通常位于两者之间。如果客户端和服务端都能看到同一数据,而应用日志仍没有请求,则应继续检查 TLS 终止、反向代理、本机协议栈之后的处理链。
把观察事实写成可验证结论
好的抓包结论应明确区分事实和推断,例如:“DNS 返回正确地址,TCP 三次握手完成,TLS 握手已经结束,HTTP/2 请求 HEADERS 已发出,但随后 15 秒没有响应 HEADERS,期间没有明显 TCP 重传,因此优先检查代理转发和应用处理。”
这种写法比“抓包基本正常”更有价值,因为它准确指出最后一个已验证的正常阶段和下一处异常边界。后续再把这个边界与代理日志、应用 trace 和上游监控对齐,就能从网络证据逐步收敛到真正的故障层级。