
HTTP 与 Web 标准 / 系统课时
0-RTT 提速时要注意什么
0-RTT 提速时要注意什么
QUIC 与 TLS 1.3 可以在会话恢复时使用 0-RTT,让客户端在新的握手完成前就发送“早期数据”。它确实能减少一次往返等待,但代价是这些请求可能被重放,因此是否启用 0-RTT,首先是业务安全判断,其次才是性能优化。
学习目标
- 理解 0-RTT 的启用条件和它节省的等待时间
- 识别早期数据为什么存在重放风险
- 能判断哪些 HTTP 请求适合进入 0-RTT,哪些必须等待握手完成
0-RTT 不是第一次访问就能用
客户端通常必须先成功连接过服务器,拿到可用于会话恢复的信息,后续再次连接时才有机会发送 0-RTT 数据。服务器还可以拒绝早期数据,此时客户端必须在正常握手完成后重新发送允许重试的请求。
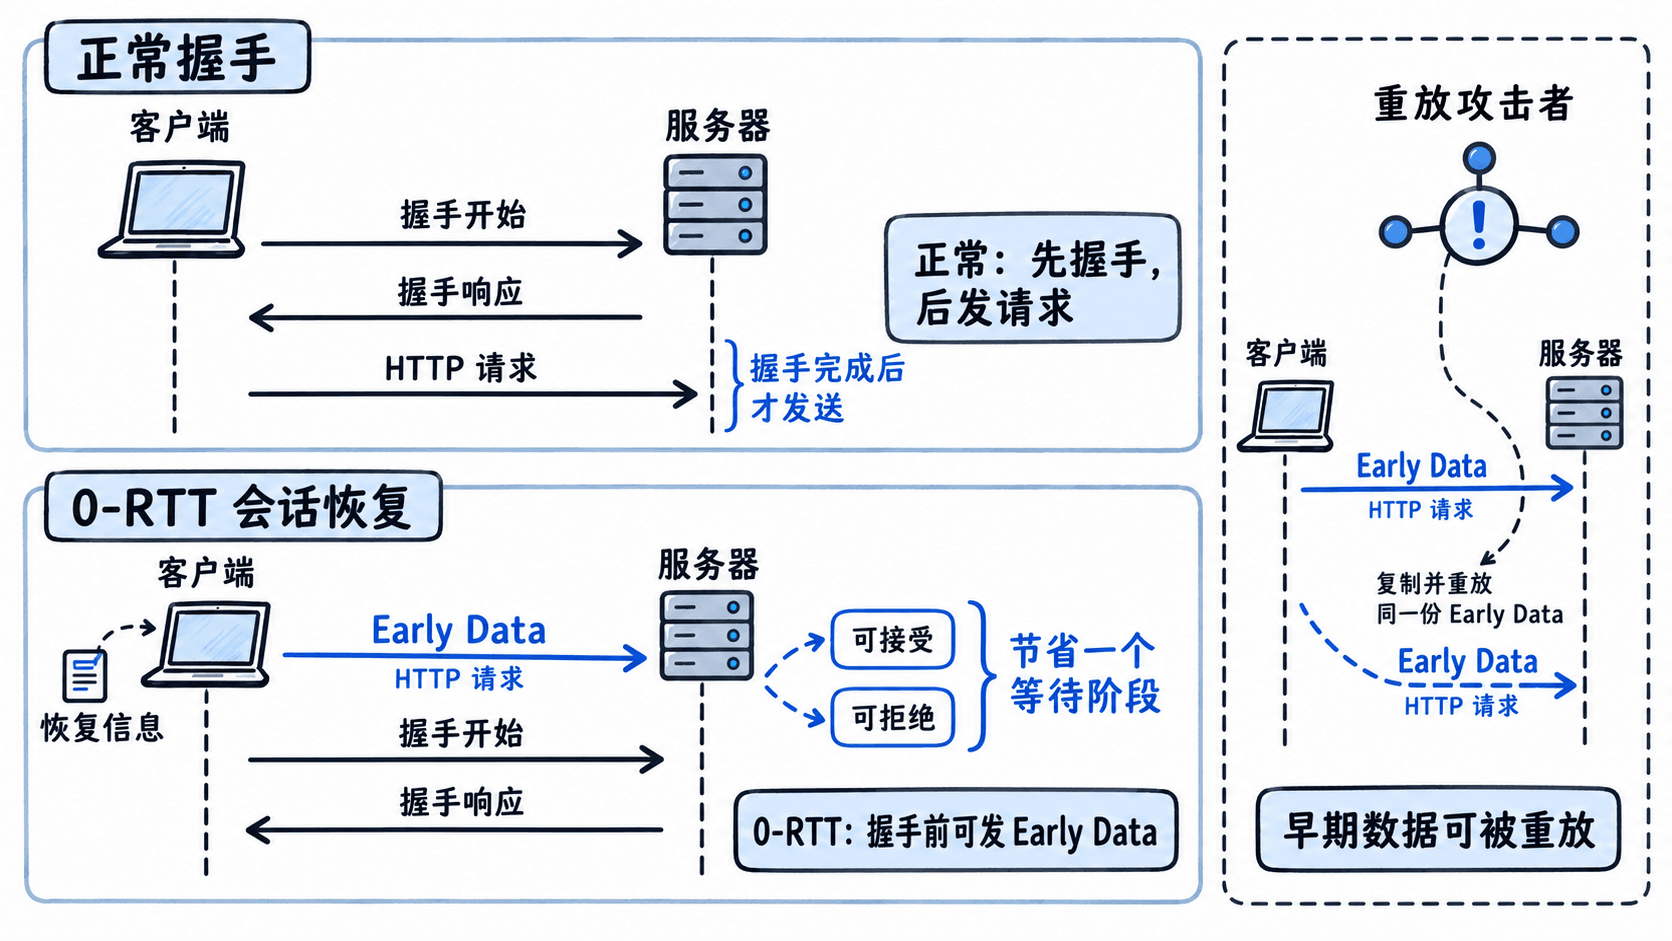
0-RTT 节省的是“应用数据等待握手完成”的时间,不意味着完全没有握手,也不意味着所有请求都会被服务器接受。它适合对首个请求延迟敏感、并且请求语义能够安全重复执行的场景。
重放风险到底是什么
攻击者如果截获一份合法早期数据,可能把它再次发送给服务器。服务器即使无法解密和篡改内容,也可能把这份合法数据当成新的早期请求处理。对于“查询首页”这类读操作,重复执行通常问题不大;对于“创建订单”“转账”“发送验证码”这类有副作用操作,重复执行就可能造成实际损失。
因此不能只看 HTTP 方法名。一个表面上的 GET 如果会记录一次性状态、扣减额度或触发业务动作,同样不适合 0-RTT;一个设计了严格幂等键和去重机制的写请求,风险会降低,但仍要结合服务器的反重放策略评估。
哪些请求更适合早期数据
判断时可以先问三个问题:重复执行是否改变业务状态;请求是否依赖一次性令牌、余额、库存或限额;服务器能否可靠识别并拒绝重复请求。
| 请求类型 | 0-RTT 倾向 | 原因 |
|---|---|---|
| 静态资源、公开页面查询 | 通常适合 | 重复获取不会改变服务端状态 |
| 纯读取的个人资料查询 | 谨慎可用 | 语义可重复,但还要考虑鉴权与隐私策略 |
| 创建订单、支付、转账 | 不适合 | 重放可能产生重复业务动作 |
| 发送验证码、邮件、推送 | 不适合 | 重放会重复触发外部副作用 |
| 消耗一次性令牌的请求 | 不适合 | 早期数据被重放会破坏一次性语义 |
服务器拒绝 0-RTT 时怎么办
客户端必须把“0-RTT 被拒绝”视为正常分支,而不是网络错误。只有确认请求可以安全重复发送时,才能在握手完成后自动重发;对不可重放的操作,应等待 1-RTT 握手完成后再发送。
部署时还要注意多节点和边缘网络。如果不同节点之间的反重放状态不共享,单个节点看似安全的检查可能无法阻止请求在其他节点再次执行。因此生产环境通常需要把 TLS 层的反重放策略与应用层幂等设计一起考虑。
0-RTT 的正确使用方式不是“所有请求都提前发”,而是只把可安全重放的请求放进早期数据路径。性能收益来自少等一次往返,而安全边界来自你是否能接受同一请求被执行不止一次。