
HTTP 与 Web 标准 / 系统课时
一次 QUIC 握手包含哪些阶段
一次 QUIC 握手包含哪些阶段
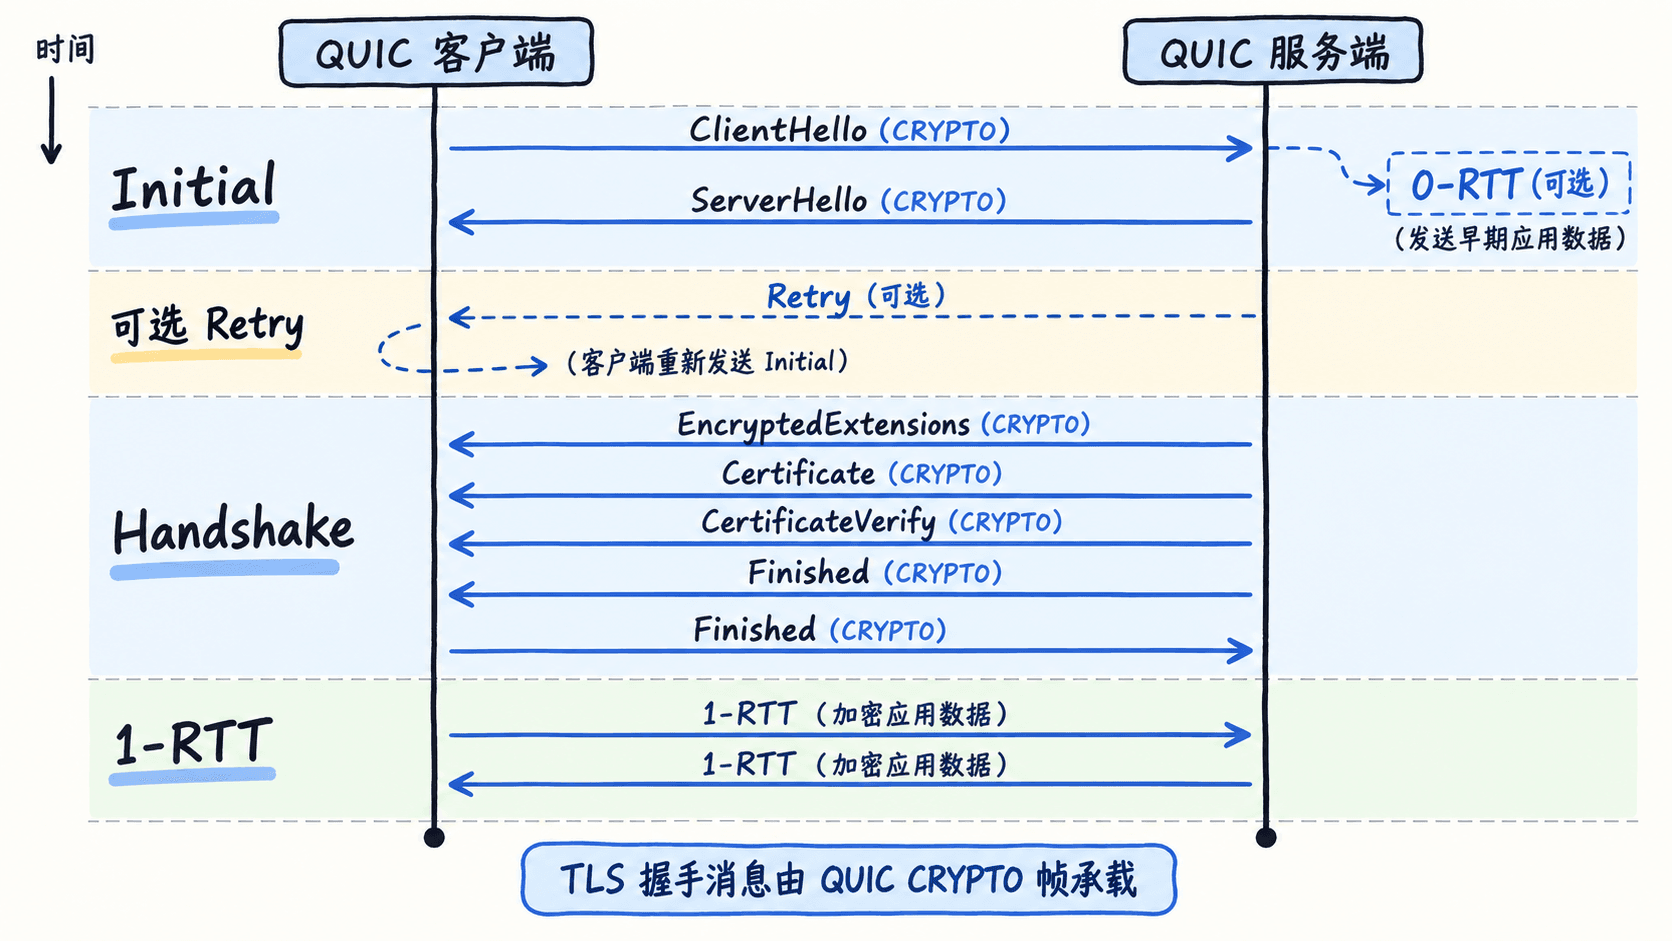
QUIC 把传输层连接建立与 TLS 1.3 握手合并在同一条 UDP 会话中。理解一次完整握手时,重点不是死记固定“几包”,而是看清 Initial、Handshake、1-RTT 三个加密级别分别承载什么,以及什么时候开始获得可用的应用数据密钥。
学习目标
- 说清 QUIC 与 TLS 1.3 在握手中的分工关系。
- 能按 Initial、Handshake、1-RTT 识别关键阶段和典型帧。
- 理解 Retry、0-RTT 为什么是可选分支,而不是每次握手都出现。
QUIC 与 TLS 1.3 是怎样配合的
QUIC 负责连接标识、丢包恢复、拥塞控制和数据流传输,TLS 1.3 负责身份认证与密钥协商。与基于 TCP 的 TLS 不同,QUIC 不再把 TLS 记录封装进一条可靠字节流,而是把 TLS 握手消息放进 QUIC 的 CRYPTO 帧,并按照不同加密级别发送。
客户端首先发送 Initial 数据包,其中通常包含 TLS ClientHello。服务端根据握手进展返回 Initial 和 Handshake 数据包;TLS 产生新的握手密钥后,后续握手消息就进入 Handshake 加密级别。双方完成认证并得到应用流量密钥后,才进入稳定的 1-RTT 通信。
Initial 阶段解决什么问题
Initial 阶段的目标是让双方在还没有共享机密时,能够交换建立 TLS 会话所需的最早消息。Initial 包并不是明文裸传;它使用由版本和客户端最初选择的目标 Connection ID 推导出的 Initial 密钥进行保护,但这些密钥是可由观察者计算出的,因此不能把 Initial 保护等同于真正的会话机密性。
在这个阶段,最值得识别的是 CRYPTO 帧中的 ClientHello。服务端如果接受连接,就继续握手;如果部署要求先验证客户端地址,也可能返回 Retry,让客户端携带令牌重新发送 Initial。Retry 是抗地址伪造和放大攻击的一种机制,不是 QUIC 握手的必经步骤。
Handshake 阶段完成认证与密钥推进
服务端处理 ClientHello 后,TLS 1.3 会继续协商密码套件和密钥材料,并发送证书相关消息与 Finished。这些握手字节由 QUIC 的 CRYPTO 帧承载,不经过 TLS record layer。随着 TLS 状态推进,双方会从 Initial 密钥切换到 Handshake 密钥。
客户端验证服务端身份并处理 Finished 后,也会发送自己的 Finished。到这一阶段,双方已经具备生成 1-RTT 应用流量密钥的条件。QUIC 还会通过 ACK、丢包恢复等传输机制确保握手数据可靠到达,因此应用不需要自己给握手消息做重传。
1-RTT 何时开始,0-RTT 又在哪里
1-RTT 表示双方已经基于完整握手获得应用流量密钥,可以传输常规 QUIC STREAM 数据。它不等于“网络只发生一次往返”,而是指使用经过一次完整握手建立出的 1-RTT 密钥空间。
0-RTT 只可能出现在客户端恢复之前建立过的会话时。客户端可以在握手尚未完全结束前发送早期应用数据,以降低重复连接的延迟,但服务端可以拒绝这些数据,而且 0-RTT 存在重放风险。因此只有具备幂等语义、能够承受重放的请求才适合进入 0-RTT。
抓包时应该看哪些关键线索
实际分析 QUIC 握手时,可以按以下顺序定位:
- 先找到客户端发出的 Initial,确认其中存在
CRYPTO帧并承载ClientHello。 - 查看服务端是否直接继续握手,还是先返回 Retry。
- 继续跟踪 Initial 与 Handshake 数据包,观察 TLS 握手消息从早期协商推进到双方
Finished。 - 最后确认连接开始稳定出现 1-RTT 数据包,并出现应用层
STREAM数据。
这样判断比记忆固定包序列更可靠。QUIC 握手的核心脉络可以概括为:Initial 负责启动 TLS,Handshake 负责完成认证和密钥推进,1-RTT 负责承载稳定的应用流量,而 Retry 与 0-RTT 都只是条件满足时才出现的分支。