
HTTP 与 Web 标准 / 系统课时
为什么 UDP 443 在公网会失效
为什么 UDP 443 在公网会失效
HTTP/3 基于 QUIC,常用 UDP 443。即使 TCP 443 完全正常,只要路径中的安全组、防火墙、负载均衡或运营网络丢弃 UDP 443,HTTP/3 就可能失败并回退到 HTTP/2。本课按从服务端到公网路径的顺序定位这类问题。
学习目标
- 识别 UDP 443 可能被阻断的主要层级
- 能按监听、入口规则、链路抓包的顺序定位故障
- 区分 HTTP/3 不可达与浏览器正常回退行为
UDP 443 会在哪些位置被拦住
TCP 443 和 UDP 443 是两套独立的传输协议规则。云安全组只放行 TCP 443,并不等于 UDP 443 也开放;主机防火墙、边界防火墙、负载均衡器和 NAT 设备也可能分别对 UDP 做限制。
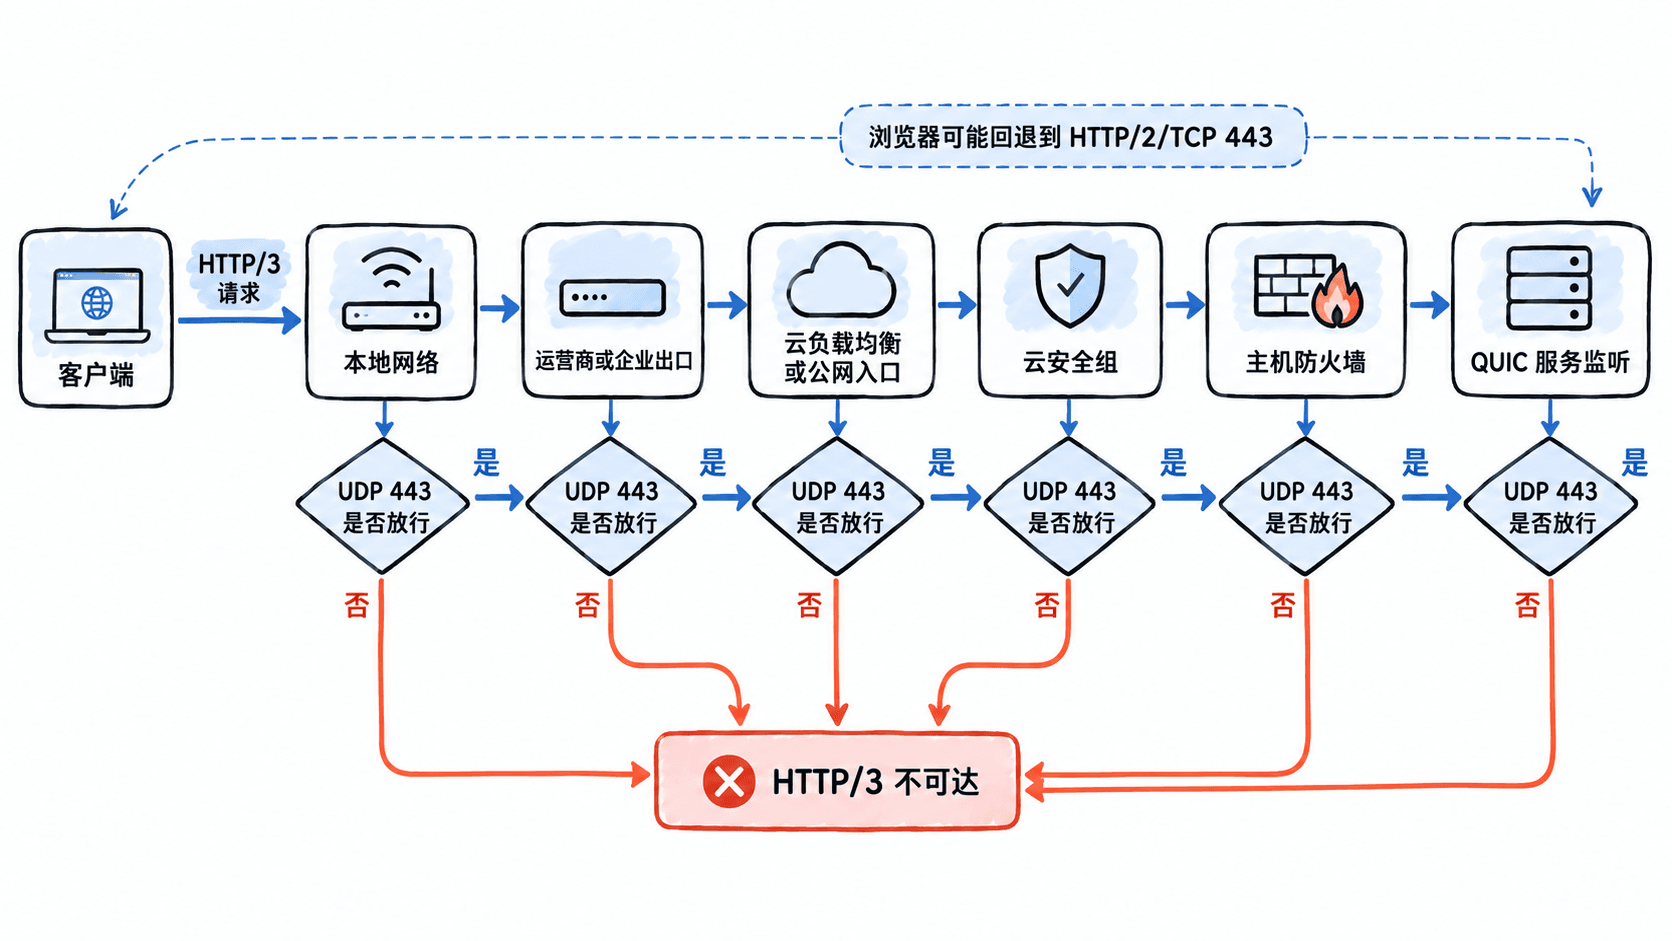
还有一类情况不是“被拦截”,而是入口组件根本不支持 QUIC/UDP 转发。例如只接收 TCP 的七层代理即使开放了端口,也无法替代真正的 HTTP/3 终止或 UDP 转发能力。
先确认服务端真的在监听 UDP 443
在 Linux 服务端先检查是否存在 UDP 443 监听。若没有监听,继续排查公网规则没有意义。
sudo ss -lunp | grep ':443 '预期结果应至少出现一个 UDP 监听项,进程名、PID 和绑定地址会因环境不同而变化:
UNCONN 0 0 <LISTEN_ADDRESS>:443 0.0.0.0:* users:(("<PROCESS>",pid=<PID>,fd=<ID>))如果没有任何输出,应先检查 HTTP/3 服务是否启用、是否绑定了正确地址和端口。若只监听在 127.0.0.1:443,公网请求同样无法直接到达。
再检查入口规则和中间设备
确认监听后,从离服务端最近的层级向外检查:主机防火墙是否允许 UDP 443,云安全组或网络 ACL 是否允许 UDP 443,负载均衡或公网入口是否支持 QUIC 或 UDP 转发。每一层都要明确检查“协议=UDP”,不能只看到端口号 443 就认为已经开放。
企业网、校园网、酒店 Wi-Fi 或部分运营网络还可能对 UDP 进行限速、超时或直接封锁。此时同一服务在手机热点可用、在某个固定网络不可用,是很有价值的对照信号。
用抓包判断数据停在哪一侧
服务端抓包可以把“客户端没发”“公网没送到”“服务端收到但没回”区分开。先启动抓包,再从外部网络发起一次 HTTP/3 请求:
sudo tcpdump -ni any 'udp port 443' -c 6预期输出(双向通信正常时)会同时出现客户端到服务端以及服务端到客户端的 UDP 报文,地址、端口、长度和时间均为动态值:
<TIME> IP <CLIENT_IP>.<CLIENT_PORT> > <SERVER_IP>.443: UDP, length <N>
<TIME> IP <SERVER_IP>.443 > <CLIENT_IP>.<CLIENT_PORT>: UDP, length <N>
服务端完全看不到入站包,优先检查云入口、运营网络和客户端侧策略;只能看到入站、没有任何出站响应,则继续检查 QUIC 服务、主机防火墙和返回路径。抓包看到双向 UDP 并不等于 HTTP/3 一定成功,但它能证明基础网络路径已经打通。
设计兼容策略
公网环境不能假设 UDP 443 永远可用。实际部署应同时保留 TCP 443 上的 HTTP/2 或 HTTP/1.1,使客户端在 QUIC 不可达时仍能完成请求。浏览器能够回退并不代表 HTTP/3 配置正确,因此性能验证和故障排查时要单独确认 HTTP/3 是否真正建立。
最有效的排查顺序是:先看 UDP 443 是否监听,再看云与主机规则,再用服务端抓包确认报文是否到达,最后才分析 QUIC 握手和应用层行为。这样可以避免在网络尚未打通时反复调整 HTTP/3 参数。