
HTTP 与 Web 标准 / 系统课时
反向代理怎样转发 HTTP/2
反向代理怎样转发 HTTP/2
反向代理并不是把一条 HTTP/2 连接原样“穿透”到后端。更常见的做法是代理终止客户端连接,读取请求后再用另一条独立连接访问上游。本课把两段协议拆开看,并用 Nginx 示例验证代理层发生的协议转换。
学习目标
- 区分客户端到代理与代理到上游的协议版本
- 理解代理终止 HTTP/2 后哪些连接级信息不会继续传递
- 能通过配置和请求验证定位协议转换差异
HTTP/2 在代理处是分段连接
客户端与代理、代理与上游是两个独立的传输连接。前一段可以协商为 HTTP/2,后一段完全可以使用 HTTP/1.1;因此“站点支持 HTTP/2”只说明客户端到入口这一跳,不代表上游也在使用 HTTP/2。
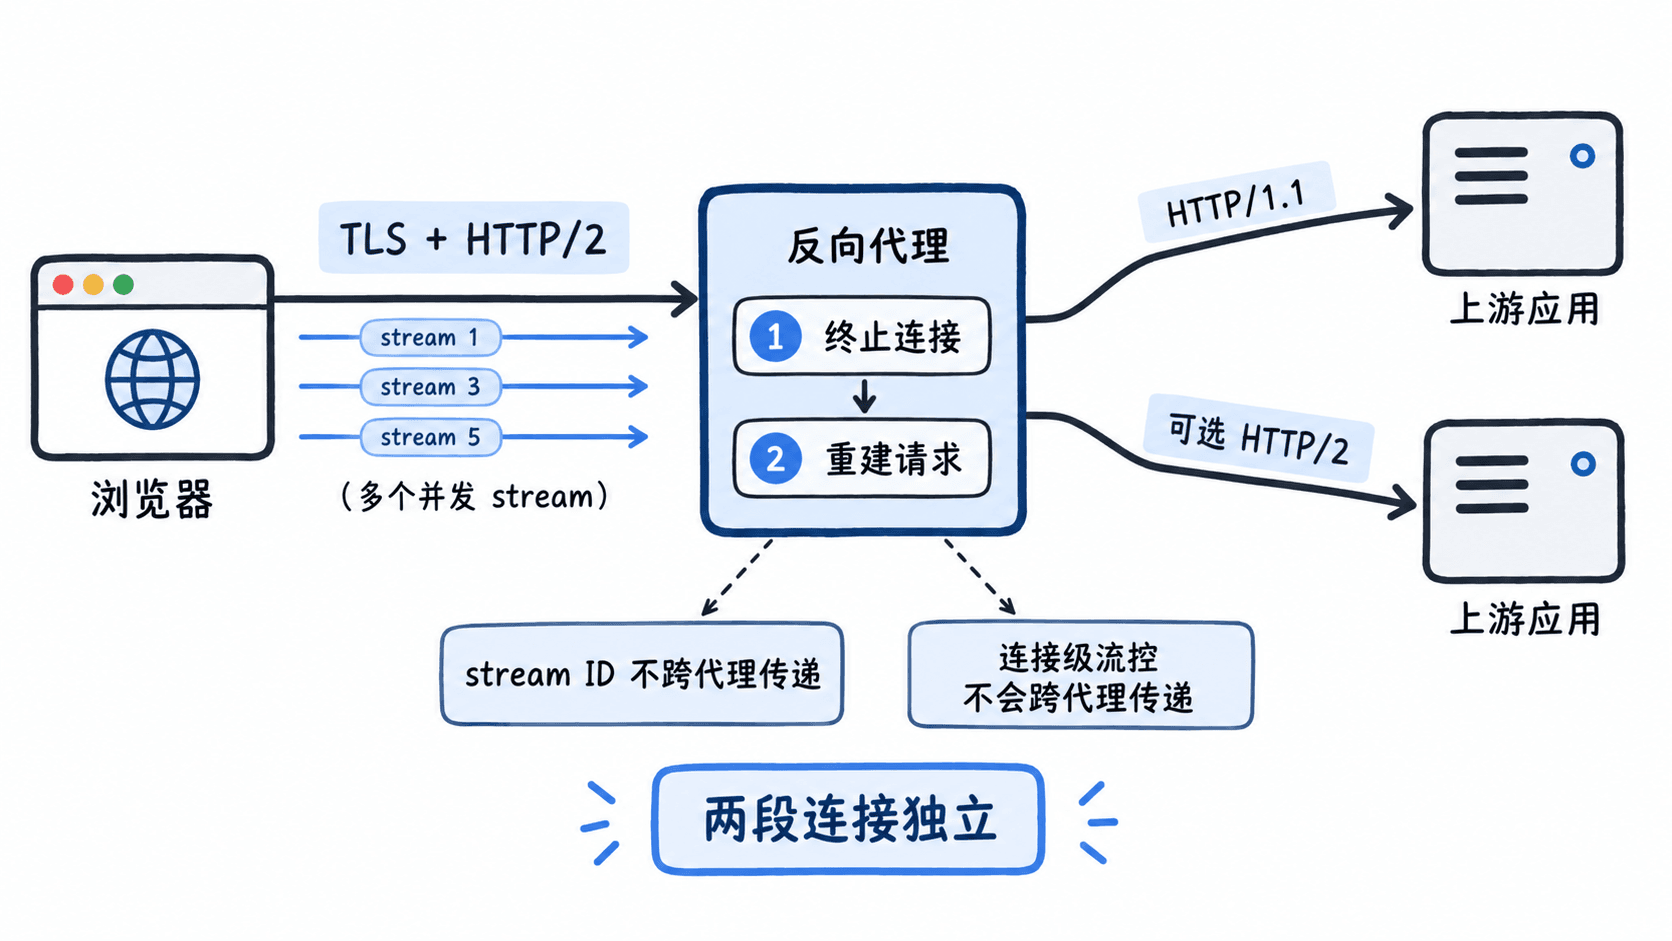
代理会保留 HTTP 方法、路径、请求头和请求体等 HTTP 语义,但 HTTP/2 的 stream ID、连接级流控窗口、HPACK 压缩状态属于前一条连接,不会作为“原始连接状态”交给后端。后端看到的是代理重新发起的一次请求。
常见协议组合
最常见的是“客户端 HTTP/2,代理到上游 HTTP/1.1”。这样既能让公网入口获得多路复用,又兼容大量只提供 HTTP/1.1 服务的应用。某些代理和上游协议支持 HTTP/2,但是否启用取决于具体代理能力、上游类型和配置,不能仅凭客户端协商结果推断。
对于 gRPC 这类依赖 HTTP/2 语义的协议,还要使用代理产品对应的 gRPC 或 HTTP/2 上游能力;不能把普通 HTTP/1.1 反代配置直接当作等价替代。
配置与验证
下面是一个典型 Nginx 片段:客户端入口启用 HTTP/2,而普通 HTTP 上游明确使用 HTTP/1.1。片段示例依赖已有的 http、证书和上游地址配置。
upstream app_backend {
    server 127.0.0.1:8080;
}

server {
    listen 443 ssl;
    http2 on;

    ssl_certificate <PATH>;
    ssl_certificate_key <PATH>;

    location / {
        proxy_pass http://app_backend;
        proxy_http_version 1.1;
        proxy_set_header Host $host;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
这段配置生效后,浏览器到 Nginx 可以协商 HTTP/2,而 Nginx 到 app_backend 使用 HTTP/1.1。先检查配置语法:
nginx -t -c '<PATH>'预期输出中应出现类似结果,实际配置路径可能不同:
nginx: the configuration file <PATH> syntax is ok
nginx: configuration file <PATH> test is successful
再从客户端确认入口协议:
curl -sS -o /dev/null -w 'edge_http=%{http_version}\n' --http2 'https://<HOST>/'预期输出:
edge_http=2这个结果只证明客户端到代理这一跳是 HTTP/2。若要确认代理到上游的协议,应查看上游服务自己的访问日志或协议观测信息,而不是把入口的 curl 结果当作端到端结论。
定位协议转换带来的差异
排查时按“分两跳验证”的顺序处理:先确认客户端到代理是否协商到预期版本,再确认代理配置和上游实际接收的协议。这样能快速区分问题发生在 TLS/ALPN、代理转换,还是上游服务本身。
协议转换最容易影响连接复用、头部处理、超时和流式传输。遇到“客户端显示 HTTP/2,但后端日志仍是 HTTP/1.1”并不矛盾;这恰好说明反向代理在两段连接之间完成了协议终止与重建。