
HTTP 与 Web 标准 / 系统课时
TCP 哪些问题推动了 QUIC
TCP 哪些问题推动了 QUIC
HTTP/2 已经能在一条连接里并发多个流,但底层仍受 TCP 的连接建立、四元组绑定和有序字节流约束。本节从真实网络切换与丢包场景出发,理解 QUIC 为什么要重新设计传输层能力。
学习目标
- 说明 TCP 握手与 TLS 叠加带来的首包延迟来源
- 解释 TCP 四元组与连接迁移困难之间的关系
- 理解 TCP 层队头阻塞为什么会拖慢 HTTP/2 多路复用
建连为什么仍然要等
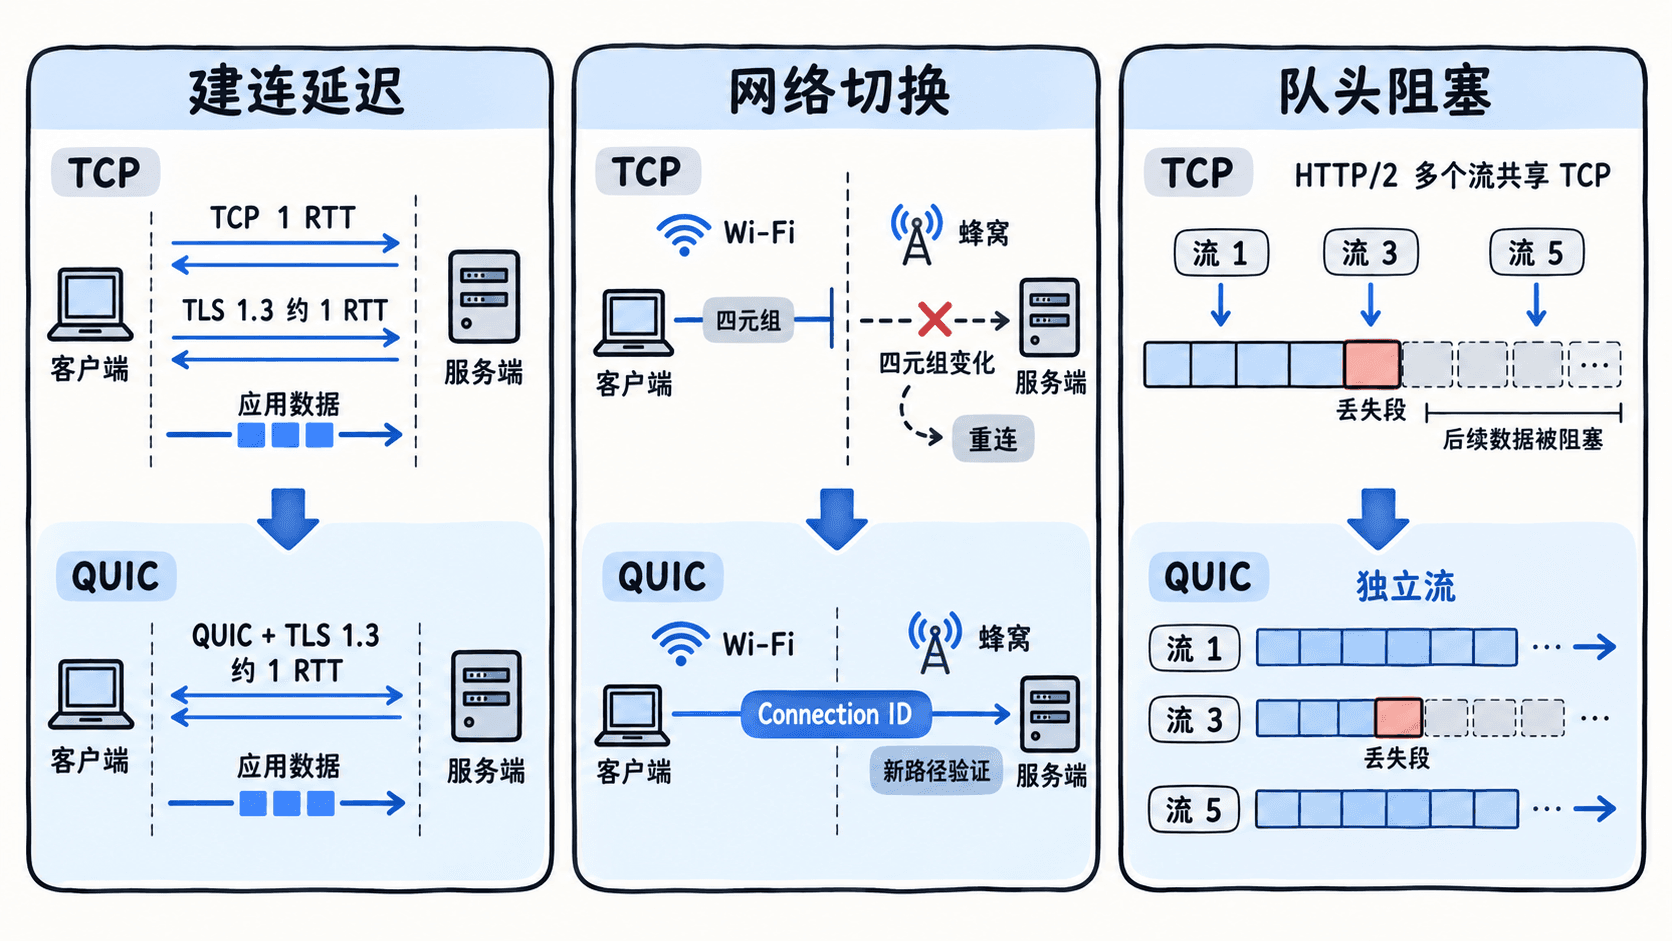
典型 HTTPS over TCP 连接至少先完成 TCP 三次握手,再进行 TLS 握手。以 TLS 1.3 为例,新连接通常要先付出 1 RTT 建立 TCP,再付出约 1 RTT 完成 TLS 1.3 握手,随后才能稳定发送受保护的应用数据。高延迟网络中,这些往返时间会直接放大首个请求的等待。
QUIC 把传输握手和 TLS 1.3 的加密握手合并在同一套协议流程中,新连接通常可以在 1 RTT 内建立安全连接;恢复连接时还可以使用 0-RTT 提前发送部分应用数据,但 0-RTT 存在重放风险,因此只适合可安全重试、无副作用或经过专门防护的请求。
网络切换为什么会让 TCP 连接失效
TCP 连接通常由源 IP、源端口、目标 IP、目标端口这组四元组标识。手机从 Wi-Fi 切换到蜂窝网络时,源 IP 甚至 NAT 映射都可能变化,原来的四元组不再成立,现有 TCP 连接往往只能断开并重新建立。
QUIC 使用连接 ID 识别逻辑连接,使连接身份不再完全绑定某个 IP 与端口组合。路径变化后,端点可以验证新路径并继续使用原有连接状态,因此更适合移动设备、网络切换和 NAT 重绑定场景。
丢一个 TCP 段为什么会卡住多个 HTTP/2 流
TCP 向上层提供的是一条可靠、严格有序的字节流。即使 HTTP/2 把请求拆成多个逻辑流,只要某个 TCP 段丢失,后续已经到达的数据也要等待缺失字节重传完成,应用层才能按顺序继续读取。
这就是 TCP 层的队头阻塞。它与 HTTP/1.1 的应用层队头阻塞不同:HTTP/2 已经解决了请求之间的串行等待,却无法绕过 TCP 自身的有序交付约束。QUIC 把多个应用流放在同一连接中独立排序,一个流发生丢包时,其他流已完整到达的数据仍可继续交付。
这些问题为什么值得重做传输层
握手延迟、连接迁移和 TCP 层队头阻塞都有一个共同点:它们来自 TCP 固有语义,单靠修改 HTTP/2 很难彻底解决。QUIC 因此把安全握手、连接标识、丢包恢复和多流传输整合到新的传输协议中,并把大部分实现放到用户态,以便更快迭代。
理解这三类问题后,可以把 QUIC 看成一次“为现代加密 Web 重新组合传输能力”的设计,而不是简单把 TCP 换成 UDP。它保留可靠传输和拥塞控制,但重新定义连接、流与握手的边界。