
HTTP 与 Web 标准 / 系统课时
HTTP/2 和 HTTP/3 如何做降级
HTTP/2 和 HTTP/3 如何做降级
兼容策略的目标不是“强制所有请求都跑 HTTP/3”,而是让支持 QUIC 的客户端优先获得 h3,在 UDP 不通、协议协商失败或客户端能力不足时,仍能沿 h2、http/1.1 继续访问同一业务地址,并且不需要用户感知协议切换。
学习目标
- 理解 h3、h2、http/1.1 的典型协商与回退路径
- 用
curl验证站点实际使用的 HTTP 版本 - 设计不会因 UDP、ALPN 或客户端能力差异而中断业务的兼容策略
先把协议回退路径设计清楚
HTTP/3 基于 QUIC 和 UDP,HTTP/2、HTTP/1.1 通常基于 TLS over TCP。实际部署中,应同时保留 TCP 443,并在客户端已经获知 h3 能力时优先尝试 QUIC;若 h3 建连失败,客户端可以重新走 TCP,再通过 TLS ALPN 协商 h2 或 http/1.1。
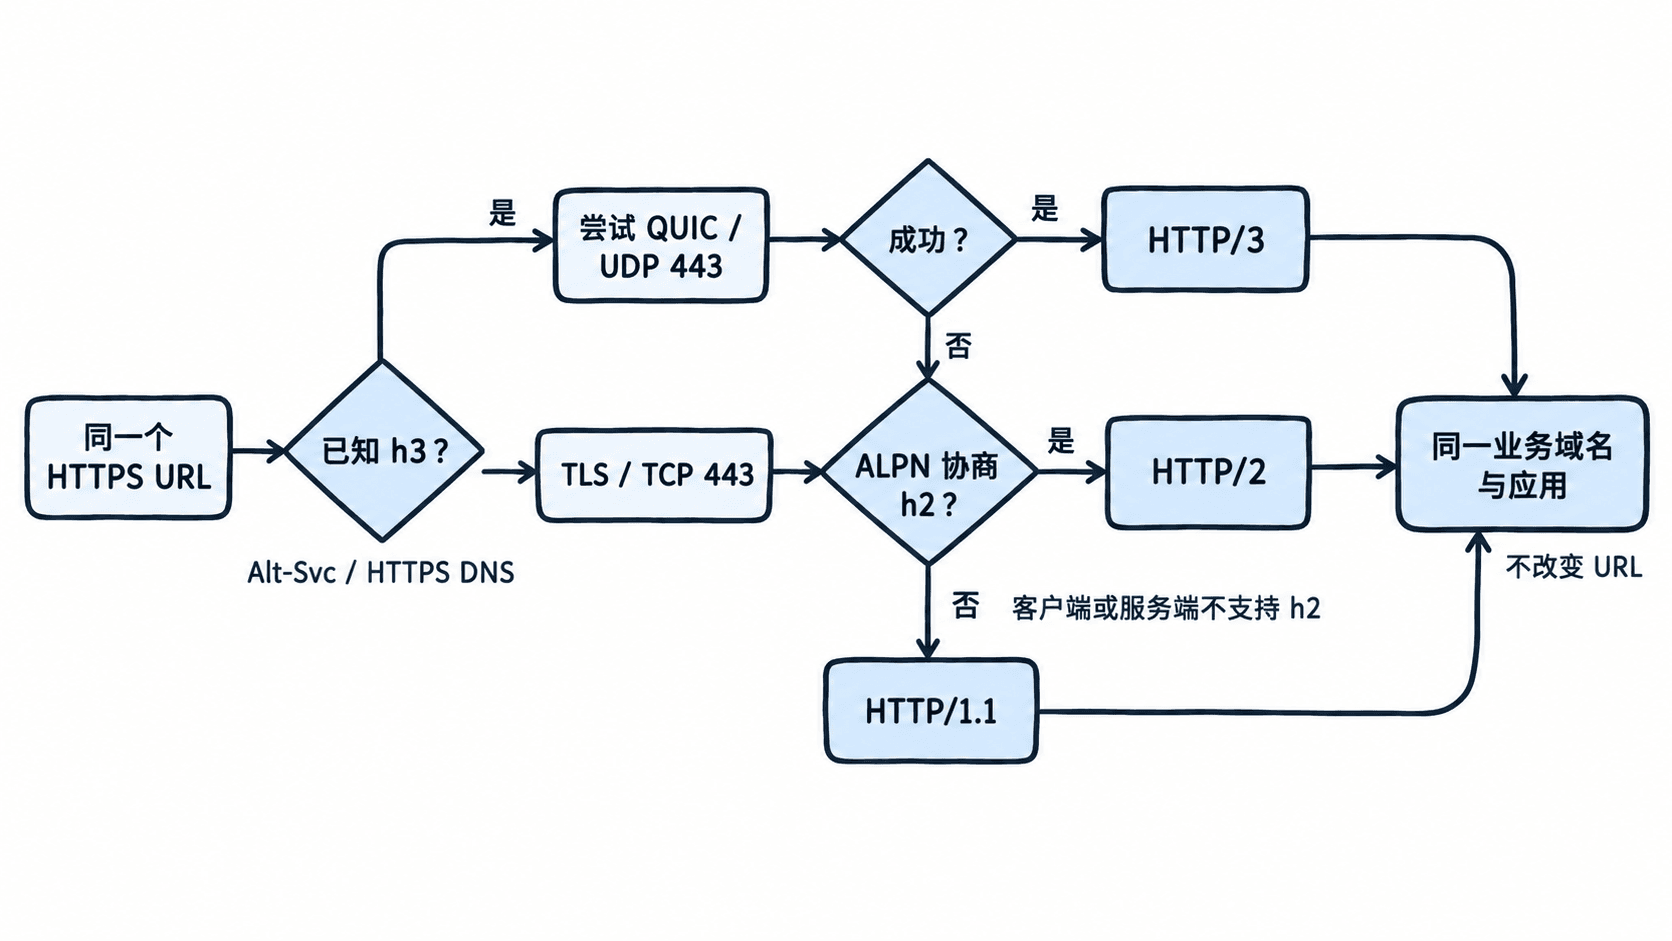
这里的关键是“可达性优先于协议版本”。如果站点只开放 UDP 443、关闭 TCP 443,那么不支持 QUIC、企业网络屏蔽 UDP 或中间设备不兼容时,业务会直接不可达,这不是降级而是断路。
用 curl 验证每一层是否可用
下面用一个待测域名验证 h3、h2 和 http/1.1。执行前把 HOST 改成自己的域名,并确认本机 curl 编译时包含 HTTP/3 支持;--http3 会尝试 HTTP/3,但在失败时允许回到更低版本。
# 改成实际待测域名,并确保本机 curl 支持 HTTP/3。
HOST=www.example.com

# 分别请求 h3、h2 与 http/1.1,观察最终使用的协议版本。
curl -sS -o /dev/null -w 'HTTP/%{http_version}\n' --http3 "https://${HOST}/"
curl -sS -o /dev/null -w 'HTTP/%{http_version}\n' --http2 "https://${HOST}/"
curl -sS -o /dev/null -w 'HTTP/%{http_version}\n' --http1.1 "https://${HOST}/"
预期输出是在服务端同时支持三种协议、且当前网络允许 UDP 443 时分别看到:
HTTP/3
HTTP/2
HTTP/1.1
如果第一条返回 HTTP/2 或 HTTP/1.1,说明 h3 没有成功建立,但业务仍通过更低版本完成访问;这正是兼容路径是否有效的最直接检查。若要确认 h3 是否真的可用,可再用 --http3-only 禁止回退。
# 禁止回退,用来确认 h3 本身是否真的可用。
HOST=www.example.com
curl -sS -o /dev/null -w 'HTTP/%{http_version}\n' --http3-only "https://${HOST}/"
预期输出:
HTTP/3若这里失败而前面的 --http3 仍能返回 HTTP/2,通常说明 HTTP/3 不可用,但 h2 回退正常。失败原因还需要结合客户端是否支持 HTTP/3、站点是否发布 h3 能力以及 UDP 443 是否被拦截继续定位。
不要把协议升级写成业务重定向
HTTP 版本协商应该发生在传输层和连接层,而不是把 /api 重定向到另一个“h3 专用域名”。业务 URL、Cookie 作用域、鉴权和缓存键应尽量保持一致,这样协议切换只影响连接方式,不改变应用语义。
服务端或 CDN 常通过 Alt-Svc 告知客户端同一来源可以使用 h3,例如响应头中的 Alt-Svc: h3=":443"; ma=86400。客户端是否采用该信息由实现决定,因此即使发布 h3,也必须继续保持 h2 或 http/1.1 可访问。
把失败场景变成可验收条件
上线前至少验证三类网络条件:正常网络下能使用 h3;禁止或不可达 UDP 443 时仍能通过 h2;关闭 h2 能力的旧客户端仍可走 http/1.1。若站点前面还有 CDN,还要分别确认“客户端到边缘”和“边缘到源站”的协议,因为前端使用 h3 并不代表 CDN 回源也使用 h3。
一个可接受的降级策略应满足:任何单一高版本协议失败都不会改变业务 URL,也不会让登录、静态资源和核心 API 整体失效。真正需要监控的不是 h3 命中率本身,而是不同协议下的成功率、握手失败率与回退后的业务可用性。