
架构与系统设计 / 系统课时
容器化部署
容器化部署
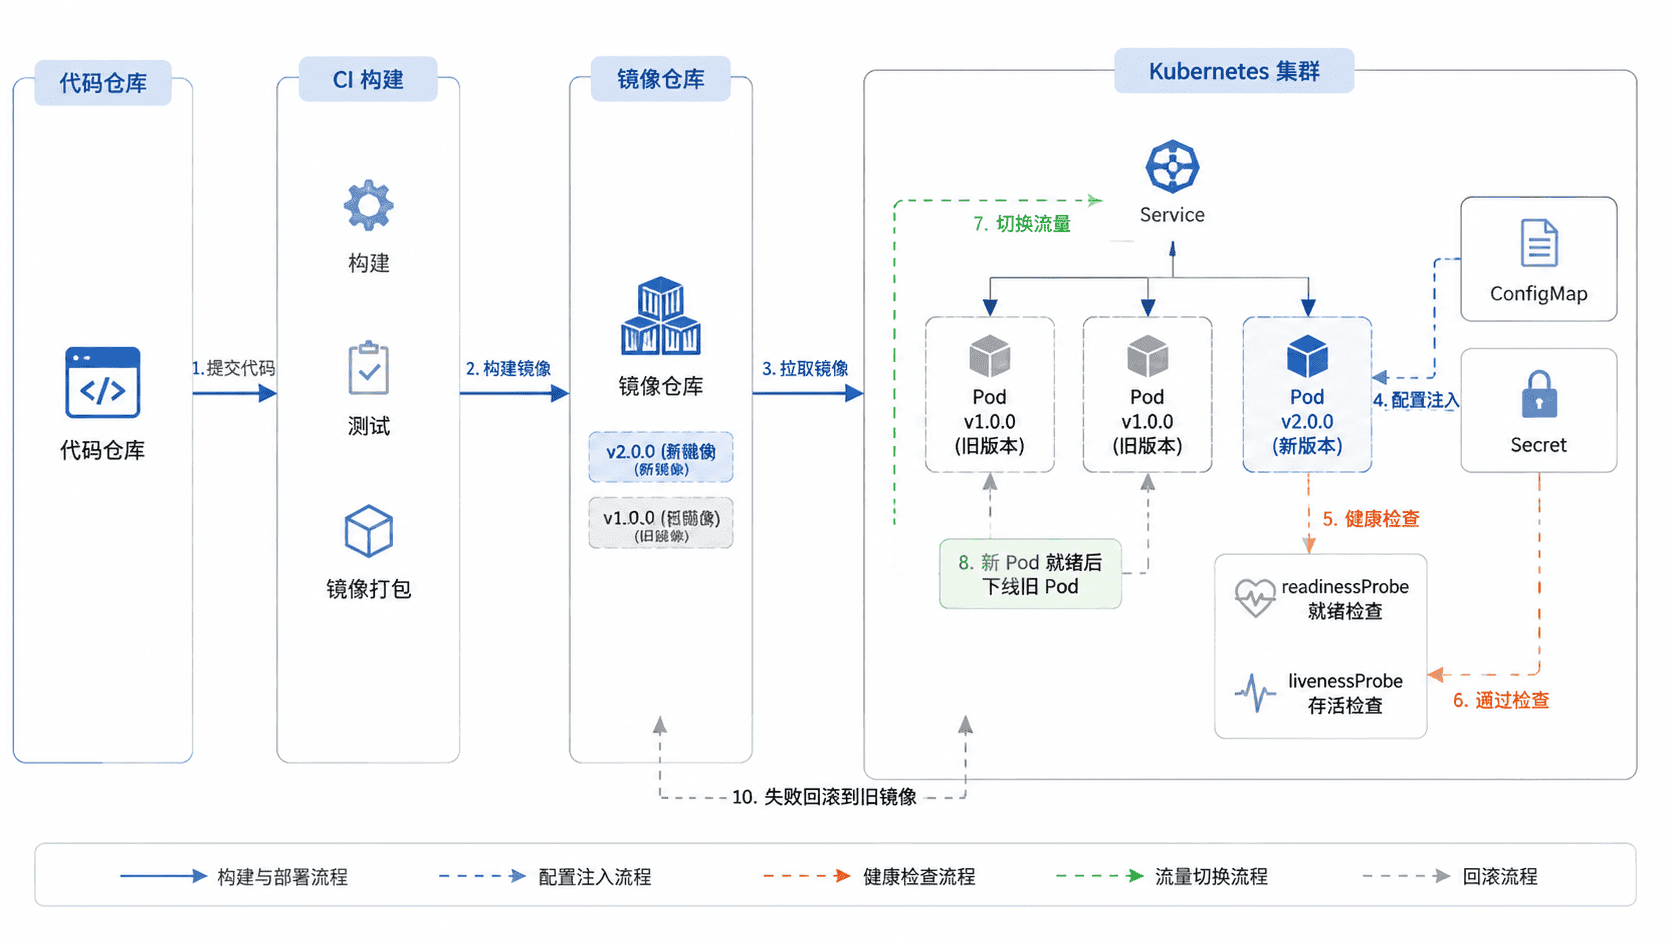
本课把支付服务从可运行的 JAR 转成可发布、可观测、可回退的容器工作负载,最终完成镜像构建、配置与密钥注入、滚动发布、健康检查以及失败后的安全回滚。
学习目标
- 构建体积可控、以非 root 用户运行的支付服务镜像
- 使用 ConfigMap 与 Secret 注入环境配置和敏感参数
- 完成滚动发布、健康检查、发布验证与安全回滚
部署目标与发布边界
容器化不是把 JAR 放进镜像就结束。支付服务必须满足四个边界:镜像不可在运行时修改、密钥不得写入镜像、未通过健康检查的实例不能接流量、回滚时不能破坏数据库兼容性。
建议先固定一次发布的最小单位:应用镜像、配置版本、数据库变更脚本和发布记录。镜像使用不可变标签,例如提交号或构建号,不使用会被覆盖的 latest 作为生产回滚依据。
构建安全镜像
下面的 Dockerfile 以 JRE 运行支付服务,创建独立用户,并通过环境变量接收 JVM 与 Spring Profile。示例假设构建产物为 app.jar。
# 运行阶段只保留 JRE,减少镜像体积和攻击面
FROM eclipse-temurin:21-jre

WORKDIR /opt/payment

RUN groupadd --system payment \
    && useradd --system --gid payment --home-dir /opt/payment payment

COPY --chown=payment:payment app.jar app.jar

# 支付服务不以 root 身份运行
USER payment

ENV JAVA_TOOL_OPTIONS="-Xms512m -Xmx1024m"
ENV SPRING_PROFILES_ACTIVE="prod"

EXPOSE 9501

ENTRYPOINT ["java", "-jar", "app.jar"]
构建并检查镜像:
REGISTRY="registry.example.com/payment"
BUILD_ID="<BUILD_ID>"

docker build -t "$REGISTRY/payment-service:$BUILD_ID" .
docker image inspect "$REGISTRY/payment-service:$BUILD_ID" \
  --format '{{.Config.User}} {{.Config.ExposedPorts}}'
预期输出:
payment map[9501/tcp:{}]实际镜像大小、摘要和构建时间会因基础镜像与构建环境不同而变化。生产环境还应在 CI 中执行漏洞扫描,并只允许来自受信仓库的镜像进入部署阶段。
注入配置与健康检查
配置分为两类:普通配置放入 ConfigMap,数据库密码、签名密钥等敏感值放入 Secret。应用镜像只引用变量名,不保存生产值。
下面是精简后的 Kubernetes 配置。/actuator/health/readiness 用于判断是否接流量,/actuator/health/liveness 用于判断进程是否需要重启。
apiVersion: v1
kind: ConfigMap
metadata:
  name: payment-service-config
data:
  SPRING_PROFILES_ACTIVE: prod
  SERVER_PORT: "9501"
  MANAGEMENT_ENDPOINT_HEALTH_PROBES_ENABLED: "true"
---
apiVersion: v1
kind: Secret
metadata:
  name: payment-service-secret
type: Opaque
stringData:
  SPRING_DATASOURCE_USERNAME: "<DB_USERNAME>"
  SPRING_DATASOURCE_PASSWORD: "<DB_PASSWORD>"
  CHANNEL_SIGN_KEY: "<CHANNEL_SIGN_KEY>"
---
apiVersion: apps/v1
kind: Deployment
metadata:
  name: payment-service
spec:
  replicas: 3
  strategy:
    # 发布期间保持现有可用实例数
    type: RollingUpdate
    rollingUpdate:
      maxUnavailable: 0
      maxSurge: 1
  selector:
    matchLabels:
      app: payment-service
  template:
    metadata:
      labels:
        app: payment-service
    spec:
      terminationGracePeriodSeconds: 30
      containers:
        - name: payment-service
          image: <REGISTRY>/payment-service:<BUILD_ID>
          ports:
            - containerPort: 9501
          # 普通配置与敏感配置分别注入
          envFrom:
            - configMapRef:
                name: payment-service-config
            - secretRef:
                name: payment-service-secret
          # 就绪探针控制流量准入,存活探针只处理进程失活
          readinessProbe:
            httpGet:
              path: /actuator/health/readiness
              port: 9501
            initialDelaySeconds: 20
            periodSeconds: 5
            failureThreshold: 3
          livenessProbe:
            httpGet:
              path: /actuator/health/liveness
              port: 9501
            initialDelaySeconds: 40
            periodSeconds: 10
            failureThreshold: 3
生效行为是:最多额外创建一个新 Pod,旧 Pod 在新 Pod 就绪前保持服务,因此发布期间可用实例数不会下降。验证时应确认 Secret 未出现在镜像层、Pod 环境变量已注入且两个健康端点返回 UP。
滚动发布与发布验证
先应用配置,再更新镜像并等待发布完成。发布过程中不要只看命令成功,还要检查新版本实例、错误率、支付成功率和通道调用耗时。
REGISTRY="registry.example.com/payment"
BUILD_ID="<BUILD_ID>"

kubectl apply -f payment-deployment.yaml
kubectl set image deployment/payment-service \
  payment-service="$REGISTRY/payment-service:$BUILD_ID"
kubectl rollout status deployment/payment-service --timeout=180s
kubectl get pods -l app=payment-service
预期输出:
configmap/payment-service-config configured
secret/payment-service-secret configured
deployment.apps/payment-service configured
deployment.apps/payment-service image updated
deployment "payment-service" successfully rolled out
NAME                               READY   STATUS    RESTARTS   AGE
payment-service-<ID>               1/1     Running   0          <TIME>
payment-service-<ID>               1/1     Running   0          <TIME>
payment-service-<ID>               1/1     Running   0          <TIME>
<ID> 和 <TIME> 为动态值。若发布超时,应先查看未就绪 Pod 的事件和日志,重点检查配置缺失、端口错误、健康端点未开放、数据库连接失败和启动时间超过探针阈值等问题。
安全回滚与兼容性检查
回滚只解决应用版本问题,不能自动撤销已经执行的破坏性数据库变更。因此数据库发布应遵循“先扩展、后迁移、再收缩”:先增加兼容字段或表,再发布新代码,确认旧代码不再访问后才删除旧结构。
当新版本出现错误率升高、核心接口不可用或健康检查持续失败时,执行回滚:
kubectl rollout history deployment/payment-service
kubectl rollout undo deployment/payment-service
kubectl rollout status deployment/payment-service --timeout=180s
预期输出:
deployment.apps/payment-service
deployment.apps/payment-service rolled back
deployment "payment-service" successfully rolled out
回滚完成后仍需重新执行健康检查、下单冒烟测试和异步通知验证,并记录触发原因、影响范围、回滚版本和后续修复项。只有指标恢复且核心链路通过,才能结束事故处理。