
架构与系统设计 / 系统课时
网关访问控制
网关访问控制
本课完成一个可落地的支付网关访问控制链路:请求先匹配路由,再经过黑白名单、签名鉴权和限流,最后由网关注入可信上下文并转发到业务服务,避免每个下游重复实现同一套入口安全逻辑。
学习目标
- 理解路由、访问名单、鉴权、限流和上下文传递的执行顺序
- 使用 Spring Cloud Gateway 配置开放接口路由与 Redis 限流
- 正确处理伪造请求头、代理 IP 和统一拒绝响应
控制链路与执行顺序
开放接口的控制顺序应保持稳定:先确认请求属于哪条路由,再解析可信客户端 IP,随后检查黑白名单、时间戳与签名,鉴权成功后按商户维度限流,最后覆盖内部上下文请求头并转发。任一环节失败都应立即终止,不进入业务服务。
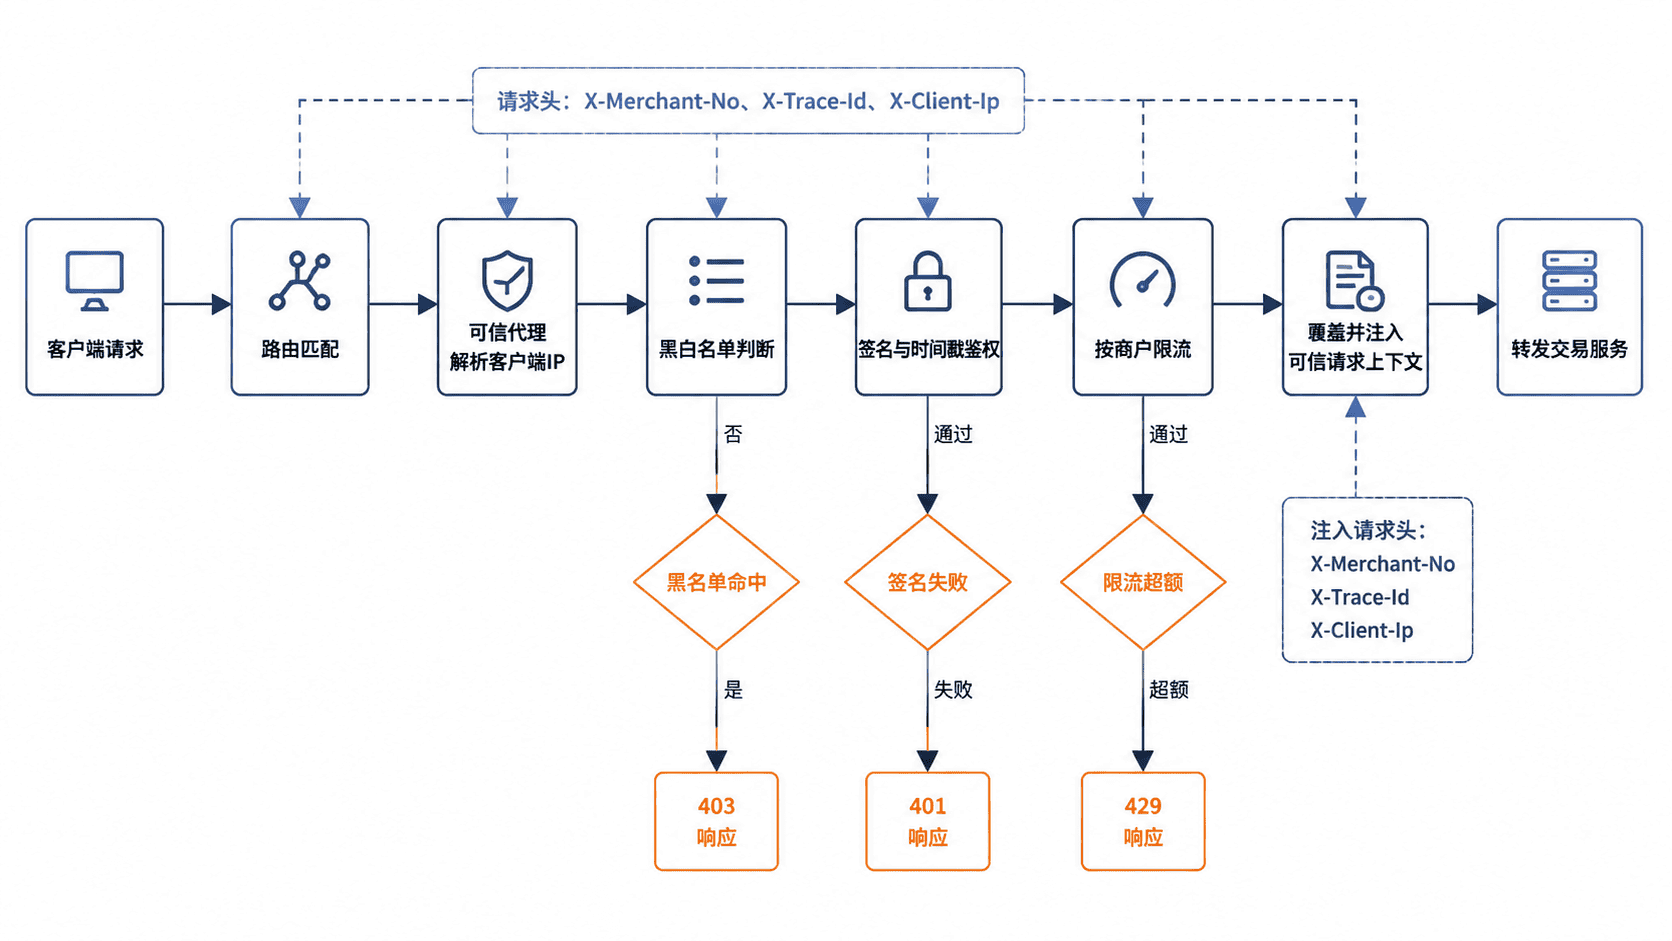
网关不是业务权限中心。它负责确认调用方身份和入口访问条件;订单归属、数据范围等业务授权仍由下游服务根据可信商户上下文判断。
配置路由与商户限流
下面是 Spring Cloud Gateway 路由片段。它把 /open-api/** 转发到交易服务,并通过 Redis 令牌桶按商户号限流。该片段依赖名为 merchantKeyResolver 的 Bean,以及可用的 Redis 连接。
spring:
  cloud:
    gateway:
      routes:
        - id: open-api-trade
          uri: lb://trade-service
          predicates:
            - Path=/open-api/**
          filters:
            - name: RequestRateLimiter
              args:
                redis-rate-limiter.replenishRate: 20
                redis-rate-limiter.burstCapacity: 40
                redis-rate-limiter.requestedTokens: 1
                key-resolver: "#{@merchantKeyResolver}"
配置生效后,同一商户稳定速率为每秒 20 个请求,短时最多可消耗 40 个令牌;超过容量时网关返回 HTTP 429。生产环境应根据商户等级和接口成本拆分限额,不能让查询接口与下单接口共享完全相同的阈值。
限流键必须来自鉴权后的商户身份。若直接信任客户端传入的 X-Merchant-No,攻击者可以不断更换商户号绕过限流。因此,实际实现中应先完成签名校验,再把确认过的商户号放入交换属性,KeyResolver 只读取该属性。
实现鉴权与可信上下文
下面是网关全局过滤器的片段示例。它依赖项目中的 OpenApiSignatureService、ClientIpResolver 和 GatewayAccessProperties,重点展示拒绝顺序与请求头覆盖方式。
package com.example.gateway.security;

import java.nio.charset.StandardCharsets;
import java.util.UUID;

import com.fasterxml.jackson.databind.ObjectMapper;
import com.fasterxml.jackson.databind.node.ObjectNode;
import lombok.RequiredArgsConstructor;
import org.springframework.cloud.gateway.filter.GatewayFilterChain;
import org.springframework.cloud.gateway.filter.GlobalFilter;
import org.springframework.core.Ordered;
import org.springframework.core.io.buffer.DataBuffer;
import org.springframework.http.HttpStatus;
import org.springframework.http.MediaType;
import org.springframework.stereotype.Component;
import org.springframework.web.server.ServerWebExchange;
import reactor.core.publisher.Mono;

@Component
@RequiredArgsConstructor
public class GatewayAccessFilter implements GlobalFilter, Ordered {

    private final OpenApiSignatureService signatureService;
    private final ClientIpResolver clientIpResolver;
    private final GatewayAccessProperties accessProperties;
    private final ObjectMapper objectMapper;

    @Override
    public Mono<Void> filter(ServerWebExchange exchange, GatewayFilterChain chain) {
        String path = exchange.getRequest().getURI().getPath();
        if (!path.startsWith("/open-api/")) {
            return chain.filter(exchange);
        }

        String clientIp = clientIpResolver.resolve(exchange.getRequest());
        if (accessProperties.blockedIps().contains(clientIp)) {
            return writeJson(exchange, HttpStatus.FORBIDDEN,
                    "GATEWAY_FORBIDDEN", "客户端地址已被拒绝");
        }
        if (!accessProperties.allowedIps().isEmpty()
                && !accessProperties.allowedIps().contains(clientIp)) {
            return writeJson(exchange, HttpStatus.FORBIDDEN,
                    "GATEWAY_FORBIDDEN", "客户端地址不在白名单");
        }

        SignaturePrincipal principal = signatureService.verify(exchange.getRequest());
        if (principal == null) {
            return writeJson(exchange, HttpStatus.UNAUTHORIZED,
                    "GATEWAY_UNAUTHORIZED", "签名校验失败");
        }

        String traceId = UUID.randomUUID().toString();
        ServerWebExchange trustedExchange = exchange.mutate()
                .request(builder -> builder.headers(headers -> {
                    // 先移除外部同名头,再写入网关确认过的上下文。
                    headers.remove("X-Merchant-No");
                    headers.remove("X-Client-Ip");
                    headers.remove("X-Trace-Id");
                    headers.set("X-Merchant-No", principal.merchantNo());
                    headers.set("X-Client-Ip", clientIp);
                    headers.set("X-Trace-Id", traceId);
                }))
                .build();
        trustedExchange.getAttributes().put("authenticatedMerchantNo",
                principal.merchantNo());
        return chain.filter(trustedExchange);
    }

    private Mono<Void> writeJson(ServerWebExchange exchange,
                                 HttpStatus status,
                                 String code,
                                 String message) {
        String traceId = UUID.randomUUID().toString();
        ObjectNode body = objectMapper.createObjectNode();
        body.put("code", code);
        body.put("message", message);
        body.putNull("data");
        body.put("traceId", traceId);

        byte[] bytes;
        try {
            bytes = objectMapper.writeValueAsString(body)
                    .getBytes(StandardCharsets.UTF_8);
        } catch (Exception ex) {
            bytes = ("{\"code\":\"GATEWAY_ERROR\","
                    + "\"message\":\"响应序列化失败\"}")
                    .getBytes(StandardCharsets.UTF_8);
        }

        exchange.getResponse().setStatusCode(status);
        exchange.getResponse().getHeaders()
                .setContentType(MediaType.APPLICATION_JSON);
        DataBuffer buffer = exchange.getResponse()
                .bufferFactory().wrap(bytes);
        return exchange.getResponse().writeWith(Mono.just(buffer));
    }

    @Override
    public int getOrder() {
        return -100;
    }
}这段过滤器不接受客户端自带的内部上下文,而是先删除后重写。ClientIpResolver 只能信任由负载均衡器清洗并重建的代理头;若客户端可以直接访问网关,就不能无条件采用 X-Forwarded-For 的首个值。
验证拒绝结果
启动网关后,用错误签名请求开放接口。<PORT> 是实际网关端口,时间戳和签名字段名应与项目约定保持一致。
curl -i "http://localhost:<PORT>/open-api/pay/orders" \
  -H "X-Merchant-No: M1001" \
  -H "X-Timestamp: 1720000000000" \
  -H "X-Nonce: test-nonce" \
  -H "X-Signature: invalid"
预期输出:
HTTP/1.1 401 Unauthorized
Content-Type: application/json

{"code":"GATEWAY_UNAUTHORIZED","message":"签名校验失败","data":null,"traceId":"<ID>"}
<ID> 为动态追踪号,实际值每次不同。继续验证黑名单命中返回 403、超出令牌桶返回 429、合法请求到达下游后只能看到网关注入的商户号和客户端 IP,才算完成验收。
上线前检查
- 只允许受信负载均衡器连接网关,并统一清洗转发头
- 黑白名单、密钥和限流阈值使用动态配置,变更必须留审计记录
- 拒绝响应不泄露签名原文、密钥、内部服务地址或具体校验细节
- 网关与下游统一传递
X-Trace-Id,但业务服务仍需校验调用来自内部网络