
架构与系统设计 / 系统课时
密钥安全管理
密钥安全管理
本课建立一套完整的密钥生命周期方案:密钥由安全随机源生成,明文只在受控内存中短暂出现,持久化时使用主密钥加密,并通过版本化轮换、即时吊销和不可抵赖审计降低长期泄露风险。
学习目标
- 设计密钥生成、启用、轮换、吊销和销毁的状态流程
- 使用 AES-GCM 完成业务密钥的加密封装与完整性校验
- 明确轮换窗口、审计字段和生产环境的安全边界
设计密钥生命周期
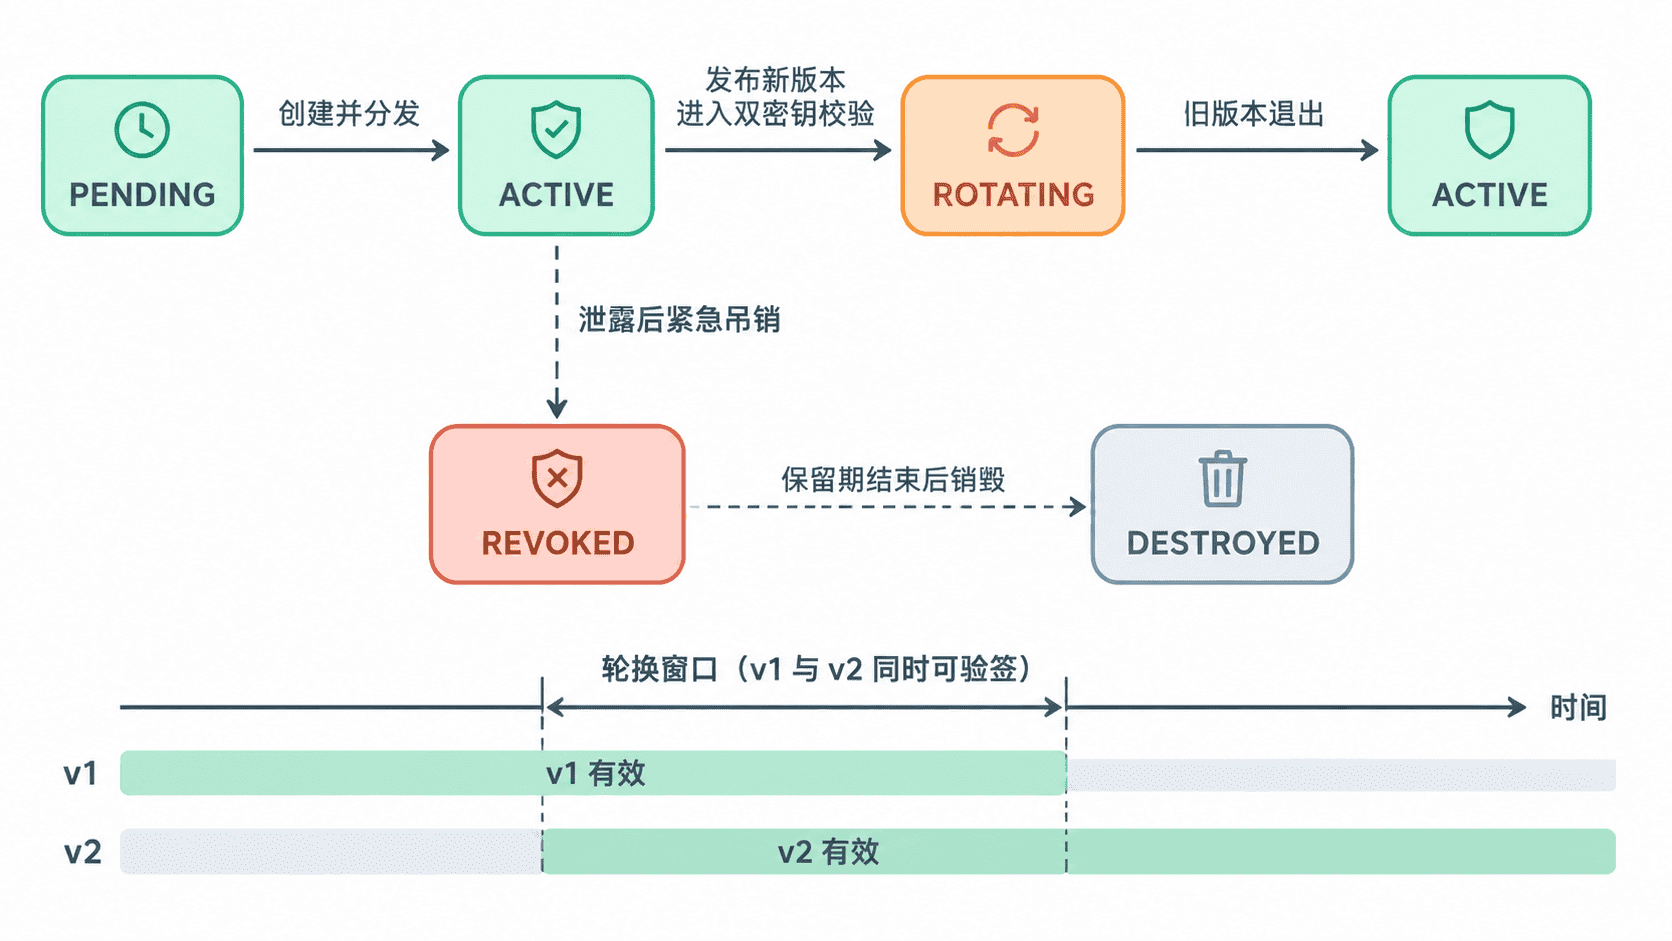
业务密钥不应只有“有效”和“无效”两个状态。较稳妥的流程是 PENDING、ACTIVE、ROTATING、REVOKED、DESTROYED:新密钥先创建并分发,验证完成后启用;轮换期允许新旧版本并行校验;发现泄露时可立即吊销;超过保留期后再安全销毁密文和关联材料。
调用方请求应携带 keyId 或密钥版本,服务端据此定位候选密钥。不要用商户号直接替代密钥标识,否则一个商户拥有多个终端、环境或轮换版本时难以精确吊销。
生成并加密存储
生产环境优先使用 KMS 或 HSM 保存主密钥。下面的 Java 21 示例只演示“信封加密”核心过程:随机生成 256 位业务密钥,再用 256 位 AES 主密钥和 GCM 模式加密。主密钥在示例中临时生成,实际系统不得与业务密文存放在同一数据库。
import java.security.SecureRandom;
import java.util.Arrays;

import javax.crypto.Cipher;
import javax.crypto.SecretKey;
import javax.crypto.spec.GCMParameterSpec;
import javax.crypto.spec.SecretKeySpec;

public final class KeyEnvelopeDemo {

    private static final SecureRandom RANDOM = new SecureRandom();
    private static final int IV_BYTES = 12;
    private static final int TAG_BITS = 128;

    public static void main(String[] args) throws Exception {
        byte[] masterKeyBytes = randomBytes(32);
        SecretKey masterKey = new SecretKeySpec(masterKeyBytes, "AES");
        byte[] businessSecret = randomBytes(32);

        byte[] encrypted = encrypt(businessSecret, masterKey);
        byte[] restored = decrypt(encrypted, masterKey);

        System.out.println("secretBytes=" + businessSecret.length);
        System.out.println("encryptedBytes=" + encrypted.length);
        System.out.println("decryptMatched="
                + Arrays.equals(businessSecret, restored));

        // 敏感字节使用完后尽快覆盖,减少内存残留时间。
        Arrays.fill(masterKeyBytes, (byte) 0);
        Arrays.fill(businessSecret, (byte) 0);
        Arrays.fill(restored, (byte) 0);
    }

    private static byte[] encrypt(byte[] plaintext, SecretKey masterKey)
            throws Exception {
        byte[] iv = randomBytes(IV_BYTES);
        Cipher cipher = Cipher.getInstance("AES/GCM/NoPadding");
        cipher.init(Cipher.ENCRYPT_MODE, masterKey,
                new GCMParameterSpec(TAG_BITS, iv));
        byte[] ciphertextAndTag = cipher.doFinal(plaintext);

        // 存储格式为 IV + 密文 + 认证标签,解密时按固定 IV 长度拆分。
        byte[] result = new byte[iv.length + ciphertextAndTag.length];
        System.arraycopy(iv, 0, result, 0, iv.length);
        System.arraycopy(ciphertextAndTag, 0, result, iv.length,
                ciphertextAndTag.length);
        return result;
    }

    private static byte[] decrypt(byte[] encrypted, SecretKey masterKey)
            throws Exception {
        byte[] iv = Arrays.copyOfRange(encrypted, 0, IV_BYTES);
        byte[] ciphertextAndTag = Arrays.copyOfRange(
                encrypted, IV_BYTES, encrypted.length);

        Cipher cipher = Cipher.getInstance("AES/GCM/NoPadding");
        cipher.init(Cipher.DECRYPT_MODE, masterKey,
                new GCMParameterSpec(TAG_BITS, iv));
        return cipher.doFinal(ciphertextAndTag);
    }

    private static byte[] randomBytes(int length) {
        byte[] value = new byte[length];
        RANDOM.nextBytes(value);
        return value;
    }
}
预期输出:
secretBytes=32
encryptedBytes=60
decryptMatched=true
GCM 的 12 字节随机 IV 可以与密文一起保存,但同一个主密钥下绝不能重复使用 IV。数据库只保存密文、版本、算法、状态、创建时间和 KMS 主密钥标识,不保存业务密钥明文,也不把明文写入日志、异常或审计详情。
执行轮换与紧急吊销
常规轮换采用“先新增、再双验、后下线”的顺序。先创建 v2 并保持 PENDING,完成调用方分发和连通性验证后设为 ACTIVE;随后把 v1 标记为 ROTATING,在有限窗口内同时接受 v1、v2;确认旧版本无流量后,将 v1 改为 REVOKED。
吊销与轮换不同。发现泄露、人员越权或签名异常时,应立即把目标版本加入高优先级吊销缓存并同步数据库,所有节点先拒绝再等待配置收敛。不要为了“平滑切换”继续接受已确认泄露的旧密钥。
推荐让验签结果包含 keyId、version、merchantNo 和 verifiedAt,下游只接收验签后的主体信息。轮换窗口必须有明确结束时间,禁止长期维持双密钥有效。
记录操作审计
审计记录应覆盖创建、查看元数据、导出公钥、轮换、启用、禁用、吊销和销毁。重点不是记录密钥内容,而是回答“谁在何时通过什么入口,对哪个版本执行了什么操作,结果如何”。
| 字段 | 作用 |
|---|---|
| eventType | 操作类型,如 KEY_ROTATE、KEY_REVOKE |
| keyId 与 version | 唯一定位被操作的密钥版本 |
| operatorId | 人员或系统身份 |
| sourceIp 与 userAgent | 追踪操作来源 |
| traceId | 关联审批、接口和应用日志 |
| result 与 reason | 记录成功、失败及变更原因 |
| occurredAt | 使用统一时区保存事件时间 |
审计日志应写入独立存储并限制修改权限。高风险操作至少需要二次认证或双人审批;查询接口默认隐藏密文,只展示指纹、版本和状态。
安全边界检查
- 主密钥放入 KMS 或 HSM,应用只持有短期授权,不直接保存主密钥文件
- 业务密钥按环境、商户和用途隔离,测试密钥不得进入生产
- 密钥缓存设置较短过期时间,吊销事件通过消息或配置中心快速广播
- 日志脱敏规则覆盖请求头、配置对象、异常堆栈和调试输出