
架构与系统设计 / 系统课时
敏感数据保护
敏感数据保护
本课建立支付平台的敏感数据保护闭环:传输过程使用加密通道,存储过程采用字段级加密或令牌化,日志和页面只展示脱敏值,密钥交由独立密钥系统管理。最终目标是让业务可用、排障可查,同时避免明文扩散。
学习目标
- 判断哪些数据需要加密、令牌化或脱敏
- 使用 AES-GCM 完成带完整性校验的字段级加密
- 建立密钥、日志、权限和数据生命周期控制
先按用途划分数据
身份号码、银行卡号、手机号、密钥和原始交易报文都属于敏感数据,但处理方式不同。需要还原给授权业务使用的数据采用可逆加密;只用于关联查询的数据优先令牌化或保存不可逆摘要;仅用于页面展示和日志排障的数据使用脱敏副本。
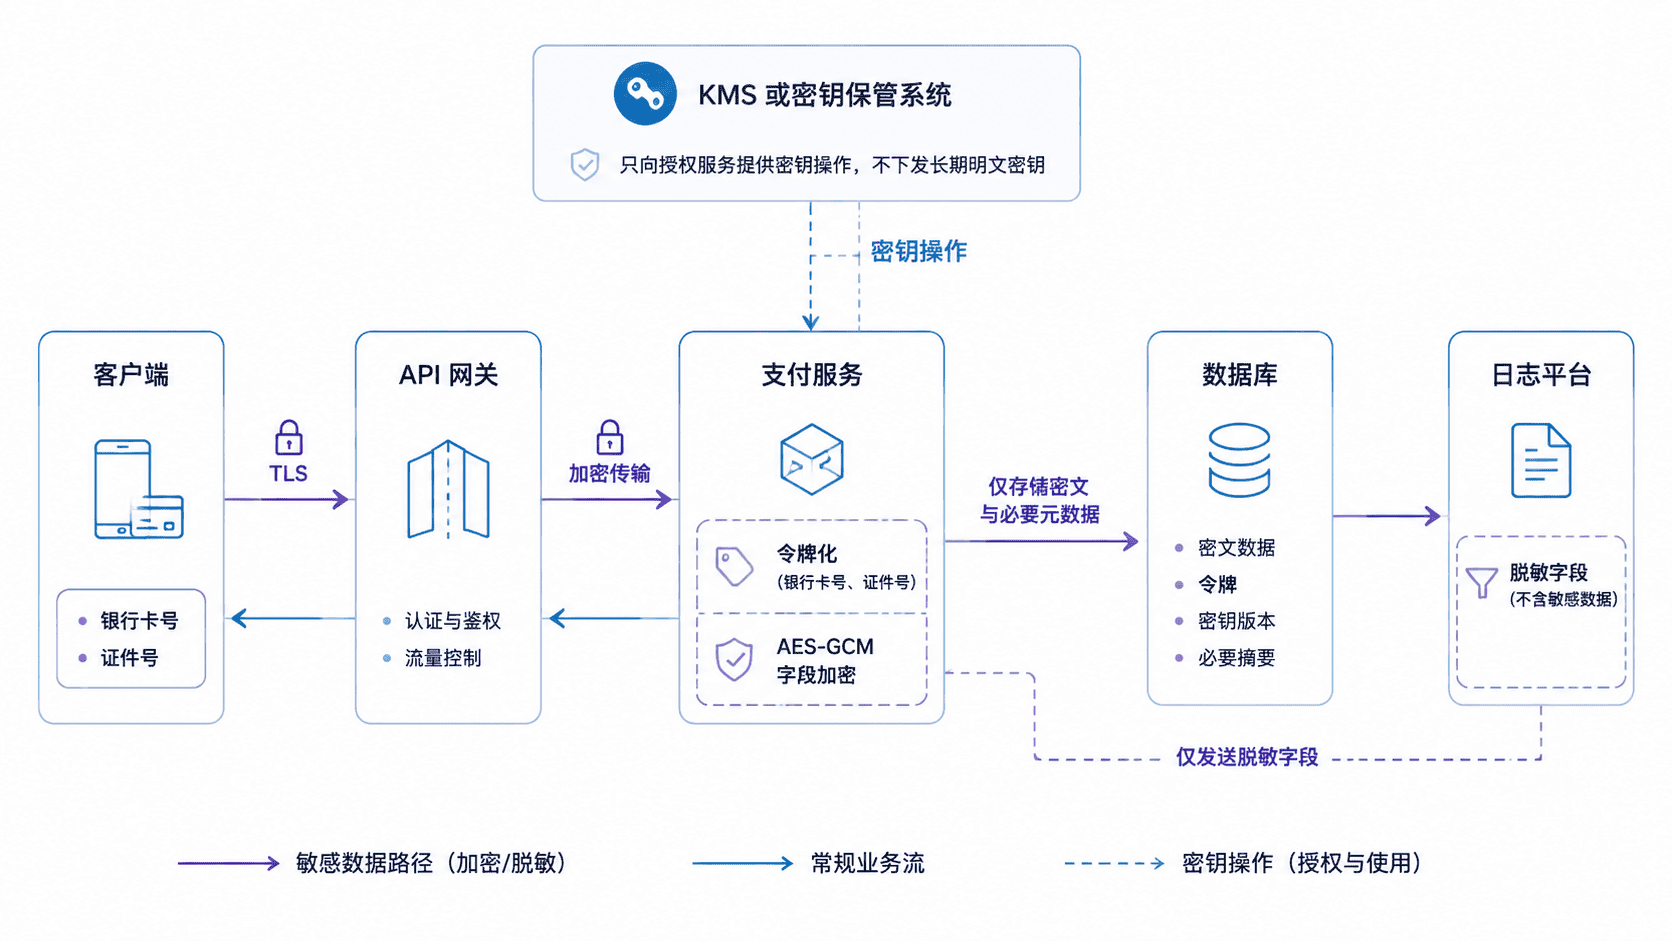
不要把“加密”和“脱敏”混为一谈。加密用于防止未授权读取,授权程序仍可解密;脱敏用于限制展示范围,通常不能作为安全存储手段。密码、签名密钥和银行卡安全码等高敏感数据还应遵守最小留存原则,能不保存就不保存。
字段级加密主示例
下面示例使用 JDK 17 自带的 AES-GCM。GCM 同时提供机密性和完整性校验;每次加密都生成新的 12 字节随机 IV,并把 IV 与密文一起保存。生产环境中的 AES Key 应来自 KMS、HSM 或受控密钥服务,示例中的随机 Key 只用于本地演示。
import javax.crypto.Cipher;
import javax.crypto.KeyGenerator;
import javax.crypto.SecretKey;
import javax.crypto.spec.GCMParameterSpec;
import java.nio.ByteBuffer;
import java.nio.charset.StandardCharsets;
import java.security.SecureRandom;
import java.util.Base64;

public class SensitiveDataCryptoDemo {
    private static final int GCM_TAG_BITS = 128;
    private static final int IV_LENGTH = 12;
    private static final SecureRandom RANDOM = new SecureRandom();

    public static String encrypt(String plaintext, SecretKey key) throws Exception {
        byte[] iv = new byte[IV_LENGTH];
        // GCM 的 IV 不得在同一密钥下重复使用
        RANDOM.nextBytes(iv);

        Cipher cipher = Cipher.getInstance("AES/GCM/NoPadding");
        cipher.init(Cipher.ENCRYPT_MODE, key, new GCMParameterSpec(GCM_TAG_BITS, iv));
        byte[] ciphertext = cipher.doFinal(plaintext.getBytes(StandardCharsets.UTF_8));

        // 将 IV 和密文封装为一个 Base64 字符串,数据库还应另存密钥版本
        return Base64.getEncoder()
                .encodeToString(ByteBuffer.allocate(iv.length + ciphertext.length)
                        .put(iv)
                        .put(ciphertext)
                        .array());
    }

    public static String decrypt(String encoded, SecretKey key) throws Exception {
        byte[] packed = Base64.getDecoder().decode(encoded);
        ByteBuffer buffer = ByteBuffer.wrap(packed);

        byte[] iv = new byte[IV_LENGTH];
        buffer.get(iv);
        byte[] ciphertext = new byte[buffer.remaining()];
        buffer.get(ciphertext);

        Cipher cipher = Cipher.getInstance("AES/GCM/NoPadding");
        cipher.init(Cipher.DECRYPT_MODE, key, new GCMParameterSpec(GCM_TAG_BITS, iv));
        return new String(cipher.doFinal(ciphertext), StandardCharsets.UTF_8);
    }

    // 脱敏值只用于展示和日志,不替代密文存储
    public static String maskCardNo(String cardNo) {
        if (cardNo == null || cardNo.length() < 10) {
            return "******";
        }
        return cardNo.substring(0, 6)
                + "*".repeat(cardNo.length() - 10)
                + cardNo.substring(cardNo.length() - 4);
    }

    public static void main(String[] args) throws Exception {
        // 演示程序临时生成密钥;生产环境必须改为 KMS 或 HSM
        KeyGenerator generator = KeyGenerator.getInstance("AES");
        generator.init(256);
        SecretKey key = generator.generateKey();

        String cardNo = "6222021234567890";
        String encrypted = encrypt(cardNo, key);

        System.out.println("ciphertext=" + encrypted);
        System.out.println("masked=" + maskCardNo(cardNo));
        System.out.println("decryptionMatches=" + cardNo.equals(decrypt(encrypted, key)));
    }
}
预期输出:
ciphertext=<BASE64_CIPHERTEXT>
masked=622202******7890
decryptionMatches=true
<BASE64_CIPHERTEXT> 每次运行都会不同,因为 IV 是随机生成的。若改动密文或使用错误密钥,AES-GCM 解密会抛出校验异常,而不是返回错误明文。
存储与检索设计
数据库建议至少保存 ciphertext、key_version、token 和必要的检索摘要。业务读取明文时,通过受控服务按 key_version 选择对应密钥;列表查询和关联关系尽量使用令牌,不要为了搜索方便把完整敏感字段再存一份明文。
需要按手机号或证件号精确查询时,可对规范化后的值计算带密钥的 HMAC,并建立索引。普通哈希容易被字典攻击,尤其是手机号、身份证号等取值空间有限的数据。模糊查询通常不适合直接作用于密文,应改为后四位、分段令牌或受控检索服务。
密钥、日志与权限控制
数据密钥和主密钥必须分离。服务只获得完成加解密所需的最小权限,密钥应有版本号、轮换周期和停用流程;轮换时可以新数据使用新版本,旧数据在读取或批处理时逐步重加密,避免一次性停机迁移。
日志默认只记录内部订单号、追踪号、错误码和脱敏值。禁止记录请求签名原文、Authorization、私钥、完整卡号、证件号和原始交易报文。确需保存原始报文时,应单独加密、限制访问、设置短期保留时间,并记录每次查看行为。
页面和接口也要执行最小展示原则。客服看到后四位,结算人员看到令牌,只有经过授权的高权限流程才能短时解密;权限校验应发生在服务端,不能只依赖前端隐藏字段。
验收检查
验证应覆盖四类场景:数据库中不存在明文敏感值;日志检索不到完整卡号、证件号和密钥;错误密钥或被篡改密文无法解密;密钥轮换后新旧版本数据都能按授权正常读取。还应检查备份、消息队列、缓存和导出文件,因为敏感数据最容易在这些旁路副本中泄漏。