
架构与系统设计 / 系统课时
角色菜单权限
角色菜单权限
本课实现后台用户、角色、菜单和接口权限的授权模型,并把页面可见性与服务端访问控制统一起来。完成后,你可以为不同运营人员配置菜单、按钮和接口权限,同时避免只隐藏前端按钮却仍能直接调用接口的问题。
学习目标
- 理解用户、角色、菜单和接口权限之间的关系
- 设计角色授权所需的核心关联表
- 在后端接口中执行可靠的权限校验
划分四类授权对象
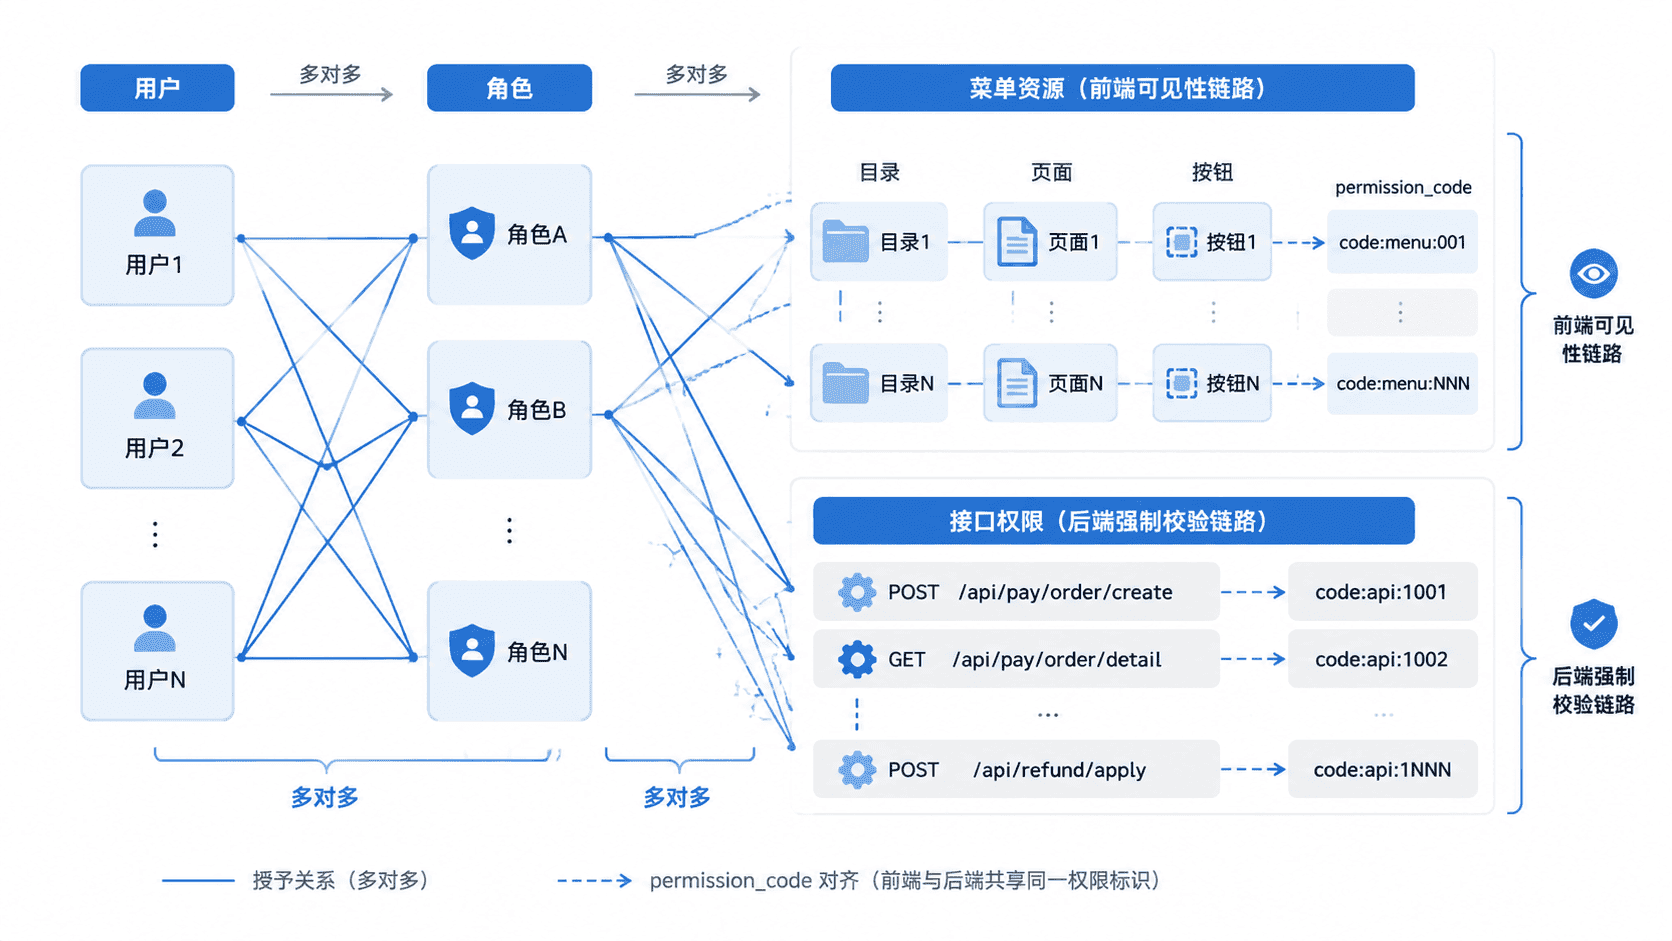
用户是登录主体,角色是权限集合,菜单是后台导航资源,权限标识是后端真正执行校验的最小单位。一个用户可以拥有多个角色,一个角色可以绑定多个菜单或权限标识。
菜单建议同时表示目录、页面和按钮三种资源。目录负责导航分组,页面对应路由,按钮代表页面内操作。每个可执行操作都配置唯一权限标识,例如 merchant:query、merchant:create、order:refund。后端接口校验权限标识,前端只根据同一标识控制展示。
设计角色授权表
最小模型包含用户表、角色表、菜单表,以及用户角色、角色菜单两张关联表。菜单表中的 permission_code 用于按钮和接口授权;目录或纯页面可以为空。
CREATE TABLE sys_role (
    id BIGINT NOT NULL AUTO_INCREMENT,
    role_code VARCHAR(50) NOT NULL,
    role_name VARCHAR(100) NOT NULL,
    status TINYINT NOT NULL DEFAULT 1,
    PRIMARY KEY (id),
    UNIQUE KEY uk_role_code (role_code)
) ENGINE=InnoDB DEFAULT CHARSET=utf8mb4;

CREATE TABLE sys_menu (
    id BIGINT NOT NULL AUTO_INCREMENT,
    parent_id BIGINT NOT NULL DEFAULT 0,
    menu_type VARCHAR(20) NOT NULL COMMENT 'DIRECTORY/PAGE/BUTTON',
    menu_name VARCHAR(100) NOT NULL,
    route_path VARCHAR(200) DEFAULT NULL,
    permission_code VARCHAR(100) DEFAULT NULL,
    status TINYINT NOT NULL DEFAULT 1,
    PRIMARY KEY (id),
    UNIQUE KEY uk_permission_code (permission_code),
    KEY idx_parent_status (parent_id, status, id)
) ENGINE=InnoDB DEFAULT CHARSET=utf8mb4;

CREATE TABLE sys_user_role (
    user_id BIGINT NOT NULL,
    role_id BIGINT NOT NULL,
    PRIMARY KEY (user_id, role_id),
    KEY idx_role_id (role_id)
) ENGINE=InnoDB DEFAULT CHARSET=utf8mb4;

CREATE TABLE sys_role_menu (
    role_id BIGINT NOT NULL,
    menu_id BIGINT NOT NULL,
    PRIMARY KEY (role_id, menu_id),
    KEY idx_menu_id (menu_id)
) ENGINE=InnoDB DEFAULT CHARSET=utf8mb4;生效行为:角色编码保持稳定,菜单层级用于生成导航树,角色菜单关联决定角色拥有的页面与操作。permission_code 必须全局唯一;没有权限标识的目录节点只负责展示,不应参与接口鉴权。
查询当前用户权限
用户登录成功后,后端根据用户角色查询启用的权限标识,并去重后写入会话或缓存。角色、菜单或用户状态变化时,应主动清理对应用户的权限缓存,避免旧权限继续生效。
SELECT DISTINCT m.permission_code
FROM sys_user_role ur
JOIN sys_role r
  ON r.id = ur.role_id
 AND r.status = 1
JOIN sys_role_menu rm
  ON rm.role_id = r.id
JOIN sys_menu m
  ON m.id = rm.menu_id
 AND m.status = 1
WHERE ur.user_id = 10001
  AND m.permission_code IS NOT NULL
  AND m.permission_code <> ''
ORDER BY m.permission_code;
预期结果:
permission_code
merchant:query
order:query
order:refund实际权限集合取决于用户绑定的角色。多个角色拥有同一权限时,DISTINCT 只返回一次。
在接口层强制校验
前端隐藏按钮只能改善交互,不能形成安全边界。所有敏感接口必须在后端校验权限标识,尤其是新增、修改、退款、启停和导出操作。
下面以 Spring Security 方法鉴权为例。代码假设项目已经启用方法安全,并把数据库查询到的权限标识转换为当前登录用户的 GrantedAuthority。
package com.example.payment.controller;

import org.springframework.security.access.prepost.PreAuthorize;
import org.springframework.web.bind.annotation.PostMapping;
import org.springframework.web.bind.annotation.RequestMapping;
import org.springframework.web.bind.annotation.RestController;

@RestController
@RequestMapping("/admin/orders")
public class OrderAdminController {

    @PostMapping("/refund")
    @PreAuthorize("hasAuthority('order:refund')")
    public String refund() {
        // 真实项目中应继续校验订单状态、金额和数据范围
        return "refund accepted";
    }
}
预期结果:
拥有 order:refund 权限:HTTP 200,响应体为 refund accepted
缺少 order:refund 权限:HTTP 403
HTTP 响应体格式会随项目统一异常处理而变化,但无权限请求必须被服务端拒绝,不能仅依赖页面按钮是否可见。
处理菜单树与接口权限边界
生成菜单树时,只返回用户拥有的启用菜单,并补齐已授权页面所需的父目录,否则前端可能拿到页面却缺少导航路径。按钮权限可以随页面一起返回,也可以单独返回权限标识集合。
菜单权限和数据权限不能混为一谈。order:query 只说明用户可以进入订单查询功能,不代表可以查看全部订单;查询接口还要结合用户所属组织和数据范围追加过滤条件。超级管理员也应通过明确角色或受控白名单实现,不要在代码中散落用户 ID 判断。
提示:角色授权修改应放在事务中,先删除旧关联再批量插入新关联,并在事务提交后清理权限缓存。
验收授权模型
至少验证四种场景:无角色用户无法访问受限接口;两个角色的权限可以合并;停用角色后权限立即失效;有菜单权限但无数据范围时只能看到允许组织的数据。接口测试要直接发送请求验证 403,不能只观察前端按钮。