
架构与系统设计 / 系统课时
限额与频控
限额与频控
本课实现支付平台最常见的四类约束:单笔金额、日累计金额、每日支付次数和接口访问频率。最终将规则校验、Redis 原子计数和失败返回串成一条可落地链路,避免并发请求绕过限制。
学习目标
- 区分金额限额、次数限制与接口频控的职责
- 使用 Redis Lua 脚本原子完成校验与计数
- 设计可审计、可回滚、可验证的限流结果
四类规则如何协同
单笔限额只检查当前订单金额,不需要累计状态;日累计金额和每日支付次数按商户、用户或银行卡维度归集;接口访问频率则按应用、IP、商户或接口维度限制短时间请求量。四类规则应在创建支付订单前执行,任一规则不通过就立即拒绝,不再调用下游通道。
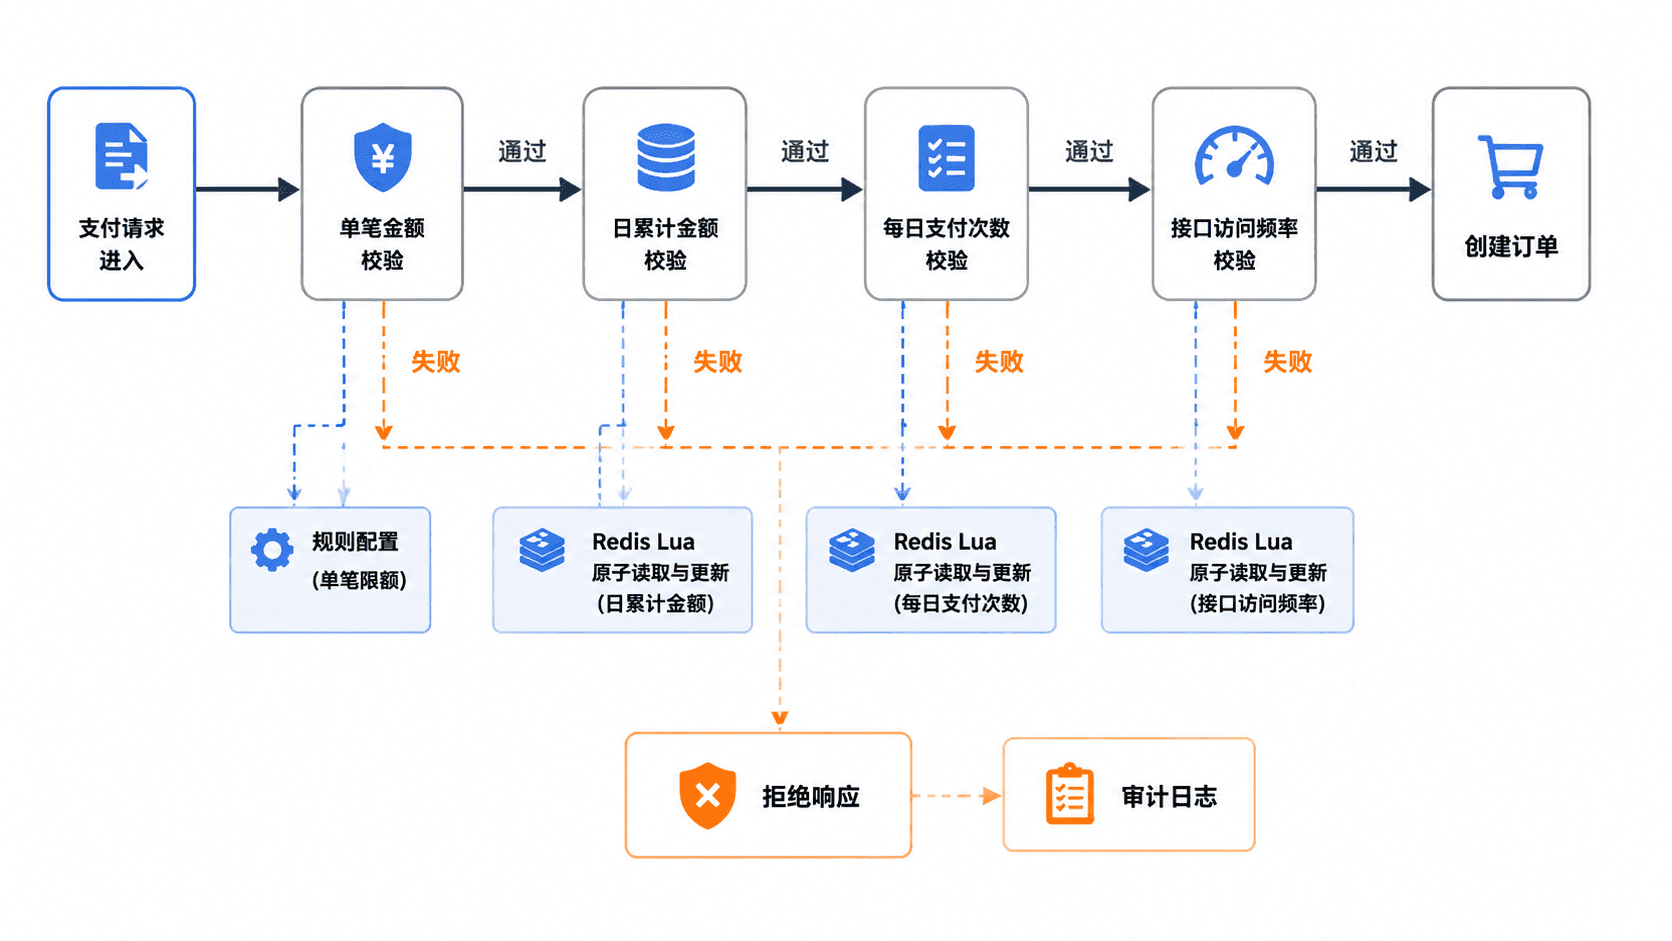
规则维度必须稳定。支付限额通常使用 merchantNo + userId + yyyyMMdd,接口频控通常使用 appId + apiPath + 时间窗口。不要直接使用完整银行卡号作为 Redis Key,应先生成不可逆摘要或使用内部令牌。
Redis 原子校验脚本
下面脚本一次完成日累计金额、每日次数和固定窗口访问频率校验。金额统一使用最小货币单位,例如人民币“分”,避免浮点误差。单笔限额由调用方在执行脚本前直接比较。以下属于片段示例,必须由业务服务或 redis-cli 传入键和阈值后执行。
-- KEYS[1] 日累计金额,KEYS[2] 每日支付次数,KEYS[3] 接口频控
-- ARGV: 当前金额、日限额、日次数上限、窗口上限、窗口秒数、日键过期秒数
local amount = tonumber(ARGV[1])
local dailyLimit = tonumber(ARGV[2])
local countLimit = tonumber(ARGV[3])
local rateLimit = tonumber(ARGV[4])
local windowSeconds = tonumber(ARGV[5])
local dailyTtl = tonumber(ARGV[6])

local currentAmount = tonumber(redis.call('GET', KEYS[1]) or '0')
local currentCount = tonumber(redis.call('GET', KEYS[2]) or '0')
local currentRate = tonumber(redis.call('GET', KEYS[3]) or '0')

-- 先完成全部判断,避免部分计数已经写入后才发现超限
if currentAmount + amount > dailyLimit then
    return {0, 'DAILY_AMOUNT_LIMIT'}
end
if currentCount + 1 > countLimit then
    return {0, 'DAILY_COUNT_LIMIT'}
end
if currentRate + 1 > rateLimit then
    return {0, 'API_RATE_LIMIT'}
end

-- 三类计数在同一个脚本中写入,保证并发下不可被拆分
redis.call('INCRBY', KEYS[1], amount)
redis.call('INCR', KEYS[2])
redis.call('INCR', KEYS[3])
redis.call('EXPIRE', KEYS[1], dailyTtl)
redis.call('EXPIRE', KEYS[2], dailyTtl)
redis.call('EXPIRE', KEYS[3], windowSeconds)

return {1, 'PASS'}
片段示例依赖 Redis 6.0 及以上,并由业务服务通过 EVALSHA 调用。首次部署可先执行以下命令验证脚本逻辑,先把脚本保存到本地文件,并用实际路径替换 <PATH>。
SCRIPT_PATH="<PATH>/payment_limit.lua"

redis-cli --eval "$SCRIPT_PATH" \
"limit:amount:<MERCHANT_ID>:<USER_ID>:<DATE>" \
"limit:count:<MERCHANT_ID>:<USER_ID>:<DATE>" \
"rate:<APP_ID>:/pay/create:<WINDOW>" , \
5000 100000 20 60 60 86400
预期输出:
1
PASS
再次调用会继续累加;当累计金额、次数或频率超过阈值时,返回值第一项为 0,第二项为对应拒绝码。<PATH>、<MERCHANT_ID>、<USER_ID>、<DATE>、<APP_ID> 和 <WINDOW> 需替换为实际值;日期、窗口和键名应由服务端生成。
业务接入与边界处理
调用顺序应固定为:加载有效规则、校验请求幂等、检查单笔金额、执行 Lua 脚本、创建订单、记录命中结果。规则读取可以缓存,但规则版本、启停状态和生效时间必须进入审计字段,便于事后说明“当时为何放行或拒绝”。
Redis 计数成功而订单创建失败时,不宜简单删除整个 Key。更稳妥的做法是记录本次请求的幂等号,并通过补偿脚本仅扣回本次增加的金额和次数;频控计数通常不回滚,因为请求确实已经到达系统。对于退款,也不要直接冲减支付限额,除非业务规则明确允许恢复额度。
固定窗口实现简单,但窗口边界可能瞬时放大流量。高风险接口可改用滑动窗口或令牌桶;无论采用哪种算法,都要把限流键、阈值、窗口和命中结果写入结构化日志,且不得记录完整银行卡号、证件号或密钥。
验收检查
并发测试至少覆盖同一主体同时提交多笔订单,确认通过总额不会超过阈值;跨日测试确认旧 Key 自动过期,新日期从零开始;幂等测试确认业务层会在执行脚本前识别同一请求,重试不会重复增加额度。接口返回应使用稳定错误码,例如 SINGLE_AMOUNT_LIMIT、DAILY_AMOUNT_LIMIT、DAILY_COUNT_LIMIT 和 API_RATE_LIMIT,不要只返回模糊的“请求失败”。