
架构与系统设计 / 系统课时
商户通知重试
商户通知重试
支付结果不能只“通知一次就算完成”。本课将把通知拆成可持久化任务,完成签名、防篡改、指数退避、最大重试次数和人工补发闭环,最终得到一套即使进程重启、网络抖动或商户系统短暂故障也能继续收敛的实现方案。
学习目标
- 设计可恢复、可审计的商户通知任务
- 实现 HMAC 签名与指数退避重试
- 建立失败终止和人工补发机制
先建立可恢复的通知任务
通知动作不要直接绑定在支付事务里同步执行。支付订单提交后,先落一条通知任务,再由独立工作线程发送。这样即使商户接口超时,支付主链路也不会被阻塞,服务重启后仍能根据数据库状态继续处理。
一条任务至少需要保存事件编号、商户号、通知地址、原始请求体、状态、已尝试次数、下次执行时间、最后错误和版本号。原始请求体一旦生成就不再修改,避免重试时字段顺序或金额格式变化导致签名不一致。
| 字段 | 作用 |
|---|---|
event_id |
同一业务事件的稳定标识,供商户幂等 |
delivery_id |
每次投递的唯一标识,便于追踪 |
status |
PENDING、SENDING、SUCCESS、FAILED |
attempt_count |
已完成的投递次数 |
next_retry_time |
下一次允许执行的时间 |
last_error |
最近一次失败原因 |
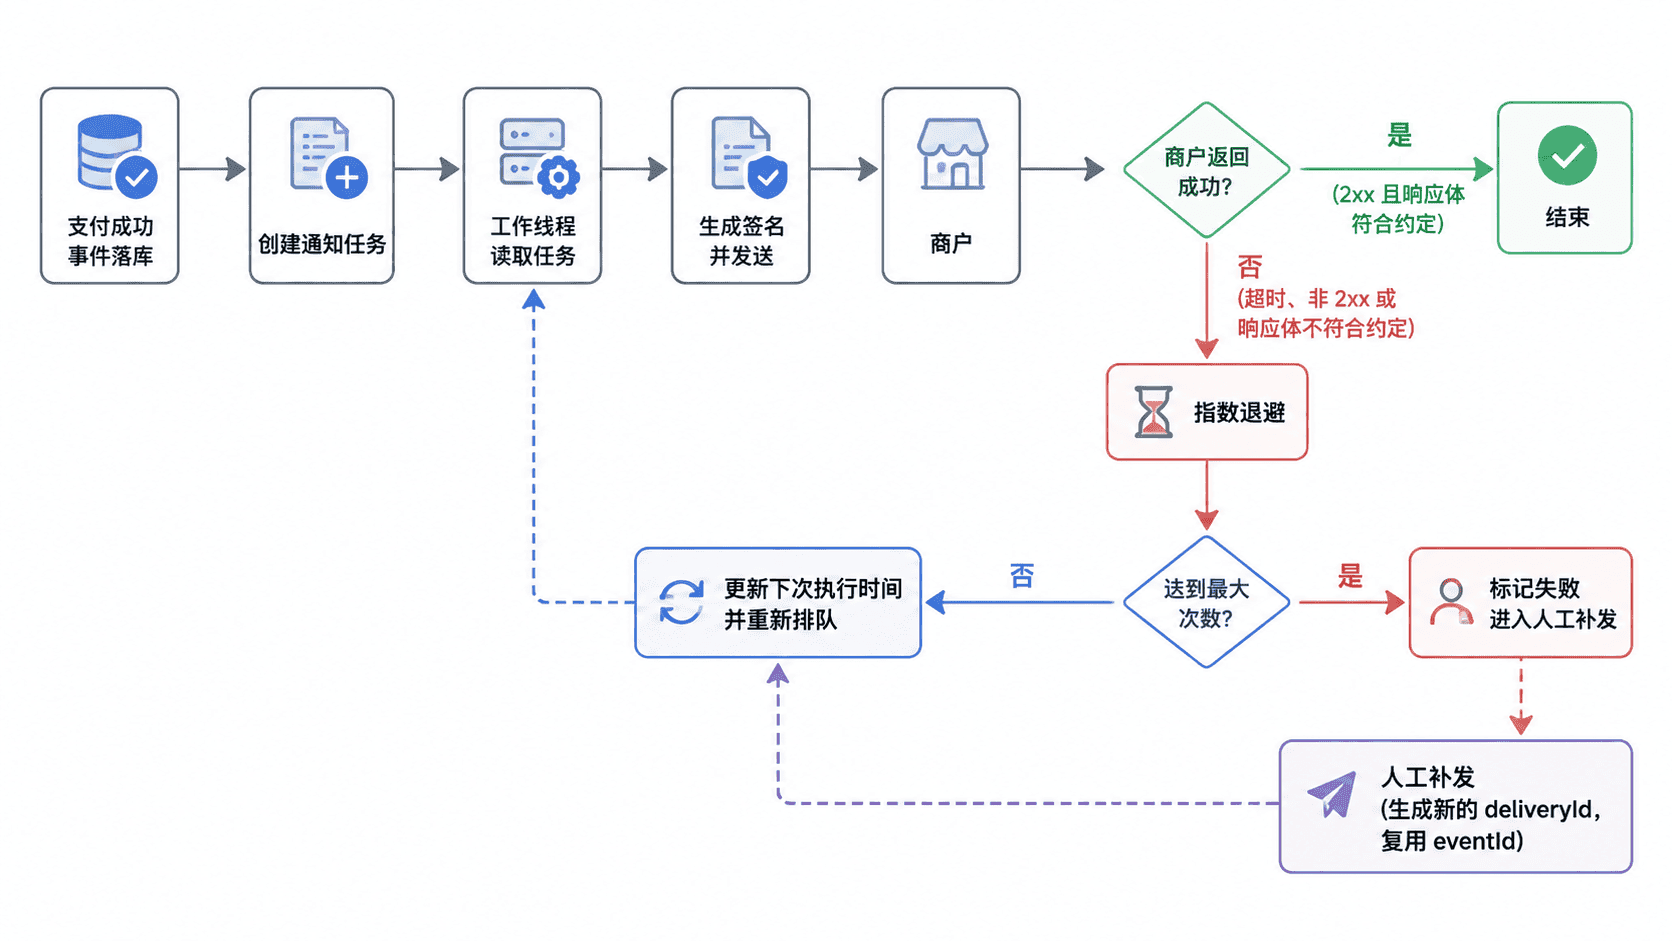
生成签名并计算下一次重试
推荐对“时间戳、随机数、原始请求体”拼接后的字节做 HMAC-SHA256。商户用相同密钥重新计算签名,并检查时间戳是否在允许窗口内。签名比较应使用恒定时间算法,避免通过响应时间推测签名内容。
下面的示例可直接使用 JDK 17 运行,演示签名长度和第三次失败后的退避时间。生产环境不要在日志中输出密钥或完整签名。
import javax.crypto.Mac;
import javax.crypto.spec.SecretKeySpec;
import java.nio.charset.StandardCharsets;
import java.util.HexFormat;

public class NotifyRetryDemo {

    private static final long BASE_DELAY_SECONDS = 60;
    private static final long MAX_DELAY_SECONDS = 3600;

    public static void main(String[] args) throws Exception {
        String secret = "merchant-secret";
        String timestamp = "1785763200";
        String nonce = "n-20260803-001";
        String body = "{\"merchantOrderNo\":\"M202608030001\",\"status\":\"SUCCESS\",\"amount\":\"88.00\"}";

        // 使用固定顺序拼接,发送方与接收方必须完全一致。
        String canonical = timestamp + "\n" + nonce + "\n" + body;
        String signature = hmacSha256Hex(secret, canonical);

        System.out.println("signatureLength=" + signature.length());
        System.out.println("nextDelaySeconds=" + nextDelaySeconds(3));
    }

    private static String hmacSha256Hex(String secret, String content) throws Exception {
        Mac mac = Mac.getInstance("HmacSHA256");
        mac.init(new SecretKeySpec(secret.getBytes(StandardCharsets.UTF_8), "HmacSHA256"));
        byte[] digest = mac.doFinal(content.getBytes(StandardCharsets.UTF_8));
        return HexFormat.of().formatHex(digest);
    }

    private static long nextDelaySeconds(int attemptCount) {
        // attemptCount 从 1 开始,超过上限后仍返回最大等待时间。
        long multiplier = 1L << Math.min(attemptCount - 1, 20);
        return Math.min(BASE_DELAY_SECONDS * multiplier, MAX_DELAY_SECONDS);
    }
}
预期输出:
signatureLength=64
nextDelaySeconds=240
实际请求可携带 X-Event-Id、X-Delivery-Id、X-Timestamp、X-Nonce 和 X-Signature。只有 HTTP 状态码和响应体同时满足协议,例如状态码为 200 且响应体为 success,才将任务标记为成功。
退避、上限与并发控制
重试间隔可按 min(基础间隔 × 2^(次数-1), 最大间隔) 计算,再叠加少量随机抖动,避免大量失败任务在同一秒集中唤醒。常见配置是基础间隔 60 秒、最大间隔 1 小时、最多 8 次。
任务领取必须使用乐观锁、数据库跳过锁定或原子状态更新,保证同一条任务不会被多个节点同时发送。发送前将状态从 PENDING 更新为 SENDING,失败后增加次数并写入新的 next_retry_time;超过上限后改为 FAILED,停止自动调度。
人工补发不能绕过审计
人工补发应校验操作权限、记录操作者、原因和时间。补发时复用原业务事件 event_id,让商户继续按同一事件去重;同时生成新的 delivery_id,区分每一次网络投递。
补发按钮不能直接调用远程接口后返回结果,而应重新创建或重置一条待执行任务,再由统一发送器处理。这样签名、限流、日志、超时和状态变更仍走同一套规则,不会形成第二条不可观测的旁路。
验收通知闭环
至少验证四种情况:商户首次返回成功、连续超时后自动恢复、达到最大次数后停止、人工补发后成功。还要检查服务重启后任务不会丢失,并确认同一 event_id 即使收到多次也只改变一次商户侧业务状态。
Tips:网络超时只能说明“未收到明确响应”,不能证明商户没有处理。重试必须依赖商户幂等,而不是依赖发送方猜测上一次是否成功。